Double Counterのデータに関するセキュリティインシデント
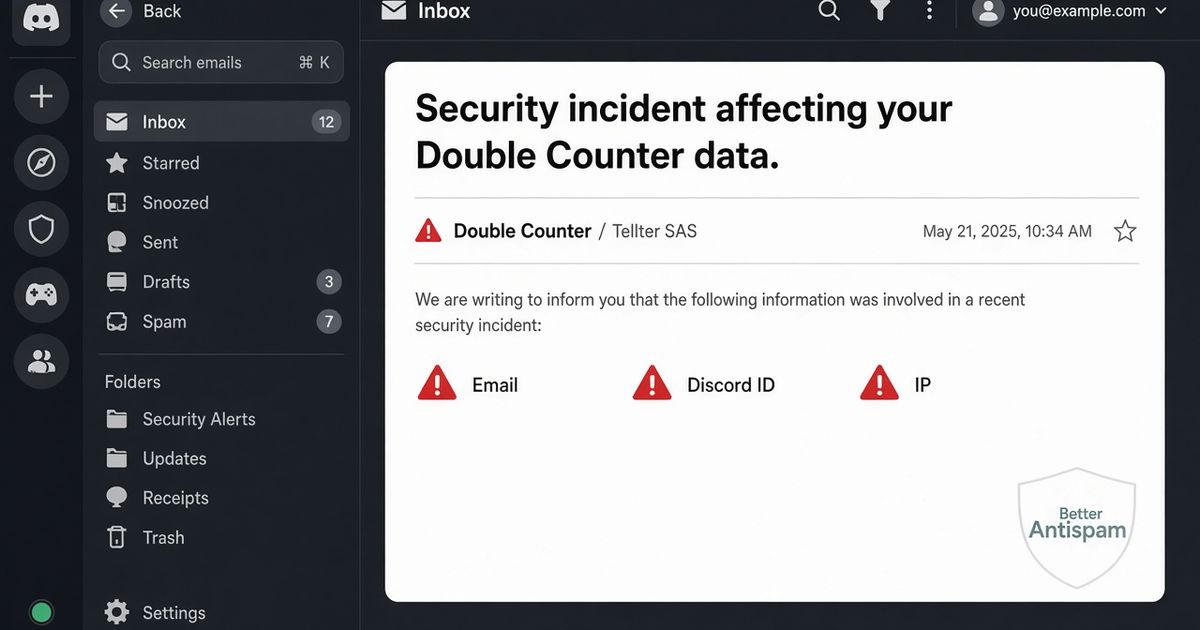
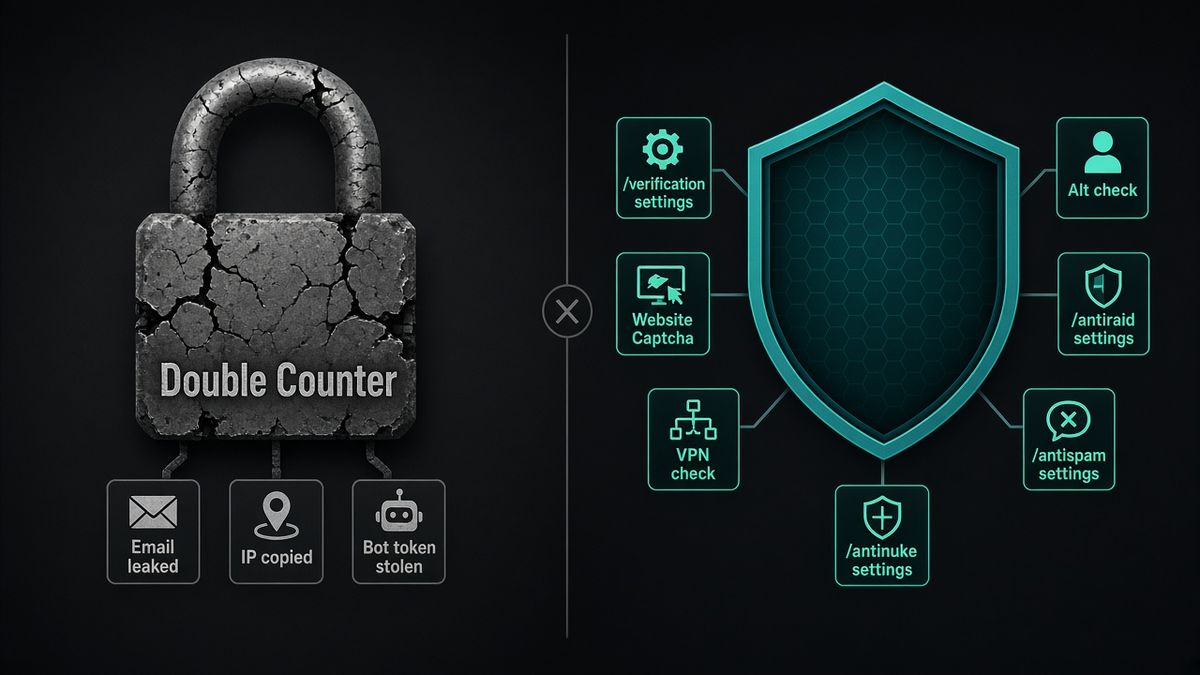
はい、件名 Security incident affecting your Double Counter data のメールは本物です。Double Counter のフランス企業 Tellter SAS が、2026年10月4日に攻撃者がコピーしたデータベースに行があった人へ通知しています。入り口は、退役サーバー上の公開 Metabase でした。まだそのBotが唯一の門なら外し、BetterAntispam を入れてください。/setup、次に /verification settings(Administrator)。Website Captcha、VPN / proxy / Tor、alt検知はそのパネルです。Antispam、antiraid、antinukeは同じBotです。私が保守しています。Verifyクリックの上に人探しは売りません。どのBotも無敵ではありません。
編集上の開示: このガイドは BetterAntispam が公開しています。スラッシュコマンドで認証に加えチャット・レイド・Nuke保護が欲しいときに BetterAntispam を勧めます。事実は Double Counter の 報告書(2026年10月21日更新)、通知メール、Have I Been Pwned、The Verge からです。プライバシー批判は彼らのドキュメント、Reddit、YouTube に帰属し、判決ではありません。
TL;DR: security incident affecting your Double Counter data、Double Counter セキュリティインシデント、Double Counter のメールは本物か で来る人は GDPR 通知を受け取っています。メール、Discord ID、ユーザー名、IP、user agent、紐づいたアカウントがコピーに入っている可能性があります。パスワードと OAuth トークンは保管していなかった、と彼らは言います。メールは残りを薄めています。盗まれたBotトークン、約50の大規模サーバーへの攻撃者招待、約12GBのコピー、姉妹製品での不正課金。Have I Been Pwned は公開メールを索引しました。分単位: Double Counter情報漏洩。切り替え: /verification settings。比較: BetterAntispam vs Double Counter。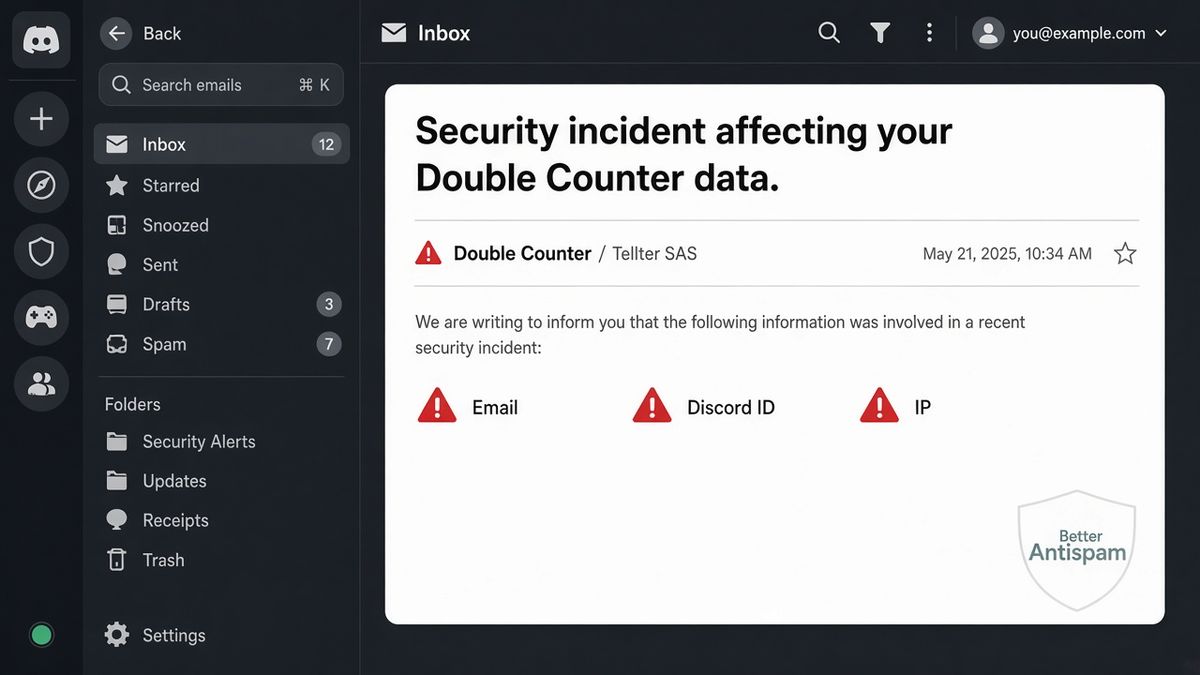
そのメールが実際に言っていること
差出人は Double Counter / Tellter SAS、9 rue des Colonnes, 75002 Paris。CNIL へは10月5日に通知。刑事告訴。報告書: doublecounter.gg/blog/security-incident-october-2026。
何が起きたか、彼らの言葉: 2026年10月4日、攻撃者が第三者分析ツール(Metabase)の脆弱性を使い、データベースの一部をコピーした。盗まれたデータの一部はその後公開された。
影響しうる最大範囲: メール、Discord のユーザーIDとユーザー名、IPと派生情報、ブラウザの user agent、認証で紐づいたアカウント。公開ファイルに あなたの 行があったかは分からない、と。Discord OAuth トークン、アカウントトークン、パスワードは一度も収集していない、と。
あなたへの指示: メールや Discord 情報を使うフィッシングを想定。パスワード、Discord トークン、支払いをメールやDMで聞くことはない。/privacy で削除、または gdpr@doublecounter.gg。
フィッシング警告は信じてください。メールを事件の全体だと思わないでください。彼ら自身の報告書のほうが悪く、公開されています。
メールは丁寧な版
通知は本人への手紙です。報告書 は運用ログです。両方読んでください。
| メールが強調すること | 報告書がさらに言うこと |
|---|---|
| Metabase の脆弱性、DBコピー、公開ファイル | 退役した OVH 箱、まだ公開ネット、まだクラウド管理者キー |
| あなたのメールがダンプにあるかも | 約12GBコピー。コピーが途中で切れたため、認証済みユーザーIP表を露出扱い |
| 主なリスクはフィッシング | Discord Botトークン 盗難。攻撃者は招待済み全サーバーで Double Counter そのものだった |
| アクセス遮断、資格情報のローテ | 約50の大規模サーバーへ攻撃者招待。自社サポートサーバーで Administrator |
| 言及なし | 姉妹 Atis 決済アカウントでの不正課金(報告書: 約7,331ドル課金、ほぼ当日返金) |
| 言及なし | Verify ボタンが何時間も “The application didn’t respond in time” で死んだ |
Have I Been Pwned は 2026年10月7日に Double Counter を追加。HIBP の公開コーパスは約27万5千のユニークメールとユーザー名。彼ら自身の表はより大きい。コピーされたメールは約130万、IP–Discord ID 行は約2700万が一部コピー、user-agent ハッシュは約4400万コピー。コピーは公開ではない。公開は消失ではない。「Contained」はダンプサイトからファイルを引きません。
Double Counter、Doogle、ダッシュボード、API を使ったなら HIBP を見てください。そのあと、フィッシングは本物の Discord 名を使うと仮定してください。
あなたにとっての意味
メール + Discord ID + IP でスタッフになりすませます。「alt を検出した、再認証して」+クローンページが次の手です。紐づきアカウントはさらに悪い。遊びの alt と仕事の alt が同じ回線、それがすでに製品でした。
秘密を回したあとも残る帰結:
- フィッシング。 彼らが名付けたリスク。予期しない Double Counter、Discord、「今すぐ認証」のメールやDMは敵として扱う。
- グラフはグラフのまま。 IP と user agent で Discord ID を結びました。コピーされれば、ファイルを持つ者がその結びを再利用できます。
- 家庭の誤検知が漏洩になる。 No Text To Speech はすでに、同じIPのルームメイトと家族が alt に見えると示しました。そのファイルは今、Doogle 加入者だけでなく攻撃者の手元です。
- オンボーディングは盗難の午後に死んだ。 唯一の門の verify Bot は、落ちると本物のメンバーを閉め出します。本体の 認証レベル と 招待の一時停止 がその後ろにあるべきでした。多くのサーバーには何もありませんでした。
- 盗まれたBotトークンはレイド。 Discord の レイドガイド があるのは、信頼されたアプリが招待を貼るとコミュニティが数分で燃えるからです。
2700万IPが仕事に必要で、前ホストの分析箱をオンラインのままにするBotは、私は回しません。
データの扱いを見ていれば驚きではなかった
秘密の過去は発明しません。公開製品そのものがプライバシー問題です。侵害がその代償を可視化しました。
Doogle は、認証と同じパイプラインで動く有料の関連 Discord アカウント検索で、彼ら自身の文では50万サーバー超。検索された本人には通知されません。r/discordapp は10月の1年前にプライバシー侵害と呼びました。法務ページ は保存個人データやIPは売らないと言い、同時に Doogle を関連アカウントを返すサブスクだと書きます。私は Doogle を verify グラフ上の人探しとして扱います。紐づいた全アカウントで繰り返す必要があり、Botが入っているサーバーでしか効かない /privacy は、「この会社を招待したことがない」への弱い答えです。
無料の verify ページは Pro を払わない限り Ezoic 広告です。広告網の資金になる CAPTCHA 門は選択です。BetterAntispam は門に広告網を置きません。
開始ドキュメント は設定がウェブサイトの Dashboard だと言います。セットアップのスラッシュコマンドは「機能しない」。Botは 遡及しない: すでにサーバーにいる人は記録されません。ウェブログイン、グローバルグラフ、本番キーが残った退役 Metabase 箱の verify ベンダーです。10月4日の経路は普通の衛生失敗。退役ホスト、公開分析、そのホスト上のクラウド管理者資格、コンテナから読めるBotトークン。
Panley は事件後、持つべきでないデータで捕まったと書きました。GDPR についての意見です。報告書の CNIL 番号は意見ではありません。
BetterAntispam へ切り替える
準備ができたら Double Counter を外す。次に BetterAntispam を追加(招待にはサーバーを管理)。招待に Administrator を残す。/setup(Administrator)、ログチャンネル、次に /verification settings(Administrator)。保護の設定にウェブサイトアカウントは不要。メンバーは /verify。スタッフは /force verify または /bypass(サーバーを管理)。
Docs: ドキュメント。サポート: Discordサーバー。コアは無料。Shield は アプリストア。ウェブ門のプライバシー契約: Website Captcha プライバシー。
Double Counter が売っていた同じ仕事、Doogle なし
| 仕事 | BetterAntispam | Double Counter |
|---|---|---|
| ウェブ認証 | /verification settings の Website Captcha。一度きりの betterantispam.com リンク、15分、Cloudflare Turnstile | コア製品。メンバーはウェブリンクで Discord を出る |
| Discord内の verify | ボタン(デフォルト)、画像CAPTCHA、算数、隠し単語 | 製品ではない |
| VPN / proxy / Tor | 無料の Website Captcha 検知(VPN、proxy、Tor、隠しVPN)。スタッフは要約を見る。生IPではない | 文書化された VPN / proxy / Tor ブロック |
| Altアカウント | 同じ端末、同じIP、同じネットワーク、BANされたメンバーのalt、似た名前。ローカル、または あなたの BAN向けグローバル | コア製品+他人を有料検索する Doogle |
| verifyページの広告 | なし | 無料は Ezoic。Pro で外す |
| 設定 | スラッシュコマンド | Dashboard。セットアップコマンドは動かない |
| 公開人探し | なし | Doogle |
VPN、proxy、Tor、隠しVPN、上記の alt チェックは Website Captcha で無料。Shield は追加のネットワーク検知(データセンター / クラウド、住宅プロキシ、モバイル、iCloud Private Relay など)と alt の自動BAN。相関は HMAC で保存し、保持後に剪定。あなたのサーバー向け alt 検知であり、買える名簿ではありません。
長い認証ガイド: おすすめDiscord認証Bot。
Double Counter ではない残りのBot
認証は門です。参加洪水も侵害された管理者も止めません。専門家を外すなら、全部入りのスタックが意味を持ちます。
| 仕事 | コマンド | 権限 |
|---|---|---|
| 参加レイド | /antiraid settings、/raidmode enable | Administrator |
| チャット洪水、Caps、重複、詐欺画像 | /antispam settings | Administrator |
| チャットとプロフィールの広告 | /adblock settings | Administrator |
| 侵害されたスタッフ | /antinuke settings | Administrator |
| 罠チャンネル | /honeypot settings | サーバーを管理 |
| AutoMod pingルール | /antiping settings | Administrator |
| チャンネルロック | /lockdown | Administrator |
| 掃除 | /purge、/nuke、/unnuke | Administrator |
Antiraid の auto-scale: メンバー50未満では10秒に3参加が注目、5が強い信号。auto-scale オフの手動デフォルトは10秒に5。/antinuke settings はデフォルト オフ。オンにしてください。レイド手順: Discordの荒らしを止める。傘: おすすめDiscordセキュリティBot。機能: 認証。
ワイプ後の復元がタブを開いた理由なら Wick を残す。有料のサーバー横断人探しが欲しい製品なら Double Counter だけ残す。私は残しません。
今週やること
- Have I Been Pwned でアドレスを確認。ヒットなしは「未公開かも」であり「安全」ではない。
- この件のメールやDMのログイン、支払い、「再認証」リンクは踏まない。自分で Discord を開く。
- Double Counter がまだ Administrator なら外す。10月4日にBotとして貼られた招待を 監査ログ で見る。
- BetterAntispam を招待。
/setup、/verification settings、次に/antispam settings、/antiraid settings、/antinuke settings。 - 彼らのコピー削除は、まだ Double Counter があるサーバーで
/privacy、および gdpr@doublecounter.gg。公開済みファイルは戻せません。
FAQ
「Security incident affecting your Double Counter data」のメールは本物ですか?
Tellter SAS / Double Counter に合い、2026年10月の報告書を指し、ログインも支払いも求めなければ、はい。本物の通知です。偽の続きはその件名を使います。
Double Counter はパスワードを漏らしましたか?
パスワードと OAuth トークンは保管していなかった、と。漏洩は身元と追跡です。メール、Discord ID、ユーザー名、IP、user agent、紐づきアカウント。
何週間もあとに届くのはなぜ?
GDPR 通知はバッチで出ます。Have I Been Pwned は10月7日に掲載。10月末のメールは遅い送信と整合し、偽物の証明にはなりません。
alt のために Double Counter を残すべきですか?
Doogle が欲しかった製品なら、それだけ。あなたのメンバーの VPN / alt / ウェブCAPTCHA なら /verification settings が有料グローバル検索なしで仕事をします。スパムとレイドでは、Double Counter はスタックではありませんでした。
BetterAntispam はこれと無縁ですか?
いいえ。そうは言いません。守る違いはこれです。4000万IDの検索エンジンを商品化しない、verify ページに広告を置かない、Website Captcha は生IPダンプではなく要約をスタッフに見せる。
結論
メールは侵害が受信箱に追いついたものです。Double Counter はグラフを保存し、退役 Metabase をネットに残し、Botトークンを失い、フィッシングについて書いてきました。認証、VPN、altブロックで招待したなら、BetterAntispam は /verification settings でそれをし、そのあとサーバーの残りをカバーします。私なら切り替えます。
— Adam
関連ガイド
- Double Counter情報漏洩: トークンリーク解説
- BetterAntispam vs Double Counter
- おすすめDiscord認証Bot 2026
- おすすめDiscordセキュリティBot 2026
- Discordの荒らしを止める 2026
- Discord AutoModの設定 2026
- Discord認証機能
出典
- Targeted attack on Double Counter’s infrastructure – Double Counter
- Double Counter Data Breach – Have I Been Pwned
- Discord users’ data was exposed – The Verge
- Doogle docs – Double Counter
- Double Counter legal / privacy
- Isn’t this a privacy invasion? – r/discordapp
- Discord Alts Can Be Tracked Now – No Text To Speech
- Website Captcha プライバシー – BetterAntispam
- BetterAntispam ドキュメント
- BetterAntispam アプリストア(Shield)