Double Counter情報漏洩:Botトークン流出の解説

2026年10月4日、攻撃者はDouble CounterのDiscord Botトークンを盗み、約50の大規模サーバーにレイド招待を投稿し、数百万件の認証記録をコピーし、認証ボタンをオフラインにしました。Discordの中で完結するメンバー関門が要るなら、まずBetterAntispamです。/setup のあと /verification settings(Administrator)を実行してください。Website Captcha、VPNとプロキシ検査、サブ垢検知、ハニーポット、アンチnukeはそこにあります。そのデータで有料のサブ垢検索商品は回していません。
編集上の開示: このガイドは BetterAntispam が公開しています。認証と保護として総合的にいちばん合う場面では BetterAntispam を勧め、Discord標準ツールや別のBotのほうが特定のサーバーに合うケースも明示します。インシデントの数字は Double Counter 自身の報告から取っています。プライバシー批判は彼らのドキュメント、Reddit、YouTube、Xに帰属させ、裁判所の判決ではありません。
TL;DR: Double Counter のインシデント報告によると、入り口は公開Metabaseが入った退役OVHマシンでした。攻撃者は稼働中のコンテナからBotトークンを読み、Double Counter自身のサポートサーバーをレイドし、Botとして攻撃者招待を投稿し、約12 GBをコピーし、姉妹商品で $7,316 の不正請求を走らせました。認証ボタンは「The application didn’t respond in time」で失敗しました。同じ会社はDoogleを売っています。Double Counter認証から組み立てたサブ垢の有料検索です。BetterAntispam はDiscord内で認証し、Website Captchaの相関はHMACとして保存し、メンバーのグラフは売りません。
2026年10月4日に何が起きたか
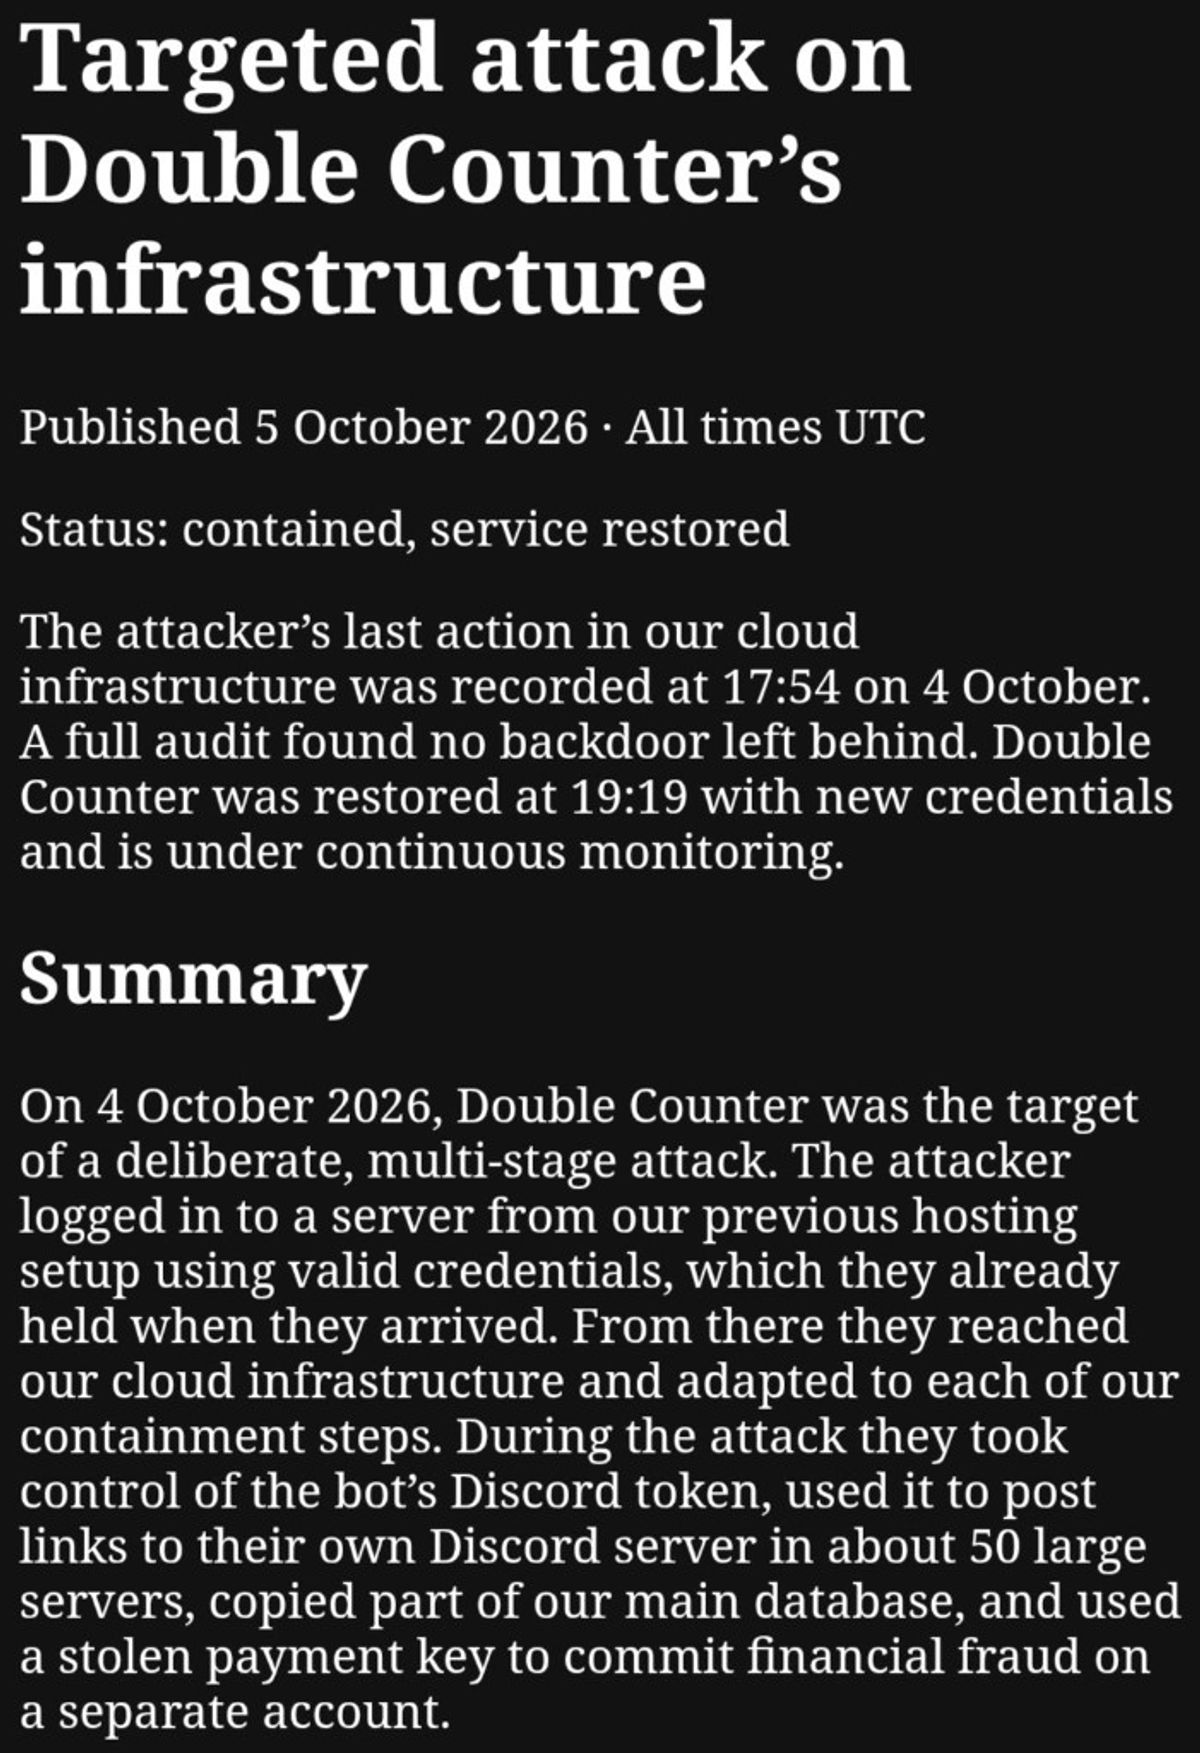
Double Counterの運営会社 Tellter SAS は、報告を2026年10月5日に公開しました。状態:封じ込め済み、サービス復旧。自社クラウドでの攻撃者の最後の操作:10月4日 17:54 UTC。Botの復旧:19:19 UTC、新しい認証情報で。
彼ら自身の数字です。
| 事実 | 彼らが開示した内容 |
|---|---|
| クラウド内の攻撃者滞在時間 | 5時間51分(12:03 → 17:54 UTC) |
| データベースのコピー | 約12 GB(15:09 → 15:34) |
| Botが攻撃者リンクを投稿したサーバー | 約50の大規模サーバー |
| 不正請求 | 別のAtis決済口座で $7,316 |
| CNILへの通知 | 2026年10月5日、整理番号 FR2610050000001 |
CEO Nathan の公開メモは骨子と一致します。古い本番ホスト、Google Cloudのセッション、Botトークンが使えた短い窓、データベースのエクスポート、会社カードへの請求、それからアクセス遮断と秘密情報のローテーションです。時刻と件数の出典は詳細報告のほうです。
退役サーバーがBotトークンになった経路
報告は異例なほど具体的です。入り口は、稼働中のBotに対するゼロデイではありません。以前のホスティング構成から残ったOVH専用サーバーで、本番からは外れていたのにまだ届き、まだセルフホストの分析ツール(Metabase)を公開インターネットで動かしていました。
10月3日 04:37 UTCから、攻撃者はそのマシンを、回転するVPNアドレスから探りました。ユーザー名を順に試しています(root、nathan、debian、analytics-sync、metabase)。10月4日 00:47にMetabase上で管理者セッションを偽造し、ホストへ入り、生きたクラウド認証情報を2つ見つけました。管理者権限を持つサービスアカウント鍵と、保存されていた管理者のコマンドラインセッションです。
それが衛生管理の失敗です。本番の鍵を持ったまま残っている、使わなくなったサーバーは、よく知られたインシデントの型です。Discordの開発者利用規約は、アプリ所有者にトークンを機密として扱い、認証情報を暗号化し、商業上合理的な防護を使うよう求めています。Discord自身のトークン画面は、初回表示のあとBotトークンを隠します。漏れたトークンは、そのBotそのものだからです。
12:03にGoogle Cloudへ入ると、攻撃者はSSH鍵を足し、12:26に稼働中のBotコンテナでシェルを開き、Discordトークンを読みました。そこから先、Botを招待していたすべてのサーバーで、彼らはDouble Counterでした。
自社のサポートサーバーがレイドされた
セキュリティBotは、こういう事態を退屈にするはずです。自社のサポートサーバーでは、盗まれたトークンが13:24に攻撃者へAdministratorを渡し、13:26に約15個のロールを渡し、スタッフがそのアカウントをBANしたあとにBAN解除まで通りました。その後、2つのWebhookが同じサーバーへ攻撃者招待を投稿しました。
ベンダー自身のDiscordを、ベンダー自身のBotでレイドした、ということです。DiscordのRaid Protection 101、Pause Invites、Security Actions、そして締めたロール階層は、盗まれたトークン1つが権限ツリーを歩けないようにするためにあるものです。BetterAntispam の /antinuke settings(Administrator)と /scan も同じ理由です。BotやスタッフアカウントがAdministratorを渡し始めたら、監査ログを見てください。
普通の運用で避けられました。使っていないホストを止める、管理者向け分析を公開インターネットに残さない、そのホストにクラウド管理者鍵を置かない、Botトークンをシークレットストアに置く(彼らは盗難のあとでそこに移しました)、権限付与をリアルタイムで監視する(その監視を入れたのは14:57、トークンが読まれてから2時間後です)。
BetterAntispamが無敵だと装うつもりはありません。どのBotも無敵ではありません。教訓はもっと小さく、もっと意地悪です。数百万件のメンバーIPを保存したうえで、退役マシンを本番につないだままにするなら、置き去りのインフラの上で認証商品を回している、ということです。
認証が死に、大規模サーバーが真っ暗になった

DiscordのBotトークンを盗むと、Discordからは正規のBotに見えます。メンバーにはいつもの緑の Verify ボタンが見えます。操作はそのあと失敗します。上のスクリーンショットは公開の認証チャンネルです。Double Counterは「Click the green button below to verify」と投稿し、メンバーが押し、Discordは The application didn’t respond in time を返しました。チャットはロックされています。スタッフは、そのチャンネルでメンバーに何をすべきか伝えることすらできません。
Double Counterのタイムラインでは、13:39にトークンを無効化した時点でBotがオフラインになりました。認証は14:49ごろ再開し、攻撃者がデータベースのパスワードを変えた15:04に再び止まり、15:28に再開し、それから製品全体が16:08ごろから19:19まで落とされました。何時間もの死んだ関門です。しかもそのBotは、第三者ディレクトリの記事によれば、おおよそ65万のDiscordサーバーに入っています。
その午後、何人が /verify に失敗したかを正直に数えられません。言えるのはこれです。認証Botが何十万ものサーバーへの唯一の扉なら、何時間もの停止は集団の混乱です。新規メンバーは未認証のまま座ります。すでに入ったレイダーはそのまま残ります。第三者CAPTCHAを信頼していたスタッフに残る逃げ道は、Discord標準の認証レベルとPause Invitesだけです。
13:30から、同じ盗まれたトークンが、Double Counterとして、攻撃者のDiscord招待を約50の大規模サーバーに投稿しました。報告が確認できた最大は「Steal a brainrot」です。見た目は、信頼している認証Botが話しているように見えます。ほとんどはあとで削除されました。まだ10月4日の12:00–16:30 UTCの窓でDouble Counterからの招待が残っているなら、彼らが求めたとおり削除し、監査ログを確認してください。
何がコピーされたか
認証Botの侵害がレベリングBotの侵害より重い理由が、これです。Double Counter自身の表です。
| データ | 件数 | 報告上の状態 |
|---|---|---|
| Discord IDとユーザー名に紐づくIP(サブ垢と認証済みユーザー) | 約2,700万 | 一部コピー |
| サブ垢検知に使うユーザーエージェントのハッシュ | 約4,400万 | コピー済み |
| メール(サーバー管理者、ダッシュボード、Doogle、広告主/API) | 約130万 | コピー済み |
| VPN検知ログ | 約1,500万 | コピーされず |
| 行動フィンガープリント | 約2,500万 | コピーされず(別場所に保存) |
| ユーザーデータとIPのコールドストレージ | 約5,800万 | 影響なし |
認証済みユーザーのIP表は、全体が露出した扱いにしています。コピーは約20%で中断され、どの行が外へ出たかを特定できないからです。Discordのパスワードは、そのデータベースにはもともとありません。カード番号は決済事業者側にあります。Atis顧客の請求2件($3 と $15)は返金されました。Doogle利用者、広告主、API顧客には、メールがコピーされたのでフィッシングを想定するよう伝えられています。
Discord IDに紐づくIPを何千万行も持つ認証Botは、価値の高い標的です。侵害はそれを具体にしました。プライバシーの議論を作ったわけではありません。その議論は、すでに公開されていました。
Doogle:認証データによる有料検索
Doogleは、Double Counterの有料サブ垢検索です。DiscordのユーザーIDを貼ると、同一人物が動かしているとされる他アカウントが一覧され、確実、中程度、可能性あり、と格付けされます。Double Counterの公式ドキュメントは、Doogleは認証と同じパイプラインで動いており、50万超のサーバーと4,000万の一意なユーザーIDにわたると書いています。検索された本人には通知されません。
それが商品です。メンバーはRobloxサーバーやブーストサーバーに入るためにVerifyを押します。BotはIP、ユーザーエージェント、紐づけの合図を保存します。Doogleの加入者はあとから月額 $6.99 から $29.99を払って、そのグラフを検索します。Double Counterのプライバシーポリシーは、「保存した個人データを販売または共有しない」「IPアドレスを第三者と販売または共有しない」と書いています。同じポリシーはDoogleを、既存の認証と検知の過程から導いた関連Discordアカウントを返すサブスクリプションだと説明しています。
正確に書きます。「あなたのIPファイルを売った」という領収書は見ていません。見てきたのは、入力がDouble Counterの認証で、出力が他人のアカウントで、払った人なら誰にでも売れ、検索された本人には通知しない、有料検索商品です。自分のサーバー内でサブ垢検知が欲しいモデレーターが、顧客の全部ではありません。Doogleのプランを持つ人なら、誰でもIDを調べられます。
認証ページは、インタレストベース広告にEzoicも使っています。そのポリシーは、広告配信時のCookieでIPアドレス、端末種別、OS、言語、ブラウザが収集されうると列挙しています。広告パートナーの収益になる認証クリックは、Doogleとは別種の第三者共有であり、法務文面に書いてあります。
Redditはすでにプライバシー侵害だと指摘していた
r/discordapp のスレッド「isn’t this a privacy invasion?」は1年前で、upvoteは2k、今も検索で人が着地する結果です。コメントは賛否が混ざっており、それは正直です。
フィンガープリントについて、そのスレッドの一人は、Double Counterは「ブラウザで認証させるので、ブラウザ指紋がDiscordアカウントに紐づく」と書いています。別の人はもっと短く、「サブ垢を見つけるために積極的にフィンガープリントを取ってユーザーを認証する」と書いています。
家庭内の誤検知について、削除済みアカウントが、同居している誰のDiscordアカウントまで出るのかと聞きました。同じスレッドの返信は「その可能性がある」です。同居人と家族の問題です。自宅IPは1つ、Discord IDは複数、それをサブ垢として扱う有料検索です。
法的圧力について、u/altforweirdshit04はこう書いています。「Yes , there is currently a GDPR complaint and class action lawsuit in the works against the company that makes it.」これはRedditのコメントであり、私が確認できる事件番号ではありません。コミュニティの認識として扱い、提訴済みの事件としては扱わないでください。記録に載っているのは、今回の侵害後のDouble Counter自身のCNIL届出(FR2610050000001)と、消去権の文面です。そこでは、詐欺防止のため「仮名化したアカウント紐づけ」を最大24か月残す、と今も書いてあります。
r/privacyは「This Popular Discord Bot Is a Privacy Nightmare」を流しました。別の r/discordapp 投稿は、同じ接続の「ゆるい」アカウントと仕事用アカウントが一つのグラフになるので、Doogleを晒しの近道だと呼びました。その後のスレッドは、今も外すべきかを聞いています。
サーバーオーナーに何らかのサブ垢の合図が要る、という人には同意します。答えが、Verifyを一度でも押した全員を対象にする、グローバルで有料で無言の検索だ、という点には同意しません。Botが入っているサーバーでしか効かず、紐づくアカウントごとに繰り返さなければならない /privacy のオプトアウトは、「この会社を招待した覚えはない」への貧しい答えです。
YouTubeとXも見逃していなかった
No Text To Speech(登録者は約174万人)は、Discord Alts Can Be Tracked Now... でそのグラフを扱いました。動画はDoogleのオプトアウトを歩き、1アカウントのオプトアウトでは足りないことを示し、同じIP上の家族は自分の制御の外だと論じています。Redditが上げた家庭内紐づけと同じ問題です。NTTSは、広告と利用者への通知をめぐるDiscordの開発者規約にも印を付けています。公開動画を引用しているのであり、彼らのコードベースを監査したとは言いません。
Xでは、今回のインシデントのあと Panley(@panley01)がこう書いています。
The Discord Bot, Double Counter, suffered a data breach & near complete takeover last week. They were not complying with GDPR, and got caught with data they shouldn't have. I wonder if Discord will take this illegal behaviour seriously, hard to feel bad for the developers here.
PanleyはGDPRについての意見を述べています。Double Counterの弁護士は反論するでしょう。事実の半分は争われていません。ほぼ乗っ取りがあり、守るべきデータベースがコピーされ、CNILへ届け出た、ということです。
代わりに私が回すもの
まずDiscord標準です。AutoMod、きちんとした認証レベル、Raid Protectionをオンにしてください。この積み重ねは、4,000万IDの検索エンジンを作りません。
そのうえでBotが要るなら、BetterAntispamを招待してください。/setup(Administrator)でログチャンネルを選びます。関門は /verification settings(Administrator)です。ボタン(既定)、画像CAPTCHA、計算、隠し単語。メンバーは /verify を実行します。スタッフは /force verify または /bypass が使えます。同じパネルのWebsite Captchaは、メンバーを1回限りのbetterantispam.comリンクへ送り、Cloudflare Turnstileと、VPN / プロキシ / Tor / データセンター / サブ垢の検査をかけます。Website Captchaのプライバシーページのとおり、スタッフが見るのは要約(「VPNを検知」「BAN済みアカウントに紐づく」)であり、生のIPや指紋ではありません。Bot内では、その相関は WEB_VERIFY_HMAC_KEY で鍵をかけたHMACとして保存し、IPのダンプとしては保存しません。保持は日と月の単位で測り、そのあと剪定します。そのグラフは売りません。Doogleは出しません。認証ページに広告ネットワークは置きません。
守りたいプライバシーの差は、そこです。あなたのサーバーの中で、あなたのBANのためのサブ垢検知は、モデレーションの道具です。自分のサーバーに参加したことのないユーザーへ、誰でも買って走らせられるサブ垢検知は、名簿です。
残りの保護も同じBotで、設定はDiscord内です。
| 仕事 | コマンド | 権限 |
|---|---|---|
| 参加レイド | /antiraid settings、/raidmode enable | Administrator |
| チャットの洪水 | /antispam settings | Administrator |
| 乗っ取られたスタッフ / Bot | /antinuke settings | Administrator |
| おとりチャンネル | /honeypot settings | Manage Server |
| 危険な上書き | /scan | Administrator |
BetterAntispam は2020年からDiscordにいます。この種の公開トークン盗難やデータベース持ち出しはありません。破れないと主張はしません。主張するのは、第三者向けにメンバーのグラフを商品化していないこと、退役Metabaseマシンを後ろに置いたクラウドトークン1本に認証をぶら下げていないこと、です。
敵対するスタッフへのアンチnukeが仕事の全部なら、Wick自身の入門が今も専門の読み物です。リアクションロールだけが要るなら、Carl-botを残してください。すでにMEE6 Premiumを払っているなら、XPは残してください。停止でオンボーディング全体がロックされ、副産物が有料の人物検索である認証Botは残さないでください。
分単位のレイドの流れはレイド対策プレイブックを使ってください。グローバルな指紋の仲介なしの関門は、メンバー審査を見てください。
FAQ
Double Counterはハッキングされたのか?
はい。彼らの2026年10月4日の報告は、攻撃者が退役OVHサーバーの脆弱性を使い、Google Cloudへ到達し、Discord Botトークンを盗み、約12 GBをコピーし、姉妹口座で決済詐欺を走らせたと書いています。インシデントは封じ込め済みで、サービスは19:19 UTCに復旧した、としています。
なぜDouble Counterの認証が止まったのか?
トークンをリセットした時点でBotがオフラインになり、攻撃者がデータベースをロックした時点で再び止まり、残ったアクセスを切るためにDouble Counterが製品を落とした時点でまた止まりました。その窓のあいだ、VerifyボタンはDiscordの「The application didn’t respond in time」を返しました。Double Counterを唯一の関門にしていたサーバーでは、オンボーディングを終えられませんでした。
他のサーバーもレイドされたのか?
盗まれたトークンが、Double Counterとして、攻撃者の招待を約50の大規模サーバーに投稿しました。攻撃者はDouble Counter自身のサポートサーバーでもAdministratorを受け取りました。顧客サーバーのインシデントであり、ベンダーサーバーのレイドでもあります。
Double Counterはユーザーデータを売っているのか?
プライバシーポリシーは、保存した個人データもIPアドレスも売らない、と書いています。売るのは、Double Counter認証から組み立てたサブ垢の紐づけを返すDoogleのサブスクリプションであり、認証ページはEzoicの広告パートナーを使っています。Reddit、NTTS、Panleyはそれを認証データの収益化として扱っています。私はDoogleを、認証グラフ上の有料人物検索として扱います。ポリシーが「販売」という語を避けていても、プライバシーの問題はそこにあります。
GDPRの苦情や集団訴訟はあるのか?
Double Counterは、2026年10月5日にCNILへ通知した(FR2610050000001)と述べています。Redditのコメントは、1年前の時点でGDPRの苦情と集団訴訟が「準備中」だと主張していました。集団訴訟の提訴を独自に確認してはいません。EUのメンバーは今も /privacy を使え、監督当局へ申し立てできます。
BetterAntispamはDouble Counterの代替になるか?
認証、レイド、nuke、ハニーポットについては、はい。/verification settings(Administrator)を実行してください。公開のサブ垢検索サイトは運営していません。2020年から、この種の公開侵害なしで動かしています。それでも、すべての攻撃を止めるとは約束できません。
どの認証Botを選ぶべきか
- BetterAntispamを選ぶのは、認証、VPN/プロキシ/サブ垢検査、ハニーポット、アンチレイド、アンチnukeをDiscord内で揃え、他人のアカウントの有料名簿を付けたくないときです。
- Discord標準のツールを選ぶのは、認証レベル、AutoMod、Pause Invitesで足り、第三者の認証Bot自体が要らないときです。
- Wickを選ぶのは、敵対するスタッフへのアンチnukeがオンボーディングより重いときです。
- Dyno、Carl-bot、MEE6は、すでにロール、チケット、XPを持っているなら残し、グローバルな指紋の仲介ではなく保護Botを足してください。
まだDouble Counterを回しているなら、認証したことのあるすべてのアカウントで /privacy の流れを完了し、使い回していたスタッフの秘密情報をローテーションし、「封じ込め済み」を「コピーされた行は消えた」と扱わないでください。コピーされたデータは、コピーされたままです。
Double Counterの2026年10月のインシデントは、トークン盗難であり、認証停止であり、ベンダーサーバーのレイドであり、同じグラフの検索をすでに売っていた商品のデータベースコピーです。その組み合わせが、成長中の公開サーバーをそこに戻さない理由です。
Final Verdict
彼らのインシデント報告を読んでください。今日、Discord AutoModと認証レベルをオンにしてください。メンバーを認証し、レイドとnukeを見張り、その上に人物検索を売らないBotが要るなら、BetterAntispamを招待し、/setup のあと /verification settings を実行してください。
— Adam
関連ガイド
- Discordの荒らし・レイド対策 完全ガイド(2026年版)
- 2026年おすすめのDiscordモデレーションBot
- サーバーオーナー向け:ロール階層を固め、2FAを必須にしてDiscordのヌークを防ぐ
- Discordのキーワードブラックリスト:まずAutoMod、それからBot
- モデレーター向け:Discord監査ログ45日分を残しケースメモと紐づける
- Website Captchaのプライバシー
- How to Protect Your Server from Raids 101 – Discord
- AutoMod FAQ – Discord
Sources
- Targeted attack on Double Counter’s infrastructure
- Doogle docs
- Doogle alt detection
- Double Counter privacy policy
- Discord Developer Terms of Service
- Why can’t I copy my bot’s token? – Discord
- How to Protect Your Server from Raids 101 – Discord
- Pause Invites FAQ – Discord
- Activity Alerts and Security Actions – Discord
- Verification Levels – Discord
- AutoMod FAQ – Discord
- Server Audit Log – Discord
- isn’t this a privacy invasion? – r/discordapp
- This Popular Discord Bot Is a Privacy Nightmare – r/privacy
- Double counter is invading users' privacy – r/discordapp
- Is double counter bad? – r/discordapp
- Discord Alts Can Be Tracked Now... – No Text To Speech
- Panley on X
- Is Double Counter Safe? – Peakbot
- Notify a data breach – CNIL
- Metabase installation docs
- BetterAntispam Website Captcha privacy