サーバーオーナー向け:ロール階層を固め、2FAを必須にしてDiscordのヌークを防ぐ
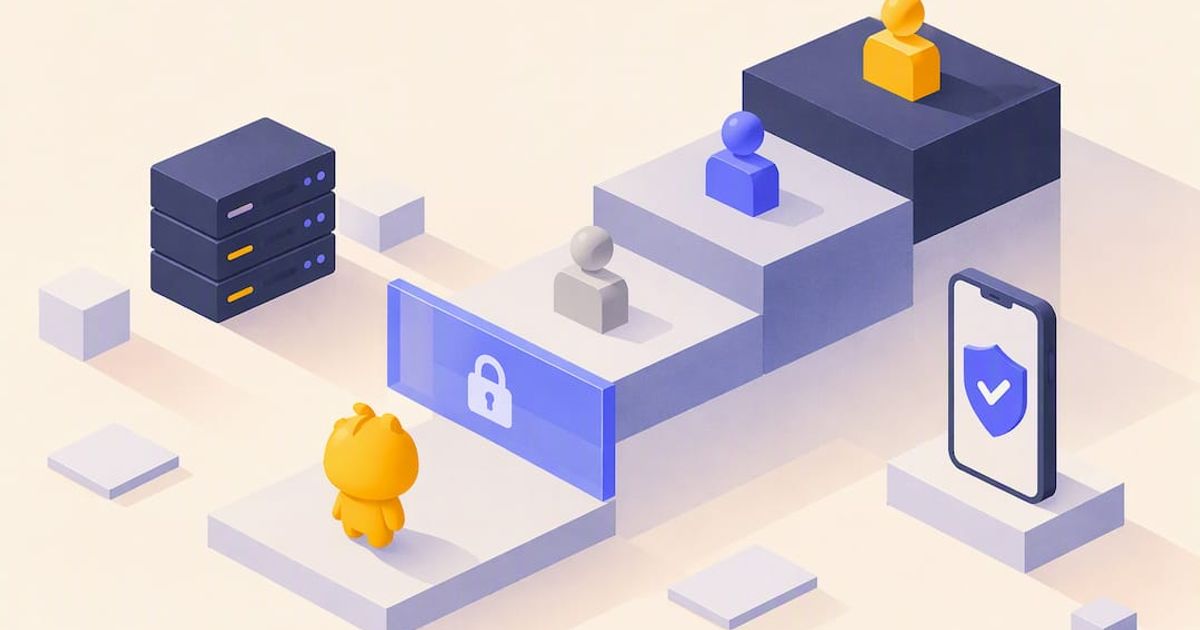
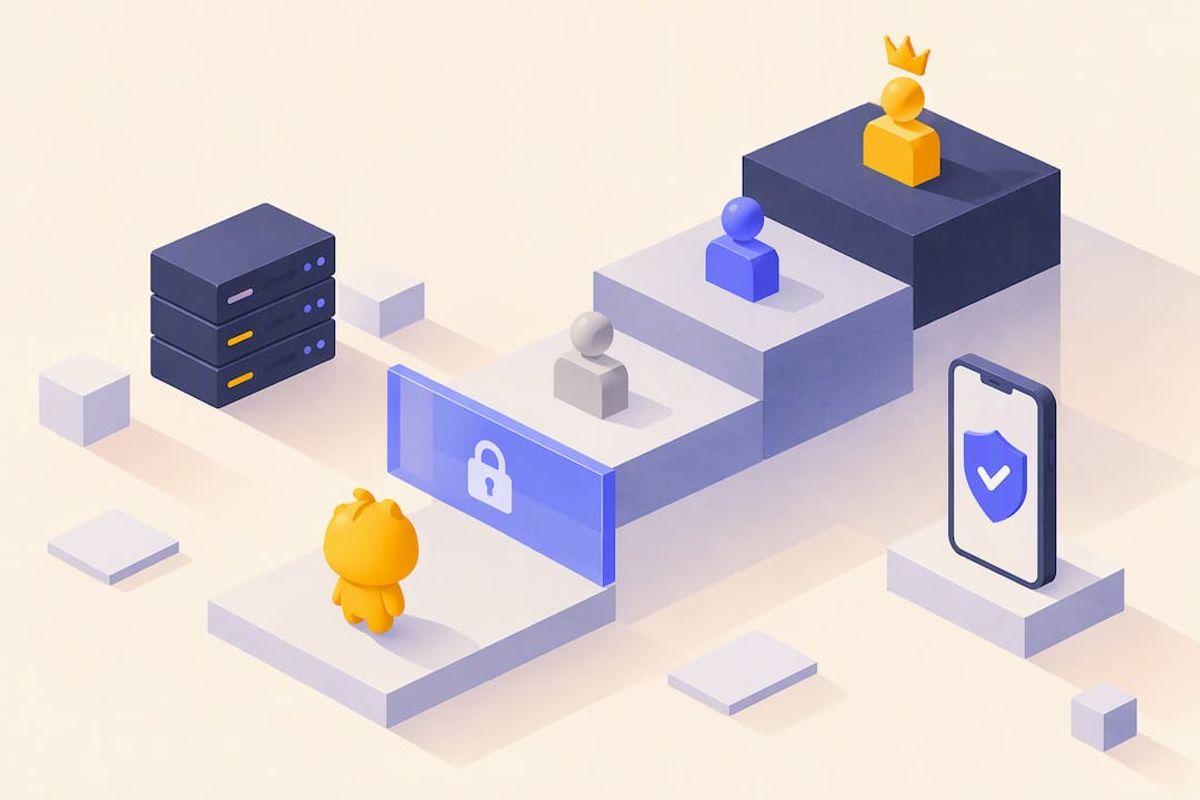
サーバーヌークは、意図的で速い攻撃です。チャンネルの大量削除、ロールの剥奪、権限の悪用、一括BANで、乗っ取られたスタッフアカウントか悪意のある内部者が、たいてい1分以内に実行します。止めるために今日できる操作は四つです。Administrator を持つアカウントを最小限まで減らし、すべてのスタッフアカウントに2段階認証を必須にし、認証レベルを上げ、専用のアンチヌークBotを足すことです。攻撃が始まったら仕事はロックダウンと証拠の確保に切り替わります。下のインシデント対応の節で詳しく扱います。
TL;DR: - Administrator ロールを信頼できるアカウントに限ると、攻撃中にサーバー全体が掌握されるリスクが下がる。 - すべてのスタッフアカウントに2段階認証を必須にすると、盗まれたパスワードだけでは動きにくくなる。 - 権限変更を監視し、自動ロックダウンを発火する専用のアンチヌークBotを入れると、大量の破壊操作に対するリアルタイムの防御になる。 - 認証レベルを上げると、自動のレイドBotがすぐ参加できなくなり、検知と対応の時間が増える。 - 監査ログの定期確認と、毎月の管理者監査は、攻撃が起きる前に弱点を見つける助けになる。
目次
- Discordのヌーク攻撃が実際にどう見えるか
- ヌークが始まる前に止めるDiscordの設定
- Botの防御:有効にすべきものと理由
- 権限の引き締めと攻撃中にやるべきこと
- 単体の道具より層状防衛が勝つ理由
- Better Antispamで自動の層を足す
- 出典
- よくある質問
Discordのヌーク攻撃が実際にどう見えるか
攻撃者はめったにその場で思いつきません。台本に沿います。数秒で全チャンネルを消し、ロールを剥奪または改名し、メンバー名簿を一括BANし、それからカスタム招待リンク(vanity URL)を奪って、コミュニティの招待先を敵対する場所へ差し替えます。破壊はせず、誰かが気づく前に全メンバーへ詐欺のダイレクトメッセージを送りつける者もいます。
こうした攻撃の多くは、次の四つの入り口のどれかに遡ります。
- 乗っ取られたスタッフまたはモデレーターのアカウント。フィッシングによるログイン情報の盗難か、使い回したパスワードが多い
- 悪意のある内部者。ロールを渡した相手が、サーバーに敵対する
- 権限の隙間や守られていないWebhookを突く、自動のレイドBot
- 漏れたBotトークン。攻撃者に、そのBotと同じアクセスを渡す
ここでの法的リスクは机上の空論ではありません。サーバーへの権限のない破壊行為は、コンピュータ詐欺および濫用防止法(Computer Fraud and Abuse Act)の下で、「保護されたコンピュータ」への意図的な損壊に当たることがあります。連邦法であり、初犯でも数年の刑、再犯や加重ではさらに重い罰則があります。インシデントを通報するかどうかを決める前に、知っておく価値があります。
ヌークが始まる前に止めるDiscordの設定
Discord標準の設定は、多くの管理者が思っている以上に本体の防御を担います。しかもどれも無料です。この順で進めてください。
- すべてのスタッフロールに2段階認証を必須にする。 サーバー設定から安全設定へ進み、モデレーション操作に2段階認証を必須にする。盗まれたパスワードだけでは、サーバーに触れなくなる。
- 認証レベルを「高」まで上げる。 Discord自身の案内では、「高」は最低のアカウント年齢と在籍期間を課すとあり、よく挙げられるのはおおよそ10分である。参加してすぐ動こうとする自動レイドBotを足止めできる。
- Administrator を持つ人を監査する。 余分な管理者は、攻撃者がすべてを解錠できるアカウントがもう1つ増えることである。ほとんどのコミュニティに必要な管理者は少数であり、大勢ではない。
- ロール階層を直す。 リストの上にあるロールは下のロールに対して動けるが、逆はできない。モデレーションBotのロールは、制限する可能性のあるすべてのスタッフロールより上に置く必要がある。
- 監査ログを毎週確認する。 権限変更、ロール編集、一括操作はすべてそこに出る。どの連携とサードパーティアプリがサーバーに触れられるかを制限し、見知らぬものは取り消す。
- 予行演習を行う。 試験用の捨てチャンネルを作り、下位の試験用ロールで権限変更をシミュレートし、本番のインシデントで頼る前に、監査ログが実際に捉えることを確認する。
ヒント: 毎月同じ日に15分の管理者監査を入れてください。攻撃が成功しやすいのは、誰が何のアクセスを持っているか誰も覚えていないサーバーです。
Botの防御:有効にすべきものと理由
Discord標準の設定は、攻撃者を遅らせます。途中で実際に止めるのは専用のアンチヌークBotです。破壊の動きをリアルタイムで検知して巻き戻せるからです。手作業のモデレーターでは、その速さには追いつけません。
いちばん効く機能は次です。
- 権限変更の監視。 許可していないロールと権限の編集が起きた瞬間に、印を付けるか自動で巻き戻す
- 操作のレート制限。 1アカウントが1分あたりに触れられるチャンネル、ロール、BANの数に上限を設け、しきい値を超えたらロックダウンを発火する
- 大量参加とレイドの検知。 数秒のうちに新規アカウントが急増する動きに印を付ける
- 自動ロックダウン。 しきい値を超えた瞬間に @everyone の権限を凍結し、招待を一時停止できる
- チャンネルとロールの復元ツール。 直近のスナップショットから、消されたものを組み直す
- 認証ゲート。 CAPTCHA、ボタン確認、計算、言葉パズルで、動ける前にBotをふるい落とす
レート制限は、最初は控えめに設定してください。よくある出発点は、短い窓のあいだにチャンネルを数件より多く消す、または作るアカウントに印を付け、サーバーの普段の活動に合わせて締めるか緩めることです。Webhookのアラートは、本番で要る前に非公開のスタッフチャンネルで試験し、発火した瞬間にモデレーターが実際に通知を見ることを確認してください。
自動のアンチスパムBotを使っているサーバーでは、自動検知とチャンネル掃除が動くと、スパムのインシデントが急減したと報告されることが多いです。波を手で捉えてBANする作業そのものが外れるからです。
ヒント: ロックダウンのコマンドは、いちばん忙しいイベント中ではなく、流量の少ない時間帯で試験してください。メンバーより先に、動き方を知っておく必要があります。
市販のアンチヌークBotには、どれにも同じ限界があります。自分と同等以上のロールを持つアカウントには動けません。Botがロールリストでオーナーや敵対する Administrator より下にいると、止める力はありません。階層上の位置は設定の細部ではなく、守りそのものです。
権限の引き締めと攻撃中にやるべきこと
権限の引き締めを保てば、ほとんどのインシデントは始まる前に防げます。Administrator 権限は、サーバーの鍵そのものを預けられるアカウントに限り、それ以外、BANの管理、チャンネル作成、ロール割り当ては、用途を絞った専用ロールへ落としてください。
攻撃がすでに進行中なら、速くこの順で動いてください。
- すぐ @everyone の権限をロックし、被害が広がらないようにする。
- 乗っ取られて見えるロールを取り消すか停止する。攻撃者が使っているロールから始める。
- Botのロックダウンコマンドを発火し、招待と一括操作をサーバー全体で凍結する。
- 入り口になった連携が確認できるまで、サードパーティの連携とWebhookを無効にする。
被害の拡大が止まったら、証拠の確保に移ってください。
- 開発者モードを有効にし、ユーザーIDとサーバーIDを直接コピーできるようにする。
- 監査ログが消える前に、スクリーンショットするか書き出す。
- 消されたチャンネル、BANされたユーザー、権限変更の正確なタイムスタンプを残す。
その次が復旧です。バックアップまたはBotの掃除ツールからチャンネルとロールを復元し、インシデント中に触れたBotトークンとWebhook URLをすべて再発行し、ロール階層を再確認して、これからのモデレーションBotがスタッフロールより上に来るようにしてください。被害が重い、または犯罪の意図が明らかなら、Discordのトラスト&セーフティチームは、法執行機関との連携手順を用意しており、重大なケース向けの Emergency Disclosure Requests も含みます。この手順は、多くの管理者が思う以上に重要です。記録の残ったインシデントは、削除要請とその後の法的対応の両方を強くします。
単体の道具より層状防衛が勝つ理由
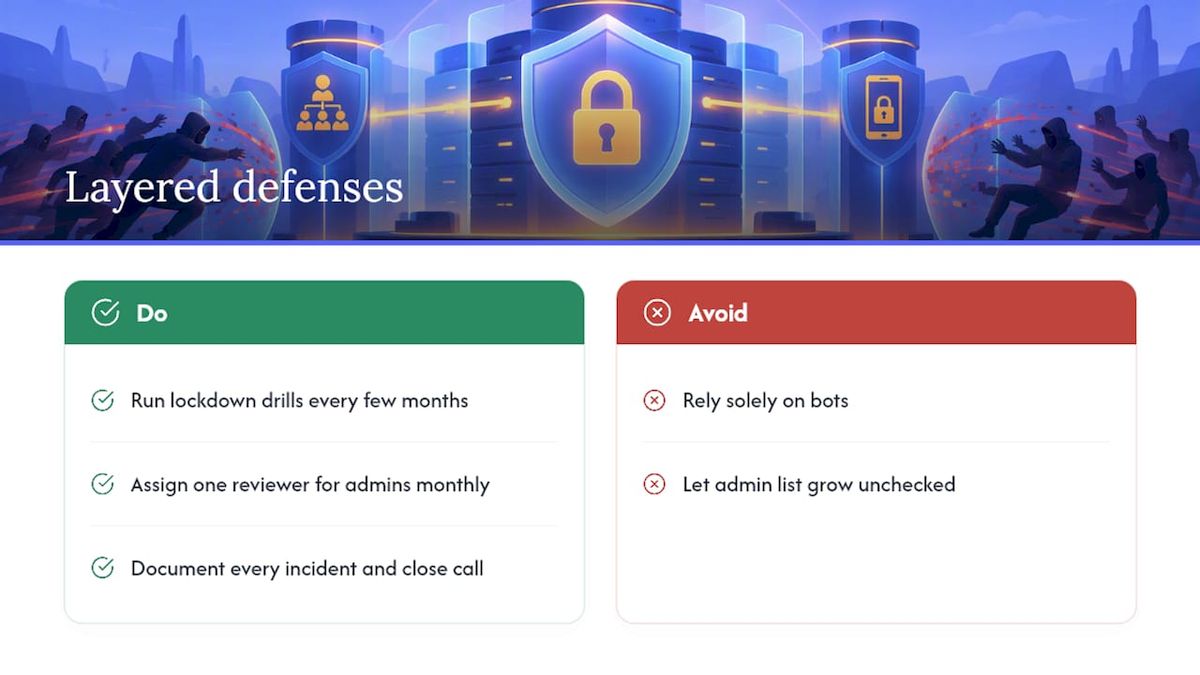
Botは被害の多くを止めますが、乗っ取られたオーナーアカウントや、自分たちが手伝って育てたコミュニティに敵対したモデレーターまでは直せません。人間のアカウント安全と、整ったロール階層が、いまも最初の防御線です。Botではありません。
数か月ごとにロックダウン訓練を回してください。火災報知器の試験と同じです。Administrator を持つ人を決まった周期で見直す担当を1人置いてください。ほとんどのサーバーなら毎月で足ります。リストが静かに膨らまないようにするためです。実際のインシデントのあとは、小さくても何が起きたかを書いて残してください。危機一髪を記録するサーバーは、本当の隙間を直します。残さないサーバーは、同じ穴でもう一度やられやすいです。
— Adam
Better Antispamで自動の層を足す
手作業のモデレーションは、問題が起きたあとに捉えます。専用のアンチヌークBotは、進行中のインシデントを捉えるために作られています。権限変更の監視は、許可していないロール編集が広がる前に印を付けられ、自動ロックダウンはしきい値を超えたときに @everyone の権限を凍結でき、チャンネル掃除ツールは当面の脅威を封じたあと、早く組み直す助けになります。
手作業のコントロールは、すべての管理者を個人的に知っている、小さく信頼の厚いサーバーでは足ります。スタッフ名簿が数人を超えたり、参加の急増が読みにくいイベントを回したりするようになると、人間のモデレーターが昼夜見続けられない隙間を、Botの層が閉じます。アンチスパムBotのなかには、アンチヌーク機能の上に、スパムの波の検知、詐欺とNSFWのフィルタリング、柔軟な認証ゲート、CAPTCHA、ボタン、計算、言葉パズルを足すものもあります。
最初はステージング、または流量の少ないチャンネルで組み、ロックダウン試験を一通り回し、アラートが想定どおりモデレーションチームに届くことを確認してください。セットアップの詳細の確認と開始は、Better Antispamのプロダクトページから直接できます。
出典
- 18 U.S.C. § 1030 — Fraud and related activity in connection with computers (CFAA)
- Verification Levels — Discord Support
- Working with law enforcement — Discord Safety
よくある質問
Discordのアンチヌークとは何ですか
アンチヌークとは、チャンネル削除、一括BAN、ロール奪取のような大量の破壊操作を、サーバーが壊れる前に検知して止める設定、Bot、手順のことです。Discord標準のコントロール(2FA、認証レベル、ロール階層)と、権限変更を監視して不審な動きをリアルタイムでロックダウンする Better Antispam のような専用Botを組み合わせます。
Discordのサーバーヌークは違法ですか
多くの場合、はい。権限のないサーバー破壊は、コンピュータ詐欺および濫用防止法の下で、保護されたコンピュータへの意図的な損壊に当たることがあり、罰則は再犯や加重で上がります。
Discordでヌークを防ぐにはどうすればよいですか
Administrator ロールを信頼できる少数のアカウントに限り、すべてのスタッフに2FAを必須にし、認証レベルを上げて自動Botを遅らせてください。そのうえで、権限変更を監視し、大量削除や大量BANを検知したらサーバーを自動ロックダウンできるアンチヌークBotを重ねます。
DiscordのアンチヌークBotでいちばん良いのはどれですか
ロール階層が正しくないと、どのBotもよく動きません。同等以上の権限を持つアカウントには、Botは動けないからです。権限の監視、自動ロックダウン、チャンネル掃除といった中核のアンチヌーク機能に、スパムと詐欺の検知を重ねるBotもあり、多くのコミュニティにとって包括的な選択肢になります。
ヌーク攻撃の直後に何をすべきですか
@everyone の権限をロックし、乗っ取られたロールを取り消し、Botのロックダウンコマンドを発火して、被害の拡大を止めてください。そのあと開発者モードを有効にしてユーザーIDを集め、監査ログを保存し、バックアップからチャンネルを復元してから、流出したトークンを再発行します。