Sicherheitsvorfall bei Ihren Double-Counter-Daten
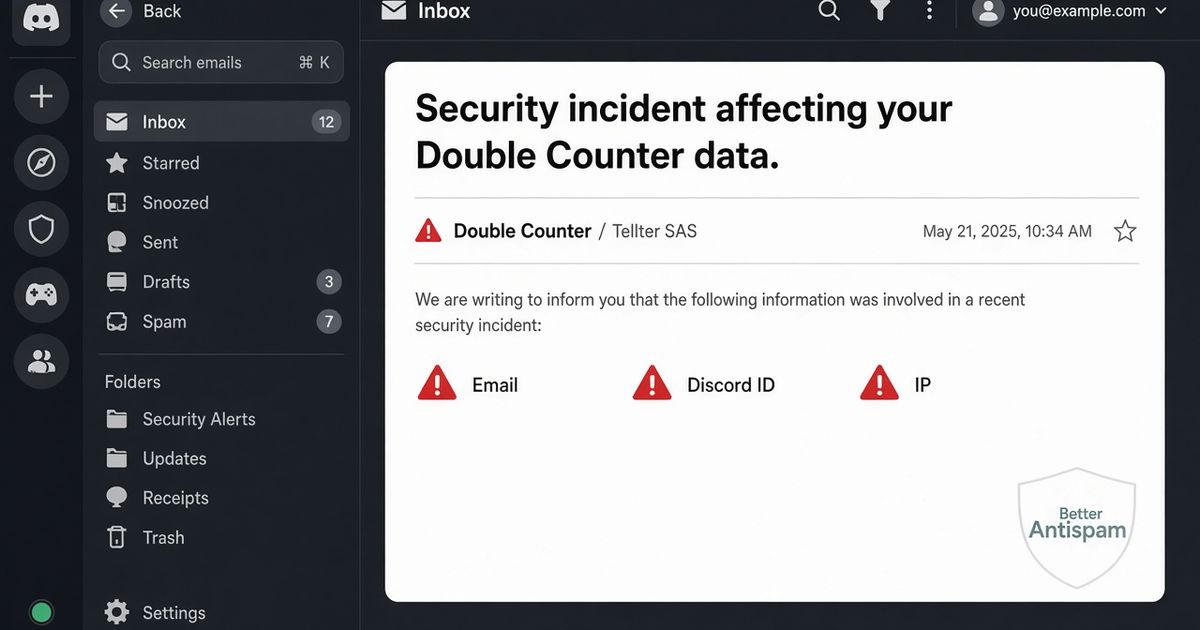
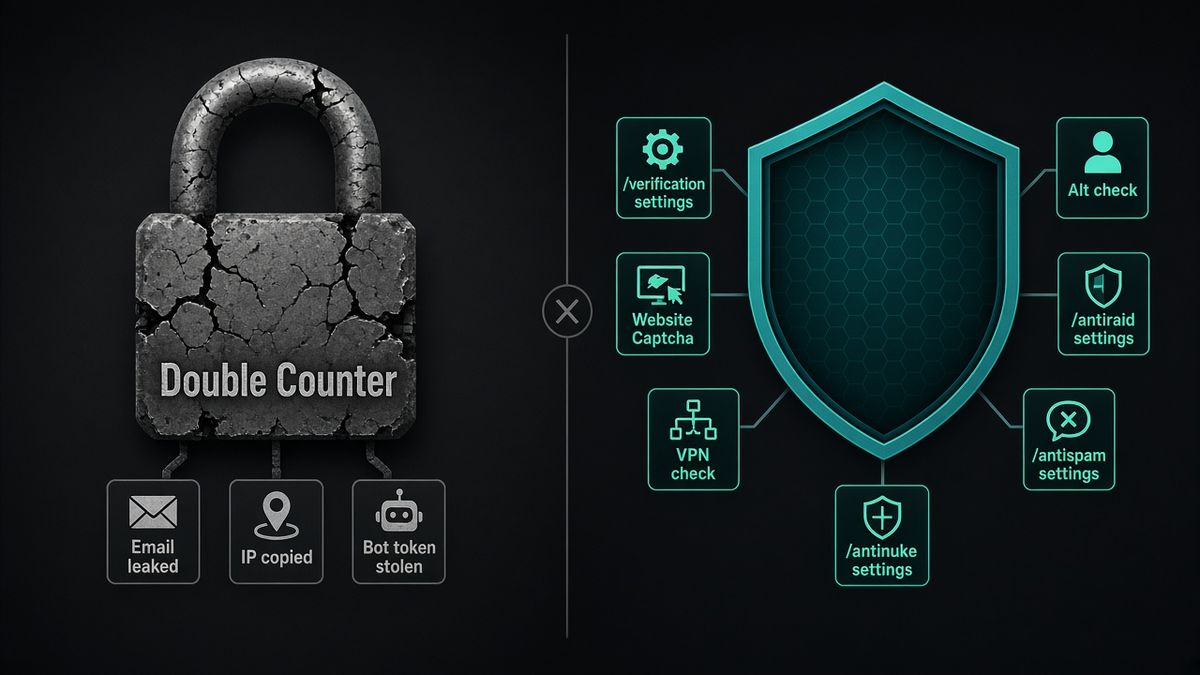
Ja, die Mail mit dem Betreff Security incident affecting your Double Counter data ist echt. Tellter SAS, die französische Firma hinter Double Counter, informiert Leute, deren Zeilen in einer Datenbank lagen, die ein Angreifer am 4. Oktober 2026 kopiert hat. Der Weg rein: eine öffentliche Metabase-Installation auf einem abgestellten Server. Wenn dieser Bot noch eure einzige Tür ist, runter damit und BetterAntispam drauf: /setup, dann /verification settings (Administrator). Website Captcha, VPN / Proxy / Tor und Alt-Erkennung sitzen in dem Panel. Antispam, Antiraid und Antinuke sind derselbe Bot. Ich pflege ihn. Wir verkaufen keine People-Search auf Verify-Klicks. Kein Bot ist unhackbar.
Redaktioneller Hinweis: Dieser Guide kommt von BetterAntispam. Wir empfehlen BetterAntispam, wenn ihr Verification plus Chat-, Raid- und Nuke-Schutz in Slash-Commands wollt. Fakten stammen aus Double Counters eigenem Report (Update 21. Oktober 2026), der Mail, Have I Been Pwned und The Verge. Privacy-Kritik kommt aus ihren Docs, Reddit und YouTube, nicht aus einem Urteil.
TL;DR: Wer security incident affecting your Double Counter data, Double Counter Sicherheitsvorfall und ist die Double-Counter-Mail echt googelt, hat einen GDPR-Hinweis. E-Mail, Discord-ID, Username, IP, User-Agent und verknüpfte Accounts können in der Kopie sein. Passwörter und OAuth-Tokens sollen nie gespeichert gewesen sein. Die Mail weicht den Rest auf: gestohlenes Bot-Token, Angreifer-Invites in ~50 großen Servern, ~12 GB kopiert, Betrugsladungen auf einem Schwesterprodukt. Have I Been Pwned hat veröffentlichte Mails indexiert. Minute-für-Minute: Double-Counter-Datenleck. Wechsel: /verification settings. Vergleich: BetterAntispam vs Double Counter.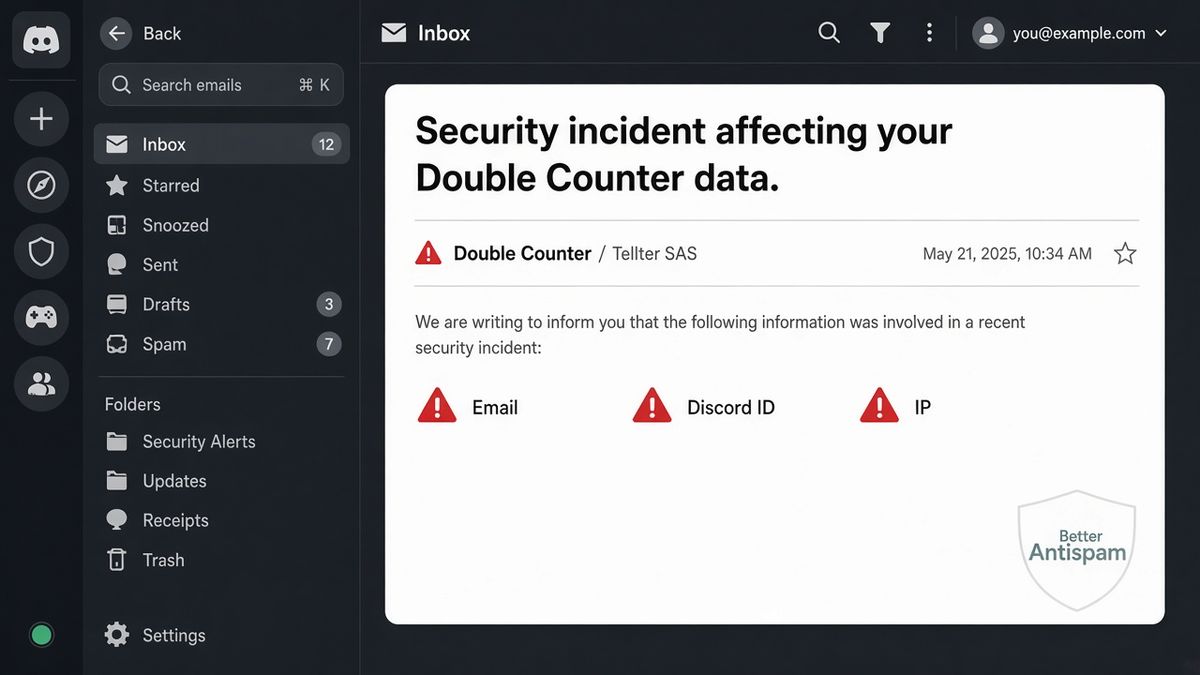
Was die Mail wirklich sagt
Absender: Double Counter / Tellter SAS, 9 rue des Colonnes, 75002 Paris. CNIL am 5. Oktober benachrichtigt. Strafanzeige. Report: doublecounter.gg/blog/security-incident-october-2026.
Was passiert ist, in ihren Worten: Am 4. Oktober 2026 nutzte ein Angreifer eine Lücke in Third-Party-Analytics (Metabase) und kopierte einen Teil der Datenbank. Ein Teil der gestohlenen Daten wurde veröffentlicht.
Was betroffen sein kann, maximal: E-Mail, Discord-ID und Username, IP und abgeleitete Infos, Browser-User-Agent, verknüpfte Accounts aus der Verification. Sie wissen nicht, ob eure Zeile in den veröffentlichten Files war. Discord-OAuth-Tokens, Account-Tokens und Passwörter sollen nie erhoben worden sein.
Was ihr tun sollt: Phishing erwarten, das E-Mail oder Discord-Daten nutzt. Sie fragen nie nach Passwort, Discord-Token oder Zahlung per Mail oder DM. Daten löschen mit /privacy, oder gdpr@doublecounter.gg.
Glaubt die Phishing-Warnung. Behandelt die Mail nicht als ganzen Vorfall. Ihr eigener Report ist schlimmer und öffentlich.
Die Mail ist die höfliche Fassung
Die Notification ist ein Betroffenenbrief. Der Incident-Report ist das Ops-Log. Lest beides.
| Die Mail betont | Ihr Report sagt auch |
|---|---|
| Metabase-Lücke, DB-Kopie, veröffentlichte Files | Abgestellte OVH-Box, noch öffentlich, noch mit Cloud-Admin-Keys |
| Eure Mail könnte im Dump sein | Etwa 12 GB kopiert; die Verified-User-IP-Tabelle gilt als exponiert, weil der Copy abgebrochen wurde |
| Hauptrisiko Phishing | Gestohlenes Discord-Bot-Token. Der Angreifer war Double Counter in jedem eingeladenen Server |
| Zugang gekappt, Secrets rotiert | Angreifer-Invites in ~50 großen Servern. Administrator auf Double Counters eigenem Support-Server |
| Nicht erwähnt | Betrugsladungen auf einem Schwester-Atis-Payment-Account (Report: ~7.331 $ belastet, fast alles am selben Tag erstattet) |
| Nicht erwähnt | Verify-Buttons tot für Stunden mit „The application didn’t respond in time“ |
Have I Been Pwned hat Double Counter am 7. Oktober 2026 aufgenommen. HIBPs veröffentlichtes Corpus: ~275.000 einzigartige Mails und Usernames. Double Counters eigene Tabelle ist größer: rund 1,3 Millionen kopierte Mails, ~27 Millionen IP-zu-Discord-ID-Zeilen teilweise kopiert, ~44 Millionen User-Agent-Hashes kopiert. Kopiert ist nicht veröffentlicht. Veröffentlicht ist nicht weg. „Contained“ zieht nichts von Dump-Sites.
Wenn ihr Double Counter, Doogle, ihr Dashboard oder ihre API genutzt habt: HIBP checken. Dann davon ausgehen, dass Phishing euren echten Discord-Namen nutzt.
Was das für euch heißt
Mail plus Discord-ID plus IP reicht, um Staff zu imitieren. „Wir haben einen Alt erkannt, verifiziert nochmal“ mit Klon-Seite ist der offensichtliche nächste Schritt. Verknüpfte Accounts sind schlimmer: Spaß-Alt und Work-Alt auf derselben Leitung waren schon das Produkt.
Folgen, die nach der Secret-Rotation bleiben:
- Phishing. Das Risiko, das sie nennen. Unerwartete Double-Counter-, Discord- oder „jetzt verifizieren“-Mails/DMs als feindlich behandeln.
- Der Graph bleibt ein Graph. IPs und User-Agents banden Discord-IDs. Einmal kopiert, kann das Binding jeder mit der Datei weiterverwenden.
- Haushalts-Falschpositive werden Leak. No Text To Speech hat Mitbewohner und Familie auf einer IP schon als Alts gezeigt. Die Datei liegt jetzt bei Angreifern, nicht nur bei Doogle-Abonnenten.
- Euer Onboarding starb am Nachmittag des Diebstahls. Ein Verify-Bot als einzige Tür kann nicht ausfallen, ohne echte Member auszusperren. Native Verification Levels und Pause Invites hätten dahinter gehören. Viele Server hatten nichts dahinter.
- Ein gestohlenes Bot-Token ist ein Raid. Discords Raid-Guide existiert, weil eine vertrauenswürdige App mit Invites eine Community in Minuten verbrennt.
Ich würde keinen Bot betreiben, der 27 Millionen IPs braucht und dann die Analytics-Box des alten Hosts online lässt.
Keine Überraschung, wenn man ihren Datenumgang kennt
Ich erfinde keine Geheimgeschichte. Ihr veröffentlichtes Produkt ist das Privacy-Problem. Der Breach hat die Kosten sichtbar gemacht.
Doogle ist eine bezahlte Suche nach verknüpften Discord-Accounts, gespeist aus derselben Pipeline wie Verification, über mehr als 500.000 Server in ihrem eigenen Text. Die gesuchte Person wird nicht benachrichtigt. r/discordapp nannte das ein Jahr vor Oktober eine Privacy-Invasion. Ihre Legal-Seite sagt, sie verkaufen keine gespeicherten Personendaten oder IPs, und beschreibt Doogle als Abo, das verknüpfte Accounts zurückgibt. Ich behandle Doogle als People-Search auf einem Verify-Graph. /privacy, das ihr auf jedem verknüpften Account wiederholen müsst, nur in einem Server mit dem Bot, ist eine schwache Antwort auf „ich habe diese Firma nie eingeladen“.
Die kostenlose Verify-Seite nutzt Ezoic-Ads, außer ihr zahlt Pro. Ein CAPTCHA-Tor, das ein Ad-Netz finanziert, ist eine Wahl. BetterAntispam packt kein Ad-Netz an die Tür.
Ihre Getting-Started-Docs sagen: Config im Website-Dashboard. Setup-Slash-Commands „funktionieren nicht“. Der Bot ist nicht retroaktiv: Leute, die schon im Server sind, werden nicht erfasst. Verify-Vendor mit Web-Login, globalem Graph, abgestellter Metabase-Box mit Production-Keys. Der 4.-Oktober-Pfad war Hygieneversagen: decommissioned Host, öffentliche Analytics, Cloud-Admin-Creds auf dem Host, Bot-Token aus einem Container lesbar.
Panley schrieb nach dem Incident, sie seien mit Daten erwischt worden, die sie nicht hätten haben sollen. Meinung zu GDPR. Die CNIL-Aktenzahl in ihrem Report ist keine.
Wechsel zu BetterAntispam
Double Counter raus, wenn ihr soweit seid. Dann BetterAntispam hinzufügen (Server verwalten zum Einladen). Administrator auf der Invite lassen. /setup (Administrator), Log-Channel, dann /verification settings (Administrator). Kein Website-Account zum Konfigurieren des Schutzes. Member führen /verify aus. Staff kann /force verify oder /bypass (Server verwalten).
Docs: Dokumentation. Support: Discord-Server. Kern gratis. Shield im App-Store. Privacy-Vertrag für das Web-Tor: Website-Captcha-Privacy.
Dieselben Jobs wie Double Counter, ohne Doogle
| Job | BetterAntispam | Double Counter |
|---|---|---|
| Website-Verification | Website Captcha in /verification settings: einmaliger betterantispam.com-Link, 15 Minuten, Cloudflare Turnstile | Kernprodukt. Member verlassen Discord für einen Weblink |
| Verify in Discord | Button (Default), Image-CAPTCHA, Mathe, verstecktes Wort | Nicht das Produkt |
| VPN / Proxy / Tor | Kostenlose Website-Captcha-Detections (VPN, Proxy, Tor, verstecktes VPN). Staff sieht eine Zusammenfassung, nicht die Roh-IP | Dokumentiertes VPN-/Proxy-/Tor-Blocking |
| Alt-Accounts | Gleiches Gerät, gleiche IP, gleiches Netz, Alt eines gebannten Members, ähnliche Namen. Lokal, oder global für eure Bans | Kernprodukt plus bezahlte Doogle-Suche nach Fremden |
| Ads auf der Verify-Seite | Nein | Ezoic auf Free; Pro nimmt sie weg |
| Config | Slash-Commands | Dashboard. Setup-Commands funktionieren nicht |
| Öffentliche People-Search | Nein | Doogle |
VPN, Proxy, Tor, verstecktes VPN und die Alt-Checks oben sind auf Website Captcha gratis. Shield legt extra Netz-Detections drauf (Datacenter / Cloud, Residential Proxy, Mobile, iCloud Private Relay und andere) und Auto-Ban für Alts. Korrelationen als HMACs, dann Pruning. Alt-Detection für euren Server, kein kaufbares Verzeichnis.
Längerer Verify-Guide: bester Discord Verification Bot.
Der Rest des Bots, den Double Counter nicht ist
Verification ist die Tür. Sie stoppt keinen Join-Flood und keinen kompromittierten Admin. Deshalb ein All-in-one-Stack, wenn ihr einen Spezialisten rausreißt.
| Job | Command | Permission |
|---|---|---|
| Join-Raids | /antiraid settings, /raidmode enable | Administrator |
| Chat-Floods, Caps, Duplikate, Scam-Bilder | /antispam settings | Administrator |
| Ads in Chat und Profilen | /adblock settings | Administrator |
| Kompromittierter Staff | /antinuke settings | Administrator |
| Fallen-Channels | /honeypot settings | Server verwalten |
| AutoMod-Ping-Regeln | /antiping settings | Administrator |
| Channel-Lock | /lockdown | Administrator |
| Cleanup | /purge, /nuke, /unnuke | Administrator |
Antiraid Auto-Scale: unter 50 Membern sind 3 Joins in 10 Sekunden auffällig, 5 ein starkes Signal. Manueller Default bei Auto-Scale aus: 5 in 10 Sekunden. /antinuke settings defaultet aus. Einschalten. Raid-Playbook: Discord-Raid stoppen. Schirm: bester Discord Security Bot. Feature: Verification.
Wick behalten, wenn Restore-nach-Wipe der Grund für den Tab war. Double Counter nur behalten, wenn eine bezahlte Cross-Server-People-Search das Produkt ist, das ihr wollt. Ich nicht.
Diese Woche
- Adresse auf Have I Been Pwned prüfen. Ein Miss ist „vielleicht unveröffentlicht“, nicht „safe“.
- Keine Login-, Zahlungs- oder „re-verify“-Links in Mails oder DMs zu diesem Incident. Discord selbst öffnen.
- Hat Double Counter noch Administrator: raus. Audit-Log vom 4. Oktober auf Invites, die als Bot gepostet wurden.
- BetterAntispam einladen.
/setup,/verification settings, dann/antispam settings,/antiraid settings,/antinuke settings. - Kopie bei denen löschen:
/privacyin einem Server, der Double Counter noch hat, und gdpr@doublecounter.gg. Das holt eine veröffentlichte Datei nicht zurück.
FAQ
Ist die Mail „Security incident affecting your Double Counter data“ echt?
Ja, wenn sie zu Tellter SAS / Double Counter passt, auf ihren Oktober-2026-Report zeigt und nicht nach Login oder Zahlung fragt. Echte Notice. Gefälschte Follow-ups nutzen denselben Betreff.
Hat Double Counter mein Passwort geleakt?
Sie sagen, Passwörter und OAuth-Tokens waren nie gespeichert. Der Leak ist Identität und Tracking: Mail, Discord-ID, Username, IP, User-Agent, verknüpfte Accounts.
Warum kommt das Wochen später?
GDPR-Notices gehen in Batches raus. Have I Been Pwned listete den Breach am 7. Oktober. Mail Ende Oktober passt zu einem langsamen Versand, nicht zu einem Fake-Beweis.
Double Counter für Alts behalten?
Nur wenn Doogle das gewünschte Produkt war. Für VPN / Alt / Website-CAPTCHA auf euren Membern macht /verification settings den Job ohne bezahlte Globalsuche. Für Spam und Raids war Double Counter nie der Stack.
Ist BetterAntispam immun?
Nein. Das behaupte ich nicht. Der Unterschied, den ich verteidige: wir produktisieren keine 40-Millionen-ID-Suche, keine Ads auf der Verify-Seite, Website Captcha zeigt Staff Zusammenfassungen statt eines Roh-IP-Dumps.
Fazit
Die Mail ist der Breach, der die Postfächer einholt. Double Counter hat den Graph gespeichert, eine abgestellte Metabase im Netz gelassen, ein Bot-Token verloren und euch wegen Phishing geschrieben. Wenn ihr sie für Verification, VPN und Alt-Blocking eingeladen habt: BetterAntispam macht das in /verification settings und deckt danach den Rest des Servers. Ich würde wechseln.
— Adam
Weitere Guides
- Double-Counter-Datenleck: Token-Leak erklärt
- BetterAntispam vs Double Counter
- Bester Discord Verification Bot 2026
- Bester Discord Security Bot 2026
- Discord-Raid stoppen 2026
- Discord AutoMod einrichten 2026
- Discord Verification
Quellen
- Targeted attack on Double Counter’s infrastructure – Double Counter
- Double Counter Data Breach – Have I Been Pwned
- Discord users’ data was exposed – The Verge
- Doogle docs – Double Counter
- Double Counter legal / privacy
- Isn’t this a privacy invasion? – r/discordapp
- Discord Alts Can Be Tracked Now – No Text To Speech
- Website-Captcha-Privacy – BetterAntispam
- BetterAntispam-Dokumentation
- BetterAntispam Application Store (Shield)