Double Counter Datenleck: Token-Diebstahl erklärt

Am 4. Oktober 2026 stahlen Angreifer den Double Counter Discord-Bot-Token, posteten Raid-Invites in etwa 50 großen Servern, kopierten Millionen Verification-Datensätze und nahmen den Verify-Button offline. Wenn du eine Verifizierung willst, die in Discord bleibt, starte mit BetterAntispam: führ /setup aus, danach /verification settings (Administrator). Website Captcha, VPN- und Proxy-Checks, Alt-Erkennung, Honeypots und Anti-Nuke leben dort. Wir betreiben kein bezahltes Alt-Suchprodukt auf diesen Daten.
Redaktioneller Hinweis: Dieser Guide erscheint bei BetterAntispam. Wir empfehlen BetterAntispam dort, wo er insgesamt der stärkste Fit für Verification und Schutz ist, und nennen die Fälle, in denen native Discord-Tools oder ein anderer Bot einem bestimmten Server besser dienen. Zahlen zum Vorfall stammen aus Double Counters eigenem Report. Datenschutzkritik ist deren Docs, Reddit, YouTube und X zugeordnet, nicht einem Gerichtsurteil.
TL;DR: Double Counters Vorfallsbericht sagt, ein stillgelegter OVH-Kasten mit öffentlicher Metabase-Installation war der Einstieg. Der Angreifer las den Bot-Token aus einem laufenden Container, raidete Double Counters eigenen Support-Server, postete Angreifer-Invites als der Bot, kopierte etwa 12 GB und verursachte 7.316 $ betrügerische Abbuchungen auf einem Schwesterprodukt. Verification-Buttons scheiterten mit „The application didn’t respond in time.“ Dieselbe Firma verkauft Doogle, eine bezahlte Alt-Account-Suche aus Double-Counter-Verification. BetterAntispam verifiziert in Discord, speichert Website-Captcha-Korrelationen als HMACs und verkauft keine Mitglieder-Graphen.
Was am 4. Oktober 2026 passierte
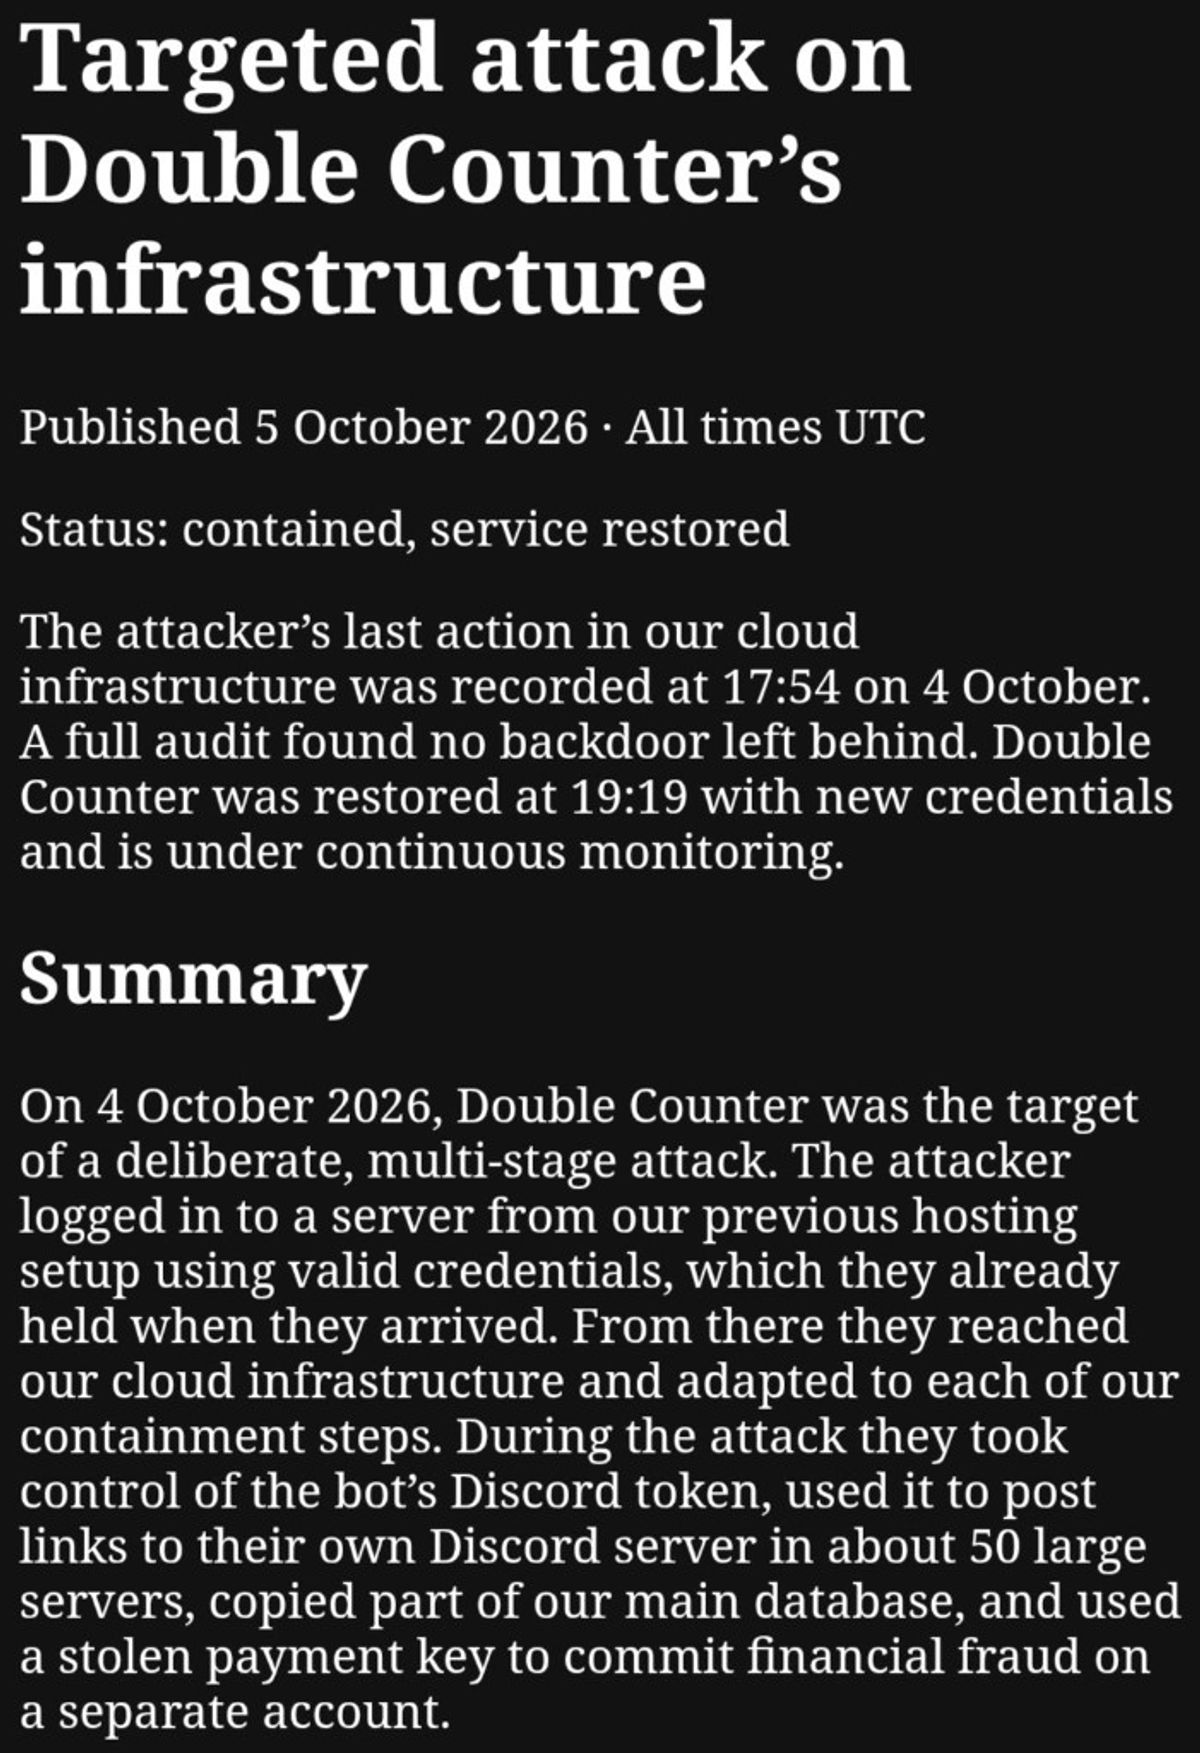
Tellter SAS, Betreiber von Double Counter, veröffentlichte den Report am 5. Oktober 2026. Status: eingedämmt, Dienst wiederhergestellt. Letzte Angreifer-Aktion in ihrer Cloud: 17:54 UTC am 4. Oktober. Bot wiederhergestellt: 19:19 UTC mit neuen Credentials.
Ihre eigenen Zahlen:
| Fakt | Was sie offengelegt haben |
|---|---|
| Angreiferzeit in der Cloud | 5 h 51 min (12:03 → 17:54 UTC) |
| Datenbankkopie | Etwa 12 GB (15:09 → 15:34) |
| Server, in denen der Bot Angreifer-Links postete | Etwa 50 große Server |
| Betrügerische Abbuchungen | 7.316 $ auf einem separaten Atis-Zahlungskonto |
| CNIL-Meldung | 5. Oktober 2026, Ref. FR2610050000001 |
CEOs Nathan öffentliche Notiz deckt sich mit dem Gerüst: altes Production-Hosting, eine Google-Cloud-Session, ein kurzes Fenster mit dem Bot-Token, ein Datenbankexport, eine Firmenkarten-Abbuchung, dann Zugang gekappt und Secrets rotiert. Der detaillierte Report ist die Quelle für Zeiten und Zahlen.
Wie ein stillgelegter Server zum Bot-Token wurde
Der Report ist ungewöhnlich konkret. Der Einstieg war kein Zero-Day auf dem Live-Bot. Es war ein alter OVH-Dedicated-Server aus einem früheren Hosting-Setup, nicht mehr in Production, noch erreichbar, noch mit einem selbst gehosteten Analytics-Tool (Metabase) im öffentlichen Internet.
Ab dem 3. Oktober 04:37 UTC tastete der Angreifer diese Kiste von rotierenden VPN-Adressen ab. Er arbeitete sich durch Usernames (root, nathan, debian, analytics-sync, metabase). Um 00:47 am 4. Oktober fälschte er eine Administrator-Session auf Metabase, erreichte den Host und fand zwei live Cloud-Credentials: einen Service-Account-Key mit Administrator-Rechten und eine gespeicherte Administrator-Command-Line-Session.
Das ist der Hygiene-Fehler. Ein stillgelegter Server, der noch Production-Keys hält, ist eine bekannte Vorfallsklasse. Discords Developer Terms sagen App-Betreibern, Tokens vertraulich zu behandeln, Credentials zu verschlüsseln und wirtschaftlich angemessene Schutzmaßnahmen zu nutzen. Discords eigene Token-UI versteckt einen Bot-Token nach der ersten Ansicht, weil ein geleakter Token der Bot ist.
Drin in Google Cloud um 12:03, legte der Angreifer einen SSH-Key an, öffnete um 12:26 eine Shell in einem laufenden Bot-Container und las den Discord-Token. Ab da waren sie Double Counter, in jedem Server, der den Bot eingeladen hatte.
Ihr eigener Support-Server wurde geraidet
Ein Sicherheitsbot soll genau das langweilig machen. Auf ihrem Support-Server gab der gestohlene Token dem Angreifer um 13:24 Administrator, etwa fünfzehn Rollen um 13:26, und einen Unban, nachdem Staff den Account gebannt hatte. Später posteten zwei Webhooks Angreifer-Invites in denselben Server.
Das ist ein Raid des eigenen Discords des Vendors, mit dem eigenen Bot des Vendors. Discords Raid Protection 101, Pause Invites, Security Actions und eine enge Rollenhierarchie existieren, damit ein einzelner gestohlener Token den Permission-Baum nicht hochlaufen kann. /antinuke settings (Administrator) und /scan existieren bei BetterAntispam aus demselben Grund: schau ins Audit-Log, wenn ein Bot oder ein Staff-Account anfängt, Administrator zu vergeben.
Das war vermeidbar mit normalem Betrieb: unused Hosts abschalten, keine Admin-Analytics im öffentlichen Internet lassen, keine Cloud-Admin-Keys auf diesen Hosts lassen, den Bot-Token in einem Secret Store halten (den haben sie nach dem Diebstahl dorthin verschoben) und Permission-Grants in Echtzeit überwachen (diesen Monitor haben sie um 14:57 angeschaltet, zwei Stunden nachdem der Token gelesen wurde).
Ich tue nicht so, als wäre BetterAntispam unhackbar. Kein Bot ist das. Die Lektion ist kleiner und gemeiner: wenn du Millionen Mitglieder-IPs speicherst und dann eine stillgelegte Kiste an Production hängst, betreibst du ein Verification-Produkt auf Restinfrastruktur.
Die Verification starb, und große Server saßen im Dunkeln

Wenn du einen Discord-Bot-Token stiehlst, sieht Discord einen gültigen Bot. Mitglieder sehen den üblichen grünen Verify-Button. Die Interaction scheitert dann. Der Screenshot oben ist ein öffentlicher Verify-Kanal: Double Counter postete „Click the green button below to verify,“ das Mitglied klickte, und Discord gab The application didn’t respond in time zurück. Der Chat ist gesperrt. Staff kann Mitgliedern in diesem Kanal nicht einmal sagen, was sie tun sollen.
Double Counters Timeline sagt, der Bot ging offline, als sie den Token um 13:39 invalidierten. Verifications liefen um 14:49 wieder, stoppten um 15:04 erneut, als der Angreifer das Datenbankpasswort änderte, liefen um 15:28 wieder, dann ging das ganze Produkt um 16:08 offline bis 19:19. Das sind Stunden toter Gates auf einem Bot, der laut Drittanbieter-Directory-Texten in der Größenordnung von 650.000 Discord-Servern sitzt.
Ich kann nicht ehrlich zählen, wie viele Leute an dem Nachmittag /verify nicht geschafft haben. Ich kann das sagen: wenn ein Verify-Bot die einzige Tür in Hunderttausende Server ist, ist ein stundenlanger Ausfall Massenverwirrung. Neue Mitglieder sitzen unverifiziert. Raider, die schon drin sind, bleiben drin. Staff, das einem Drittanbieter-CAPTCHA vertraut hat, hat keinen Fallback außer nativen Verification Levels und Pause Invites.
Ab 13:30 postete derselbe gestohlene Token den Discord-Invite des Angreifers, als Double Counter, in etwa 50 großen Servern. Der Report nennt „Steal a brainrot“ als den größten, den sie bestätigt haben. Diese Nachrichten sahen aus, als spräche der vertraute Verify-Bot. Praktisch alle wurden später gelöscht. Wenn du noch einen Invite vom 4. Oktober von Double Counter im Fenster 12:00–16:30 UTC hast, lösch ihn und prüf dein Audit-Log, wie sie gebeten haben.
Was kopiert wurde
Deshalb ist ein Verify-Bot-Breach schlimmer als ein Leveling-Bot-Breach. Double Counters eigene Tabelle:
| Daten | Datensätze | Status im Report |
|---|---|---|
| IP-Adressen, verknüpft mit Discord-ID und Username (Alts und verifizierte User) | ≈ 27 Millionen | Teilweise kopiert |
| User-Agent-Hashes für Alt-Erkennung | ≈ 44 Millionen | Kopiert |
| E-Mails (Server-Admins, Dashboard, Doogle, Advertiser/API) | ≈ 1,3 Millionen | Kopiert |
| VPN-Detection-Logs | ≈ 15 Millionen | Nicht kopiert |
| Verhaltens-Fingerprints | ≈ 25 Millionen | Nicht kopiert (anderswo gespeichert) |
| Cold Storage von Userdaten und IPs | ≈ 58 Millionen | Nicht betroffen |
Sie behandeln die volle IP-Tabelle verifizierter User als exposed, weil die Kopie bei etwa 20 % unterbrochen wurde und sie nicht sagen können, welche Zeilen rausgegangen sind. Discord-Passwörter lagen nie in dieser Datenbank. Kartennummern sitzen beim Payment-Provider. Zwei Atis-Kundenabbuchungen (3 $ und 15 $) wurden erstattet. Doogle-User, Advertiser und API-Kunden sollen mit Phishing rechnen, weil ihre E-Mails kopiert wurden.
Ein Verification-Bot, der Zehnmillionen IP-zu-Discord-ID-Zeilen hält, ist ein High-Value-Target. Der Breach hat das konkret gemacht. Er hat das Datenschutzargument nicht erzeugt. Das Argument war schon öffentlich.
Doogle: Verification-Daten, bezahlte Suche
Doogle ist Double Counters bezahlte Alt-Account-Suche. Discord-User-ID einfügen. Es listet andere Accounts, die dieselbe Person angeblich fährt, bewertet mit certain, medium oder possible. Double Counters eigene Docs sagen, Doogle läuft über dieselbe Pipeline wie die Verification, über mehr als 500.000 Server und 40 Millionen eindeutige User-IDs. Die Person, die du suchst, wird nie benachrichtigt.
Das ist das Produkt. Ein Mitglied klickt Verify, um einen Roblox- oder Boosts-Server zu betreten. Der Bot speichert IP, User-Agent und Assoziationssignale. Ein Doogle-Subscriber zahlt später 6,99 $ bis 29,99 $ im Monat, um in diesem Graphen zu suchen. Double Counters Privacy Policy sagt, sie „do not sell or share your stored personal data“ und „do not sell or share your IP address with third parties.“ Dieselbe Policy beschreibt Doogle als Abo, das zugehörige Discord-Accounts zurückgibt, abgeleitet aus „existing verification and detection processes.“
Ich bin präzise. Ich habe keine Quittung gesehen, auf der „wir haben deine IP-Datei verkauft“ steht. Ich habe ein bezahltes Suchprodukt gesehen, dessen Input Double-Counter-Verification ist und dessen Output die Accounts anderer Leute sind, verkauft an jeden, der zahlt, ohne die gesuchte Person zu benachrichtigen. Moderatoren, die Alt-Erkennung in ihrem Server wollen, sind nicht der ganze Kunde. Jeder mit einem Doogle-Plan kann eine ID nachschlagen.
Ihre Verification-Seite nutzt außerdem Ezoic für interessenbasierte Werbung. Diese Policy listet IP-Adresse, Gerätetyp, OS, Sprache und Browser als Daten, die in Cookies gesammelt werden können, wenn Ads ausgespielt werden. Ein Verify-Klick, der Werbepartner finanziert, ist eine andere Art Drittanbieter-Share als Doogle, und er steht in ihrem Legal-Text.
Reddit nannte es schon einen Eingriff in die Privatsphäre
Der r/discordapp-Thread „isn’t this a privacy invasion?“ ist ein Jahr alt, 2k Upvotes, und immer noch das Suchergebnis, auf dem Leute landen. Die Comments sind gemischt, das ist ehrlich.
Zum Fingerprinting schrieb ein Commenter in dem Thread, Double Counter „requires you to verify yourself in a browser, which means that they have your browser fingerprint linked with your Discord account.“ Ein anderer kürzer: es „verifies users to find alts by aggressively fingerprinting them.“
Zu Haushalts-False-Positives fragte ein gelöschter Account, ob das Tool Discord-Accounts von jedem zeigen würde, mit dem du zusammenwohnst. Eine Reply im selben Thread antwortete „potentially.“ Das ist das Mitbewohner- und Familienproblem: eine Home-IP, viele Discord-IDs, eine bezahlte Suche, die sie als Alts behandelt.
Zum rechtlichen Druck schrieb u/altforweirdshit04: „Yes , there is currently a GDPR complaint and class action lawsuit in the works against the company that makes it.“ Das ist ein Reddit-Comment, keine Docket-Nummer, die ich prüfen kann. Behandle es als Community-Glauben, nicht als eingereichten Fall. Was aktenkundig ist, ist Double Counters eigene CNIL-Meldung nach diesem Breach (FR2610050000001) und ihr Text zum Right to Erasure, der „pseudonymized account-association linkages“ weiter bis zu 24 Monate für Fraud Prevention behält.
r/privacy lief mit „This Popular Discord Bot Is a Privacy Nightmare.“ Ein anderer r/discordapp-Post nannte Doogle eine Doxxing-Abkürzung, weil ein „chill“-Account und ein Work-Account auf derselben Connection ein Graph werden. Ein späterer Thread fragt immer noch, ob man ihn entfernen soll.
Ich stimme den Leuten zu, die sagen, Serverbesitzer brauchen irgendein Alt-Signal. Ich widerspreche, dass die Antwort eine globale, bezahlte, stille Suche über alle ist, die je auf Verify geklickt haben. Ein /privacy-Opt-out, der nur auf einem Server greift, auf dem der Bot installiert ist, und den du auf jedem verknüpften Account wiederholen musst, ist eine schlechte Antwort auf „ich habe diese Firma nie eingeladen.“
YouTube und X haben es nicht verpasst
No Text To Speech (etwa 1,74 Millionen Abonnenten) hat den Graphen in Discord Alts Can Be Tracked Now... behandelt. Das Video geht Doogle-Opt-out durch, zeigt, dass Opt-out auf einem Account nicht reicht, und argumentiert, Familienmitglieder auf derselben IP liegen außerhalb deiner Kontrolle. Das ist dasselbe Haushalts-Link-Problem, das Reddit aufgeworfen hat. NTTS flaggt außerdem Discords Developer Terms rund um Werbung und Nutzerhinweis. Ich zitiere ein öffentliches Video, ich behaupte nicht, ich hätte ihren Code auditiert.
Auf X schrieb Panley (@panley01) nach diesem Vorfall:
The Discord Bot, Double Counter, suffered a data breach & near complete takeover last week. They were not complying with GDPR, and got caught with data they shouldn't have. I wonder if Discord will take this illegal behaviour seriously, hard to feel bad for the developers here.
Panley formuliert eine Meinung zur DSGVO. Double Counters Anwälte werden widersprechen. Die faktische Hälfte ist unstreitig: sie hatten eine Beinahe-Übernahme, sie haben eine Datenbank kopiert, die sie hätten schützen müssen, und sie haben die CNIL informiert.
Was ich stattdessen fahren würde
Zuerst natives Discord. Schalt AutoMod ein, ein echtes Verification Level und Raid Protection. Dieser Stack baut keine 40-Millionen-ID-Suchmaschine.
Dann lad BetterAntispam ein, wenn du einen Bot willst. /setup (Administrator) wählt einen Log-Kanal. /verification settings (Administrator) ist das Gate: Button (Standard), Bild-CAPTCHA, Mathe oder Hidden-Word. Mitglieder führen /verify aus. Staff kann /force verify oder /bypass. Website Captcha, aus demselben Einstellungsfenster, schickt das Mitglied auf einen einmaligen betterantispam.com-Link, Cloudflare Turnstile und VPN-/Proxy-/Tor-/Datacenter-/Alt-Checks. Unsere Website-Captcha-Privacy-Seite sagt, Staff sieht eine Zusammenfassung („VPN detected“, „linked to a banned account“), nicht die rohe IP oder Fingerprints. Im Bot werden diese Korrelationen als HMACs gespeichert, keyed mit WEB_VERIFY_HMAC_KEY, nicht als IP-Dump. Retention misst sich in Tagen und Monaten, dann wird gepruned. Wir verkaufen diesen Graphen nicht. Wir bieten kein Doogle. Wir setzen kein Werbenetzwerk auf die Verify-Seite.
Das ist der Datenschutzunterschied, den ich verteidige. Alt-Erkennung, die in deinem Server bleibt, für deine Bans, ist ein Moderationswerkzeug. Alt-Erkennung, die jeder kaufen und gegen einen User laufen lassen kann, der deren Server nie betreten hat, ist ein Verzeichnis.
Der Rest des Schutzstapels ist derselbe Bot, weiter in Discord konfiguriert:
| Aufgabe | Befehl | Berechtigung |
|---|---|---|
| Join-Raids | /antiraid settings, /raidmode enable | Administrator |
| Chat-Floods | /antispam settings | Administrator |
| Kompromittiertes Staff / Bot | /antinuke settings | Administrator |
| Köderkanäle | /honeypot settings | Manage Server |
| Gefährliche Overwrites | /scan | Administrator |
BetterAntispam ist seit 2020 auf Discord. Wir hatten keinen öffentlichen Token-Diebstahl oder Datenbankexport dieser Art. Ich behaupte nicht, wir seien unangreifbar. Ich behaupte, wir produktisieren keine Mitglieder-Graphen für Dritte, und wir hängen Verification nicht an einen einzelnen Cloud-Token mit einer stillgelegten Metabase-Kiste dahinter.
Wenn Anti-Nuke gegen feindliches Staff der ganze Job ist, bleibt Wicks eigene Intro die Spezialisten-Lektüre. Wenn du nur Reaction Roles brauchst, behalt Carl-bot. Wenn du MEE6 Premium schon bezahlt hast, behalt es für XP. Behalt keinen Verify-Bot, dessen Ausfall dein ganzes Onboarding zusperrt und dessen Nebenprodukt eine bezahlte Personensuche ist.
Für die Minute-für-Minute-Raid-Sequenz nimm den Raid-Notfallplan. Für Gates ohne globalen Fingerprint-Broker siehe Mitglieder-Screening.
FAQ
Wurde Double Counter gehackt?
Ja. Ihr Report vom 4. Oktober 2026 sagt, ein Angreifer nutzte eine Schwachstelle auf einem stillgelegten OVH-Server, erreichte Google Cloud, stahl den Discord-Bot-Token, kopierte etwa 12 GB und fuhr Zahlungsbetrug auf einem Schwesterkonto. Sie sagen, der Vorfall ist eingedämmt und der Dienst wurde um 19:19 UTC wiederhergestellt.
Warum funktionierte Double Counters Verification nicht mehr?
Der Bot ging offline, als der Token zurückgesetzt wurde, dann erneut, als der Angreifer die Datenbank sperrte, dann erneut, als Double Counter das Produkt herunternahm, um Restzugang zu kappen. In diesen Fenstern gaben Verify-Buttons Discords „The application didn’t respond in time“ zurück. Wer auf einem Server war, der Double Counter als einziges Gate nutzte, konnte Onboarding nicht abschließen.
Haben sie andere Server geraidet?
Der gestohlene Token postete den Invite des Angreifers in etwa 50 großen Servern, auftretend als Double Counter. Der Angreifer bekam außerdem Administrator auf Double Counters eigenem Support-Server. Das ist beides: ein Kunden-Server-Vorfall und ein Vendor-Server-Raid.
Verkauft Double Counter Nutzerdaten?
Ihre Privacy Policy sagt, sie verkaufen keine gespeicherten personenbezogenen Daten und keine IP-Adressen. Sie verkaufen Doogle-Abos, die Alt-Account-Assoziationen aus Double-Counter-Verification zurückgeben, und ihre Verify-Seite nutzt Ezoic-Werbepartner. Reddit, NTTS und Panley behandeln das als Monetisierung von Verification-Daten. Ich behandle Doogle als bezahlte Personensuche auf einem Verification-Graphen, und das ist das Datenschutzproblem, auch wenn die Policy das Wort „sale“ vermeidet.
Gibt es eine DSGVO-Beschwerde oder Sammelklage?
Double Counter sagt, es hat die CNIL am 5. Oktober 2026 benachrichtigt (FR2610050000001). Ein Reddit-Comment behauptete ein Jahr zuvor, eine DSGVO-Beschwerde und Sammelklage seien „in the works“. Ich habe eine Sammelklage-Einreichung nicht unabhängig verifiziert. Mitglieder in der EU können weiter /privacy nutzen und sich bei einer Aufsichtsbehörde beschweren.
Ist BetterAntispam eine Double-Counter-Alternative?
Für Verification, Raids, Nukes und Honeypots ja. Führ /verification settings (Administrator) aus. Wir betreiben keine öffentliche Alt-Such-Website. Wir laufen seit 2020 ohne öffentlichen Breach dieser Art. Wir können trotzdem nicht versprechen, dass jeder Angriff gestoppt wird.
Welchen Verification-Bot solltest du wählen?
- Wähl BetterAntispam, wenn du Verification, VPN-/Proxy-/Alt-Checks, Honeypots, Anti-Raid und Anti-Nuke in Discord willst, ohne ein bezahltes Verzeichnis der Accounts anderer Leute.
- Wähl Discords native Tools, wenn ein Verification Level, AutoMod und Pause Invites reichen und du gar keinen Drittanbieter-Verify-Bot willst.
- Wähl Wick, wenn Anti-Nuke gegen feindliches Staff das Onboarding überwiegt.
- Behalt Dyno, Carl-bot oder MEE6, wenn sie schon Rollen, Tickets oder XP besitzen, und nimm einen Schutzbot dazu statt eines globalen Fingerprint-Brokers.
Wenn du Double Counter noch fährst, schließ ihren /privacy-Flow auf jedem Account ab, der je verifiziert hat, rotier Staff-Secrets, die du wiederverwendet hast, und behandle „contained“ nicht als „die kopierten Zeilen sind weg.“ Kopierte Daten bleiben kopiert.
Double Counters Oktober-2026-Vorfall ist ein Token-Diebstahl, ein Verification-Ausfall, ein Vendor-Server-Raid und eine Datenbankkopie eines Produkts, das Lookups desselben Graphen schon verkauft hat. Diese Kombination ist der Grund, warum ich einen wachsenden öffentlichen Server nicht wieder darauf setzen würde.
Final Verdict
Lies ihren Vorfallsbericht. Schalt Discord AutoMod und ein Verification Level heute ein. Wenn du einen Bot willst, der Mitglieder verifiziert, Raids und Nukes beobachtet und oben drauf keine Personensuche verkauft, lad BetterAntispam ein und führ /setup aus, danach /verification settings.
— Adam
Weitere Guides
- Discord-Raid stoppen (Notfallplan 2026)
- Beste Discord-Moderations-Bots 2026
- Serverbesitzer: Rollenhierarchie absichern und 2FA erzwingen
- Wort-Blacklist Discord: zuerst AutoMod, dann ein Bot
- 45 Tage Discord-Audit-Logs sichern
- Website Captcha privacy
- How to Protect Your Server from Raids 101 – Discord
- AutoMod FAQ – Discord
Sources
- Targeted attack on Double Counter’s infrastructure
- Doogle docs
- Doogle alt detection
- Double Counter privacy policy
- Discord Developer Terms of Service
- Why can’t I copy my bot’s token? – Discord
- How to Protect Your Server from Raids 101 – Discord
- Pause Invites FAQ – Discord
- Activity Alerts and Security Actions – Discord
- Verification Levels – Discord
- AutoMod FAQ – Discord
- Server Audit Log – Discord
- isn’t this a privacy invasion? – r/discordapp
- This Popular Discord Bot Is a Privacy Nightmare – r/privacy
- Double counter is invading users' privacy – r/discordapp
- Is double counter bad? – r/discordapp
- Discord Alts Can Be Tracked Now... – No Text To Speech
- Panley on X
- Is Double Counter Safe? – Peakbot
- Notify a data breach – CNIL
- Metabase installation docs
- BetterAntispam Website Captcha privacy