Vazamento Double Counter: token do bot explicado

Em 4 de outubro de 2026, atacantes roubaram o token do bot Discord do Double Counter, postaram convites de raid em cerca de 50 servidores grandes, copiaram milhões de registros de verificação e tiraram o botão de verificar do ar. Se você precisa de barreiras de verificação que fiquem no Discord, comece pelo BetterAntispam: rode /setup e depois /verification settings (Administrator). Website Captcha, checagens de VPN e proxy, detecção de alts, honeypots e anti-nuke ficam aí. Não operamos um produto pago de busca de alts sobre esses dados.
Nota editorial: Este guia é publicado pelo BetterAntispam. Recomendamos o BetterAntispam onde ele é o melhor encaixe geral para verificação e proteção, e nomeamos os casos em que as ferramentas nativas do Discord ou outro bot podem servir melhor a um servidor específico. Os números do incidente vêm do próprio relatório do Double Counter. A crítica de privacidade é atribuída à documentação deles, ao Reddit, ao YouTube e ao X, não a um veredito judicial.
TL;DR: O relatório de incidente do Double Counter diz que uma máquina OVH aposentada com uma instalação pública do Metabase foi a porta de entrada. O atacante leu o token do bot num container em execução, fez raid no próprio servidor de suporte do Double Counter, postou convites do atacante como se fosse o bot, copiou cerca de 12 GB e gerou $7,316 em cobranças fraudulentas num produto irmão. Os botões de verificação falharam com “The application didn’t respond in time.” A mesma empresa vende o Doogle, uma consulta paga de contas alt montada a partir da verificação do Double Counter. O BetterAntispam verifica no Discord, guarda correlações do Website Captcha como HMACs e não vende grafos de membros.
O que aconteceu em 4 de outubro de 2026
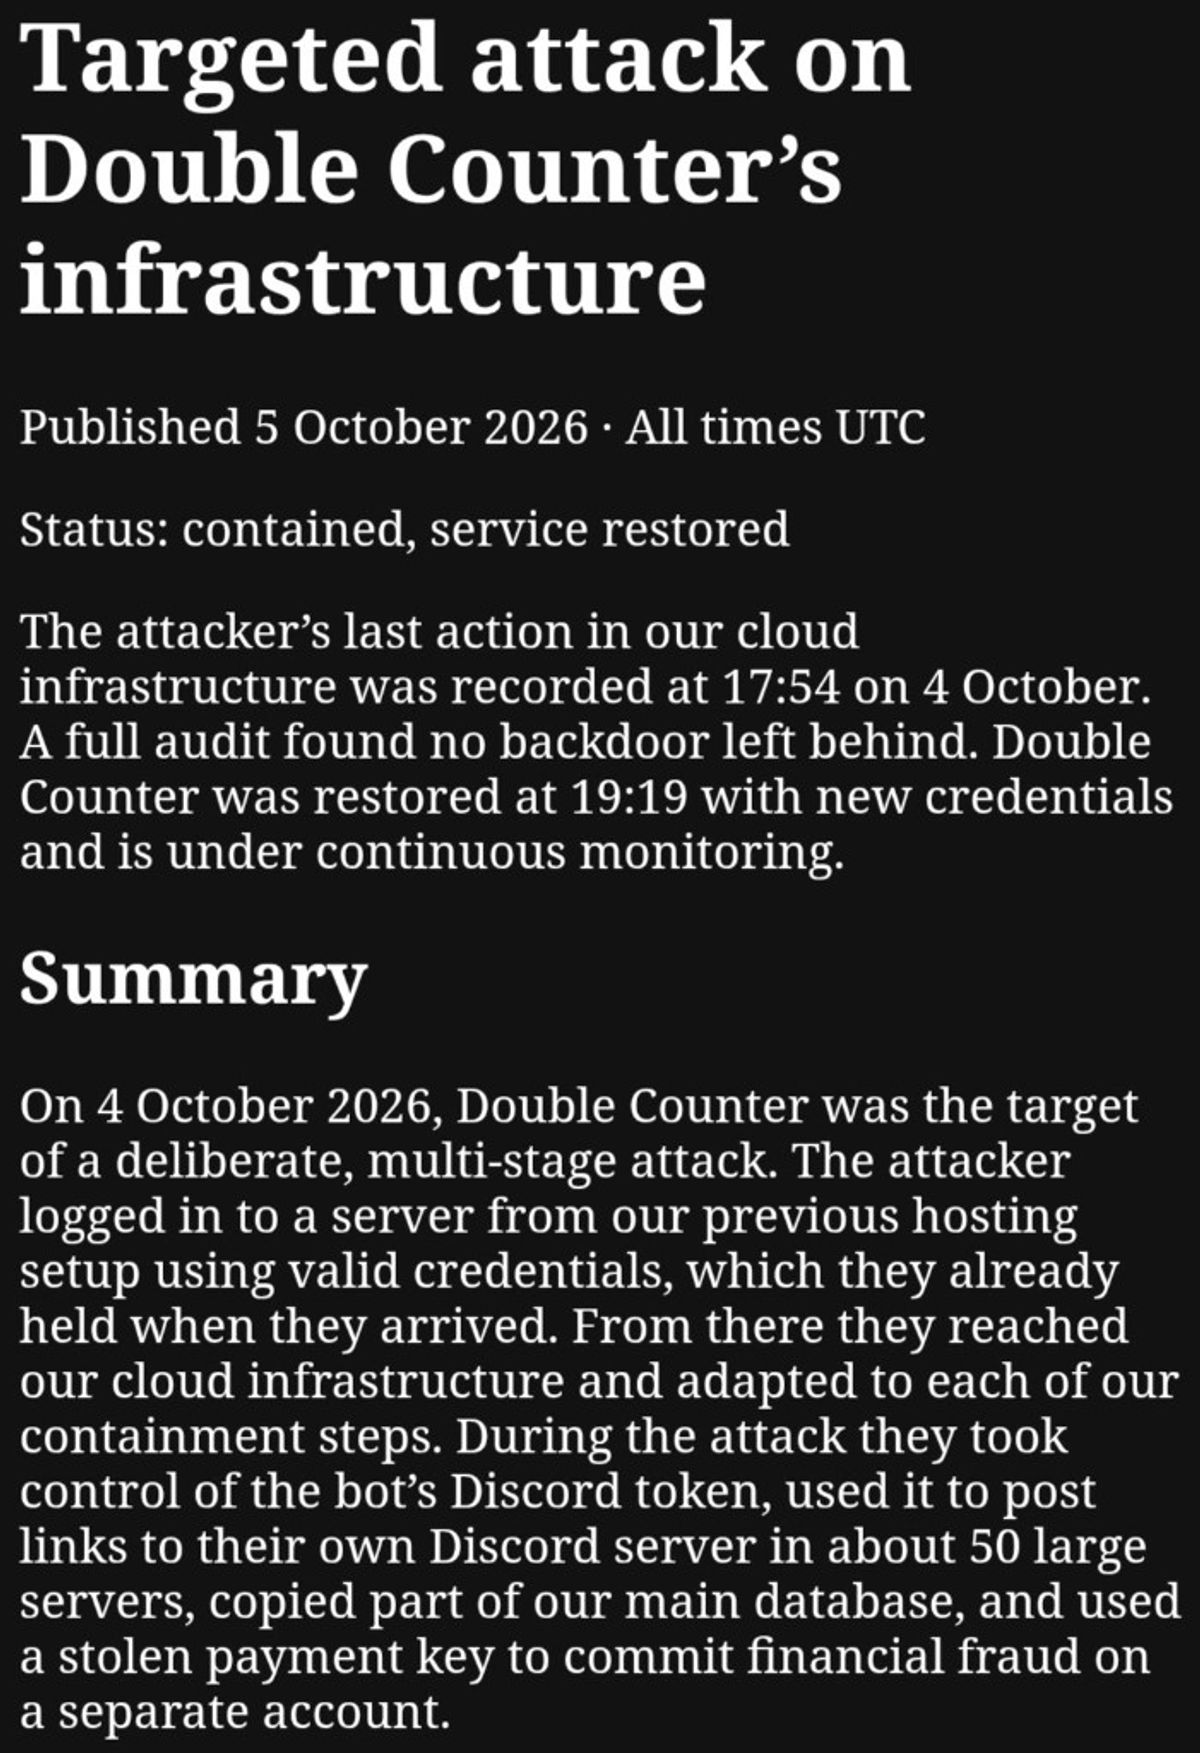
A Tellter SAS, operadora do Double Counter, publicou o relatório em 5 de outubro de 2026. Status: contido, serviço restaurado. Última ação do atacante na nuvem deles: 17:54 UTC em 4 de outubro. Bot restaurado: 19:19 UTC com novas credenciais.
Os números deles:
| Fato | O que eles divulgaram |
|---|---|
| Tempo do atacante na nuvem | 5 h 51 min (12:03 → 17:54 UTC) |
| Cópia do banco | Cerca de 12 GB (15:09 → 15:34) |
| Servidores onde o bot postou links do atacante | Cerca de 50 servidores grandes |
| Cobranças fraudulentas | $7,316 numa conta de pagamento separada da Atis |
| Notificação à CNIL | 5 de outubro de 2026, ref. FR2610050000001 |
A nota pública do CEO Nathan bate com o contorno: hospedagem de produção antiga, uma sessão no Google Cloud, uma janela curta com o token do bot, uma exportação do banco, uma cobrança no cartão da empresa, depois o corte de acesso e a rotação dos segredos. O relatório detalhado é a fonte dos horários e das contagens.
Como um servidor aposentado virou o token do bot
O relatório é incomumente específico. A porta de entrada não foi um zero-day no bot ao vivo. Foi um servidor dedicado OVH antigo, de uma hospedagem anterior, fora de produção, ainda acessível, ainda rodando uma ferramenta de analytics auto-hospedada (Metabase) na internet pública.
A partir de 3 de outubro, 04:37 UTC, o atacante sondou essa máquina a partir de endereços de VPN rotativos. Passou por nomes de usuário (root, nathan, debian, analytics-sync, metabase). Às 00:47 de 4 de outubro, forjou uma sessão de administrador no Metabase, chegou ao host e encontrou duas credenciais de nuvem vivas: uma chave de service account com direitos de administrador, e uma sessão de linha de comando de administrador salva.
Essa é a falha de higiene. Um servidor desativado que ainda guarda chaves de produção é uma classe conhecida de incidente. Os termos de desenvolvedor do Discord pedem que donos de app tratem tokens como confidenciais, criptografem credenciais e usem salvaguardas comercialmente razoáveis. A própria interface de token do Discord esconde o token do bot depois da primeira visualização porque um token vazado é o bot.
Uma vez dentro do Google Cloud às 12:03, o atacante adicionou uma chave SSH, abriu um shell num container do bot em execução às 12:26 e leu o token do Discord. A partir daí, ele era o Double Counter, em cada servidor que tinha convidado o bot.
O próprio servidor de suporte deles sofreu raid
Um bot de segurança deveria tornar isso tedioso. No servidor de suporte deles, o token roubado deu Administrator ao atacante às 13:24, cerca de quinze cargos às 13:26, e um desbanimento depois que a equipe baniu a conta. Mais tarde, dois webhooks postaram convites do atacante naquele mesmo servidor.
Isso é um raid no próprio Discord do fornecedor, usando o próprio bot do fornecedor. O Raid Protection 101 do Discord, Pausar convites, Ações de Segurança e uma hierarquia de cargos apertada existem para que um único token roubado não suba a árvore de permissões. /antinuke settings (Administrator) e /scan existem no BetterAntispam pelo mesmo motivo: vigie o registro de auditoria quando um bot ou uma conta da equipe começa a conceder Administrator.
Isso era evitável com operação ordinária: desligue hosts sem uso, não deixe analytics de admin na internet pública, não deixe chaves de admin da nuvem nesses hosts, mantenha o token do bot num cofre de segredos (eles moveram para lá depois do roubo) e monitore concessões de permissão em tempo real (eles ligaram esse monitor às 14:57, duas horas depois de o token ter sido lido).
Não vou fingir que o BetterAntispam é inviolável. Nenhum bot é. A lição é menor e mais dura: se você guarda milhões de IPs de membros e depois deixa uma máquina aposentada ligada à produção, está rodando um produto de verificação em infraestrutura que sobrou.
A verificação morreu, e servidores grandes ficaram no escuro

Quando você rouba um token de bot do Discord, o Discord vê um bot válido. Os membros veem o botão verde Verify de sempre. A interação então falha. O print acima é um canal de verificação visível ao público: o Double Counter postou “Click the green button below to verify,” o membro clicou, e o Discord devolveu The application didn’t respond in time. O chat está travado. A equipe nem consegue dizer aos membros o que fazer naquele canal.
A linha do tempo do Double Counter diz que o bot saiu do ar quando eles invalidaram o token às 13:39. As verificações retomaram por volta das 14:49, pararam de novo às 15:04 quando o atacante mudou a senha do banco, retomaram às 15:28, e então o produto inteiro foi tirado do ar por volta das 16:08 até 19:19. São horas de verificação morta num bot que, segundo textos de diretórios de terceiros, está da ordem de 650 mil servidores do Discord.
Não consigo contar com honestidade quantas pessoas falharam no /verify naquela tarde. Consigo dizer isto: se um bot de verificação é a única porta de entrada em centenas de milhares de servidores, uma queda de horas é confusão em massa. Membros novos ficam sem verificar. Raiders que já entraram continuam dentro. Equipes que confiaram num CAPTCHA de terceiros não têm fallback além dos níveis de verificação nativos e de Pausar convites.
A partir das 13:30, o mesmo token roubado postou o convite Discord do atacante, como se fosse o Double Counter, em cerca de 50 servidores grandes. O relatório nomeia “Steal a brainrot” como o maior que eles confirmaram. Essas mensagens pareciam o bot de verificação de confiança falando. Substancialmente todas foram apagadas depois. Se você ainda tem um convite de 4 de outubro do Double Counter na janela de 12:00–16:30 UTC, apague e confira o registro de auditoria, como eles pediram.
O que foi copiado
É por isso que um vazamento de bot de verificação é pior do que um vazamento de bot de leveling. A própria tabela do Double Counter:
| Dados | Registros | Status no relatório |
|---|---|---|
| Endereços IP ligados a Discord ID e nome de usuário (alts e usuários verificados) | ≈ 27 milhões | Parcialmente copiados |
| Hashes de user-agent usados para detecção de alts | ≈ 44 milhões | Copiados |
| E-mails (admins de servidor, dashboard, Doogle, anunciantes/API) | ≈ 1,3 milhão | Copiados |
| Logs de detecção de VPN | ≈ 15 milhões | Não copiados |
| Impressões digitais comportamentais | ≈ 25 milhões | Não copiados (armazenados em outro lugar) |
| Armazenamento frio de dados de usuários e IPs | ≈ 58 milhões | Não afetado |
Eles tratam a tabela completa de IPs de usuários verificados como exposta porque a cópia foi interrompida por volta de 20% e eles não conseguem dizer quais linhas saíram. Senhas do Discord nunca estiveram naquele banco. Números de cartão ficam com o provedor de pagamento. Duas cobranças de clientes da Atis ($3 e $15) foram reembolsadas. Usuários do Doogle, anunciantes e clientes de API são avisados a esperar phishing porque os e-mails deles foram copiados.
Um bot de verificação que guarda dezenas de milhões de linhas de IP-para-Discord-ID é um alvo de alto valor. O vazamento tornou isso concreto. Ele não criou o argumento de privacidade. Esse argumento já era público.
Doogle: dados de verificação, busca paga
O Doogle é a busca paga de contas alt do Double Counter. Cole um ID de usuário do Discord. Ele lista outras contas que a mesma pessoa supostamente usa, classificadas como certas, médias ou possíveis. A própria documentação do Double Counter diz que o Doogle é alimentado pelo mesmo pipeline da verificação, em mais de 500 mil servidores e 40 milhões de IDs de usuário únicos. A pessoa pesquisada nunca é notificada.
Esse é o produto. Um membro clica em Verify para entrar num servidor de Roblox ou de boosts. O bot guarda IP, user-agent e sinais de associação. Um assinante do Doogle depois paga $6.99 a $29.99 por mês para consultar esse grafo. A política de privacidade do Double Counter diz que eles “não vendem nem compartilham seus dados pessoais armazenados” e “não vendem nem compartilham seu endereço IP com terceiros.” A mesma política descreve o Doogle como uma assinatura que devolve contas Discord associadas derivadas de “processos existentes de verificação e detecção.”
Vou ser preciso. Não vi um recibo que diga “vendemos o arquivo de IP de vocês.” Vi um produto de busca paga cuja entrada é a verificação do Double Counter e cuja saída são as contas de outras pessoas, vendido a quem pagar, sem notificar a pessoa pesquisada. Moderadores que querem detecção de alts dentro do próprio servidor não são o cliente inteiro. Qualquer um com um plano Doogle pode consultar um ID.
A página de verificação deles também usa Ezoic para anúncios baseados em interesse. Essa política lista endereço IP, tipo de dispositivo, sistema operacional, idioma e navegador como dados que podem ser coletados em cookies quando os anúncios são servidos. Um clique em verificar que financia parceiros de publicidade é um tipo diferente de compartilhamento com terceiros do que o Doogle, e está no texto jurídico deles.
O Reddit já chamou isso de invasão de privacidade
O fio do r/discordapp “isn’t this a privacy invasion?” tem um ano, 2 mil upvotes, e ainda é o resultado de busca em que as pessoas caem. Os comentários são mistos, o que é honesto.
Sobre fingerprinting, um comentário naquele fio escreveu que o Double Counter “requires you to verify yourself in a browser, which means that they have your browser fingerprint linked with your Discord account.” Outro foi mais curto: “verifies users to find alts by aggressively fingerprinting them.”
Sobre falsos positivos domésticos, uma conta apagada perguntou se a ferramenta mostraria contas Discord de qualquer um com quem você mora. Uma resposta no mesmo fio disse “potentially.” Esse é o problema de colega de quarto e família: um IP de casa, muitos IDs do Discord, uma busca paga que trata isso como alts.
Sobre pressão jurídica, u/altforweirdshit04 escreveu: “Yes , there is currently a GDPR complaint and class action lawsuit in the works against the company that makes it.” Isso é um comentário no Reddit, não um número de processo que eu consiga verificar. Trate como crença da comunidade, não como um caso protocolado. O que está no registro é o próprio comunicado do Double Counter à CNIL depois deste vazamento (FR2610050000001) e o texto de Right to Erasure deles, que ainda guarda “pseudonymized account-association linkages” por até 24 meses para prevenção de fraude.
O r/privacy publicou “This Popular Discord Bot Is a Privacy Nightmare.” Outro post no r/discordapp chamou o Doogle de atalho de doxxing porque uma conta “chill” e uma conta de trabalho na mesma conexão viram um grafo só. Um fio posterior ainda pergunta se vale a pena remover.
Concordo com quem diz que donos de servidor precisam de algum sinal de alt. Discordo que a resposta seja uma busca global, paga e silenciosa de todo mundo que já clicou em Verify. O opt-out /privacy que só funciona num servidor onde o bot está instalado, e que você precisa repetir em cada conta vinculada, é uma resposta fraca para “eu nunca convidei essa empresa.”
YouTube e X não deixaram passar
O No Text To Speech (cerca de 1,74 milhão de inscritos) cobriu o grafo em Discord Alts Can Be Tracked Now.... O vídeo percorre o opt-out do Doogle, mostra que sair em uma conta não basta, e argumenta que familiares no mesmo IP estão fora do seu controle. É o mesmo problema de vínculo doméstico que o Reddit levantou. O NTTS também aponta os termos de desenvolvedor do Discord em torno de publicidade e aviso ao usuário. Estou citando um vídeo público, não afirmando que auditei o código deles.
No X, Panley (@panley01) escreveu depois deste incidente:
The Discord Bot, Double Counter, suffered a data breach & near complete takeover last week. They were not complying with GDPR, and got caught with data they shouldn't have. I wonder if Discord will take this illegal behaviour seriously, hard to feel bad for the developers here.
O Panley está afirmando uma opinião sobre o GDPR. Os advogados do Double Counter vão discordar. A metade factual não está em disputa: eles tiveram uma quase tomada, copiaram um banco que deveriam estar protegendo, e avisaram a CNIL.
O que eu rodaria no lugar
Primeiro o Discord nativo. Ligue o AutoMod, um nível de verificação de verdade e a Proteção contra raids. Essa pilha não constrói um motor de busca de 40 milhões de IDs.
Depois convide o BetterAntispam se você quiser um bot. /setup (Administrator) escolhe um canal de log. /verification settings (Administrator) é o portão: botão (padrão), CAPTCHA de imagem, matemática ou palavra oculta. Os membros rodam /verify. A equipe pode /force verify ou /bypass. O Website Captcha, no mesmo painel, manda o membro para um link único em betterantispam.com, Cloudflare Turnstile e checagens de VPN / proxy / Tor / datacenter / alt. Nossa página de privacidade do Website Captcha diz que a equipe vê um resumo (“VPN detected”, “linked to a banned account”), não o IP cru nem as impressões digitais. No bot, essas correlações são guardadas como HMACs com a chave WEB_VERIFY_HMAC_KEY, não como um dump de IPs. A retenção se mede em dias e meses, depois é podada. Não vendemos esse grafo. Não oferecemos um Doogle. Não colocamos uma rede de anúncios na página de verificação.
Essa é a diferença de privacidade que eu defendo. Detecção de alts que fica dentro do seu servidor, para os seus bans, é ferramenta de moderação. Detecção de alts que qualquer um pode comprar e rodar contra um usuário que nunca entrou no servidor deles é um diretório.
O resto da pilha de proteção é o mesmo bot, ainda configurado no Discord:
| Tarefa | Comando | Permissão |
|---|---|---|
| Raids de entrada | /antiraid settings, /raidmode enable | Administrator |
| Floods no chat | /antispam settings | Administrator |
| Equipe / bot comprometidos | /antinuke settings | Administrator |
| Canais isca | /honeypot settings | Manage Server |
| Overwrites perigosos | /scan | Administrator |
O BetterAntispam está no Discord desde 2020. Não tivemos um roubo público de token nem uma exportação de banco desse tipo. Não vou afirmar que somos inexpugnáveis. Vou afirmar que não transformamos grafos de membros em produto para terceiros, e que não deixamos a verificação pendurada num único token de nuvem com um Metabase aposentado atrás.
Se anti-nuke contra staff hostil for o trabalho inteiro, a própria introdução do Wick continua sendo a leitura de especialista. Se você só precisa de cargos de reação, fique com o Carl-bot. Se você já pagou o MEE6 Premium, fique com ele para XP. Não fique com um bot de verificação cuja queda trava o onboarding inteiro e cujo produto paralelo é uma busca paga de pessoas.
Para a sequência minuto a minuto de um raid, use o guia de raids. Para portões sem um corretor global de fingerprint, veja a triagem de membros.
FAQ
O Double Counter foi invadido?
Sim. O relatório de 4 de outubro de 2026 diz que um atacante usou uma vulnerabilidade num servidor OVH aposentado, chegou ao Google Cloud, roubou o token do bot Discord, copiou cerca de 12 GB e fez fraude de pagamento numa conta irmã. Eles dizem que o incidente está contido e que o serviço foi restaurado às 19:19 UTC.
Por que a verificação do Double Counter parou de funcionar?
O bot saiu do ar quando o token foi resetado, depois de novo quando o atacante travou o banco, e de novo quando o Double Counter tirou o produto do ar para cortar acesso restante. Nessas janelas, os botões Verify devolveram o “The application didn’t respond in time.” do Discord. Quem estava num servidor que usava o Double Counter como único portão não conseguia terminar o onboarding.
Eles fizeram raid em outros servidores?
O token roubado postou o convite do atacante em cerca de 50 servidores grandes, aparecendo como Double Counter. O atacante também recebeu Administrator no próprio servidor de suporte do Double Counter. Isso é ao mesmo tempo um incidente em servidor de cliente e um raid no servidor do fornecedor.
O Double Counter vende dados de usuários?
A política de privacidade deles diz que não vendem dados pessoais armazenados nem endereços IP. Eles vendem assinaturas do Doogle que devolvem associações de contas alt montadas a partir da verificação do Double Counter, e a página de verificação usa parceiros de publicidade da Ezoic. Reddit, NTTS e Panley tratam isso como monetizar dados de verificação. Eu trato o Doogle como uma busca paga de pessoas sobre um grafo de verificação, que é o problema de privacidade mesmo se a política evita a palavra “venda.”
Existe uma denúncia de GDPR ou ação coletiva?
O Double Counter diz que notificou a CNIL em 5 de outubro de 2026 (FR2610050000001). Um comentário no Reddit afirmou que uma denúncia de GDPR e uma ação coletiva estavam “in the works” um ano antes. Não verifiquei de forma independente um protocolo de ação coletiva. Membros na UE ainda podem usar /privacy e reclamar a uma autoridade supervisora.
O BetterAntispam é uma alternativa ao Double Counter?
Para verificação, raids, nukes e honeypots, sim. Rode /verification settings (Administrator). Não operamos um site público de busca de alts. Estamos no ar desde 2020 sem um vazamento público desse tipo. Ainda assim não podemos prometer que todo ataque é barrado.
Qual bot de verificação você deve escolher?
- Escolha o BetterAntispam quando você quiser verificação, checagens de VPN/proxy/alt, honeypots, anti-raid e anti-nuke no Discord, sem um diretório pago das contas de outras pessoas.
- Escolha as ferramentas nativas do Discord quando um nível de verificação, o AutoMod e Pausar convites bastarem e você não quiser um bot de verificação de terceiros de jeito nenhum.
- Escolha o Wick quando o anti-nuke contra staff hostil pesar mais do que o onboarding.
- Fique com Dyno, Carl-bot ou MEE6 se eles já tocam cargos, tickets ou XP, e adicione um bot de proteção em vez de um corretor global de fingerprint.
Se você ainda roda o Double Counter, complete o fluxo /privacy em cada conta que já verificou, rotacione qualquer segredo da equipe que você reutilizou, e não trate “contido” como “as linhas copiadas sumiram.” Dado copiado continua copiado.
O incidente de outubro de 2026 do Double Counter é um roubo de token, uma queda de verificação, um raid no servidor do fornecedor e uma cópia de banco de um produto que já vendia consultas do mesmo grafo. Essa combinação é o motivo de eu não colocar de volta um servidor público em crescimento nele.
Final Verdict
Leia o relatório de incidente deles. Ligue hoje o AutoMod do Discord e um nível de verificação. Se você quiser um bot que verifica membros, vigia raids e nukes, e não vende uma busca de pessoas por cima, convide o BetterAntispam e rode /setup, depois /verification settings.
— Adam
Mais guias
- Como parar um raid no Discord (guia 2026)
- Melhores bots de moderação do Discord 2026
- Donos de servidor: trave a hierarquia de cargos e exija 2FA
- Lista negra de palavras no Discord: AutoMod primeiro, depois um bot
- Preserve 45 dias do registro de auditoria do Discord
- Privacidade do Website Captcha
- How to Protect Your Server from Raids 101 – Discord
- AutoMod FAQ – Discord
Sources
- Targeted attack on Double Counter’s infrastructure
- Doogle docs
- Doogle alt detection
- Double Counter privacy policy
- Discord Developer Terms of Service
- Why can’t I copy my bot’s token? – Discord
- How to Protect Your Server from Raids 101 – Discord
- Pause Invites FAQ – Discord
- Activity Alerts and Security Actions – Discord
- Verification Levels – Discord
- AutoMod FAQ – Discord
- Server Audit Log – Discord
- isn’t this a privacy invasion? – r/discordapp
- This Popular Discord Bot Is a Privacy Nightmare – r/privacy
- Double counter is invading users' privacy – r/discordapp
- Is double counter bad? – r/discordapp
- Discord Alts Can Be Tracked Now... – No Text To Speech
- Panley on X
- Is Double Counter Safe? – Peakbot
- Notify a data breach – CNIL
- Metabase installation docs
- BetterAntispam Website Captcha privacy