Donos de servidor: trave a hierarquia de cargos e exija 2FA para bloquear nukes no Discord
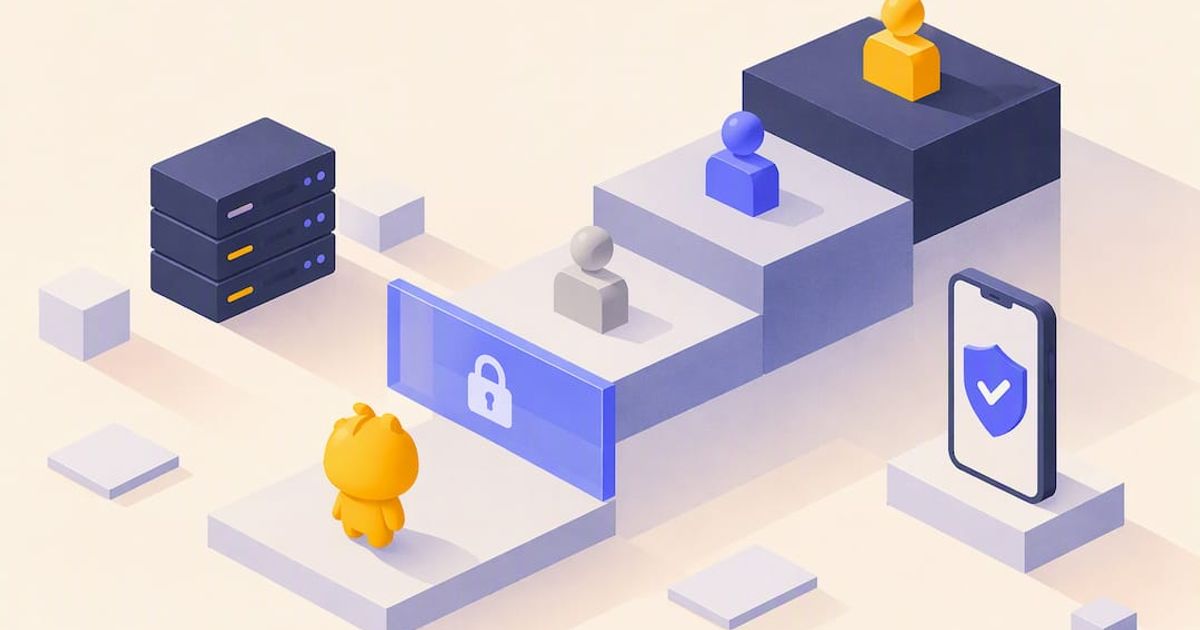
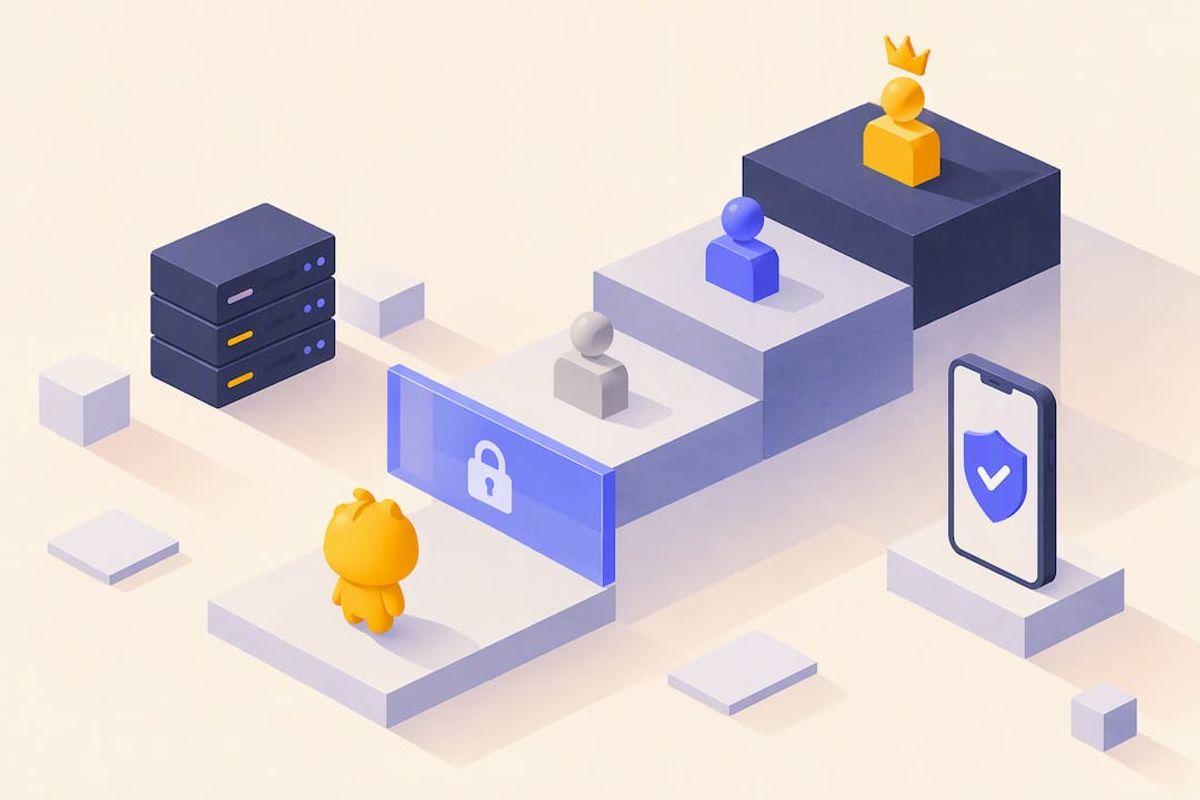
Um nuke de servidor é um ataque rápido e deliberado: exclusão em massa de canais, remoção de cargos, abuso de permissões ou banimento em lote, em geral executado em menos de um minuto por uma conta da equipe comprometida ou por alguém de dentro com más intenções. Parar um nuke se resume a quatro movimentos que você pode fazer hoje: corte o número de contas com Administrator ao mínimo, force a autenticação de dois fatores em toda conta da equipe, suba o nível de verificação e adicione um bot antinuke dedicado. Se o ataque já começou, o trabalho vira travamento e coleta de evidências, o que a seção de resposta a incidentes abaixo cobre em detalhe.
TL;DR: - Manter a permissão Administrator limitada a contas de confiança reduz o risco de comprometimento total do servidor durante um ataque. - Exigir autenticação de dois fatores em todas as contas da equipe dificulta que atacantes aproveitem senhas roubadas. - Implantar um bot antinuke dedicado que monitora mudanças de permissão e dispara travamento automático oferece defesa em tempo real contra ações destrutivas em massa. - Subir o nível de verificação impede que bots automatizados de raid entrem na hora, dando ao servidor mais tempo para detectar e responder. - Revisar com regularidade o Registro de auditoria e fazer auditorias mensais de admin ajuda a identificar vulnerabilidades antes de um ataque.
Índice
- Como os ataques de nuke no Discord realmente acontecem
- Configurações do Discord que param um nuke antes de começar
- Defesas com bot: o que ativar e por quê
- Higiene de permissões e o que fazer durante um ataque
- Por que defesas em camadas vencem qualquer ferramenta isolada
- Adicione uma camada automatizada com o Better Antispam
- Fontes
- Perguntas frequentes
Como os ataques de nuke no Discord realmente acontecem
Os atacantes raramente improvisam. Eles seguem um roteiro: apagam todos os canais em segundos, removem ou renomeiam cargos, banem a lista de membros em massa e depois sequestram a URL personalizada para redirecionar o convite da comunidade para algum lugar hostil. Alguns pulam a destruição e disparam MDs de golpe para todos os membros antes de alguém perceber.
A maioria desses ataques começa em um de quatro pontos de entrada:
- Uma conta da equipe ou de moderador comprometida, em geral por phishing no login ou senha reutilizada
- Alguém de dentro com más intenções, uma pessoa em quem você confiava com um cargo e que vira contra o servidor
- Um bot automatizado de raid explorando uma falha de permissão ou um webhook sem proteção
- Um token de bot vazado que entrega ao atacante o mesmo acesso que o bot tem
A exposição legal aqui é real, não teórica. Ação destrutiva não autorizada contra um servidor pode se enquadrar como dano intencional a um "computador protegido" sob o Computer Fraud and Abuse Act, uma lei federal americana que prevê penas de vários anos já na primeira infração e penalidades bem mais duras em casos de reincidência ou agravados. Vale saber isso antes de decidir se o incidente merece denúncia.
Configurações do Discord que param um nuke antes de começar
Os próprios controles do Discord fazem mais do que a maioria dos admins imagina, e nenhum deles custa nada. Siga nesta ordem:
- Exija 2FA em todo cargo da equipe. Vá em Configurações do servidor, depois Configuração de Segurança, e exija autenticação de dois fatores para ações de moderação. Uma senha roubada sozinha não basta para mexer no servidor.
- Suba o nível de verificação para Alto. A própria orientação do Discord observa que o nível Alto impõe idade mínima de conta e tempo de permanência, citado com frequência em torno de 10 minutos, o que atrasa bots automatizados de raid que tentam entrar e agir na hora.
- Audite quem tem Administrator. Cada admin extra é mais uma conta que um atacante pode comprometer para destrancar tudo. A maioria das comunidades precisa só de alguns administradores, não de um número grande.
- Ajuste a hierarquia de cargos. Cargos mais acima na lista podem agir sobre os cargos abaixo, nunca o contrário. O cargo do seu bot de moderação precisa ficar acima de todo cargo da equipe que ele possa precisar restringir.
- Confira o Registro de auditoria toda semana. Mudanças de permissão, edições de cargo e ações em massa aparecem lá. Restrinja quais integrações e apps de terceiros podem mexer no servidor, e revogue qualquer coisa que você não reconheça.
- Faça um teste a seco. Crie um canal de teste descartável e simule uma mudança de permissão num cargo de teste de baixo nível para confirmar que o Registro de auditoria de fato registra, antes de depender dele num incidente real.
Dica: Agende uma auditoria de 15 minutos de admin no mesmo dia todo mês. Ataques funcionam com mais frequência contra servidores em que ninguém mais lembra quem tem qual acesso.
Defesas com bot: o que ativar e por quê
As configurações nativas do Discord atrasam o atacante. Um bot antinuke dedicado é o que de fato para o ataque no meio da ação, porque consegue detectar e reverter comportamento destrutivo em tempo real, algo que nenhum moderador manual faz rápido o bastante.
Os recursos que mais importam:
- Monitoramento de mudanças de permissão, que sinaliza ou reverte automaticamente edições não autorizadas de cargo e de permissão no instante em que acontecem
- Limites de frequência de ações, que limitam quantos canais, cargos ou banimentos uma conta pode tocar por minuto, disparando um travamento se o limiar for cruzado
- Detecção de entradas em massa e de raid, que sinaliza um pico súbito de contas novas entrando em segundos umas das outras
- Travamento automático, que pode congelar as permissões de @everyone e pausar convites no instante em que um limiar é ultrapassado
- Ferramentas de restauração de canais e cargos, que reconstroem o que foi apagado a partir de um snapshot recente
- Barreiras de verificação, com CAPTCHA, confirmação por botão, checagens de matemática ou puzzles de palavra para filtrar bots antes de eles agirem
Defina os limites de frequência de forma conservadora no começo. Um ponto de partida comum é sinalizar qualquer conta que apague ou crie mais do que alguns canais num intervalo curto, e depois apertar ou afrouxar com base na atividade normal do servidor. Teste os alertas de webhook num canal privado da equipe antes de precisar deles de verdade, para saber que os moderadores de fato veem a notificação no instante em que dispara.
Servidores que usam bots antispam automatizados em geral relatam uma queda forte em incidentes de spam quando a detecção automática e a limpeza de canais estão ativas, já que o bot tira o trabalho manual de pegar e banir cada onda na mão.
Dica: Teste o comando de travamento numa hora de baixo tráfego, não no evento mais movimentado. Você quer saber como ele se comporta antes dos seus membros.
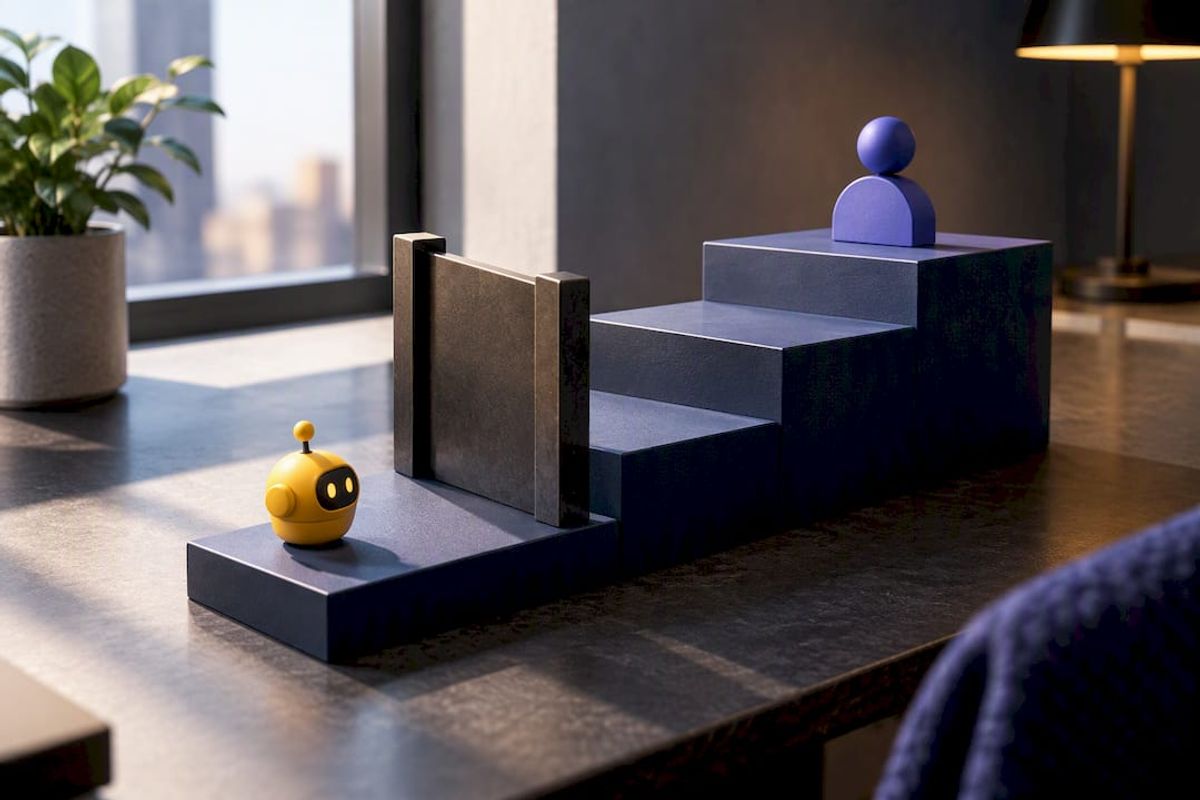
Uma limitação vale para todo bot antinuke do mercado: ele não consegue agir contra uma conta com um cargo igual ou acima do dele. Se o bot fica abaixo do Proprietário ou de um Administrador desonesto na lista de cargos, ele não tem como pará-los. A posição na hierarquia não é detalhe de configuração; é a defesa inteira.
Higiene de permissões e o que fazer durante um ataque
Boa higiene evita a maioria dos incidentes antes de começarem. Reserve a permissão Administrator para contas nas quais você confiaria com as chaves literais do servidor, e empurre o resto, gerenciamento de banimentos, criação de canais, atribuição de cargos, para cargos mais estreitos e feitos para um propósito.
Se o ataque já está acontecendo, siga isto rápido:
- Trave as permissões de @everyone imediatamente para o estrago não se espalhar.
- Revogue ou suspenda qualquer cargo que pareça comprometido, começando pelo cargo que o atacante está usando.
- Dispare o comando de travamento do bot para congelar convites e ações em massa no servidor inteiro.
- Desative integrações de terceiros e webhooks até confirmar qual foi o ponto de entrada.
Quando o sangramento parar, passe para a coleta de evidências:
- Ative o Modo de desenvolvedor para copiar IDs de usuário e de servidor direto.
- Tire captura ou exporte o Registro de auditoria antes de ele rotacionar.
- Anote os horários exatos de cada canal apagado, usuário banido e mudança de permissão.
A recuperação vem em seguida: restaure canais e cargos a partir de um backup ou das ferramentas de limpeza do bot, rotacione todo token de bot e URL de webhook tocados no incidente, e reconfera a hierarquia de cargos para o bot de moderação ficar acima dos cargos da equipe daqui para frente. Se o estrago foi grave ou a intenção criminal está clara, a equipe de Confiança e Segurança do Discord oferece um processo para trabalhar com as autoridades, incluindo Emergency Disclosure Requests em casos graves. Esse passo importa mais do que a maioria dos admins imagina, já que incidentes documentados fortalecem tanto pedidos de remoção quanto qualquer desdobramento legal.
Por que defesas em camadas vencem qualquer ferramenta isolada
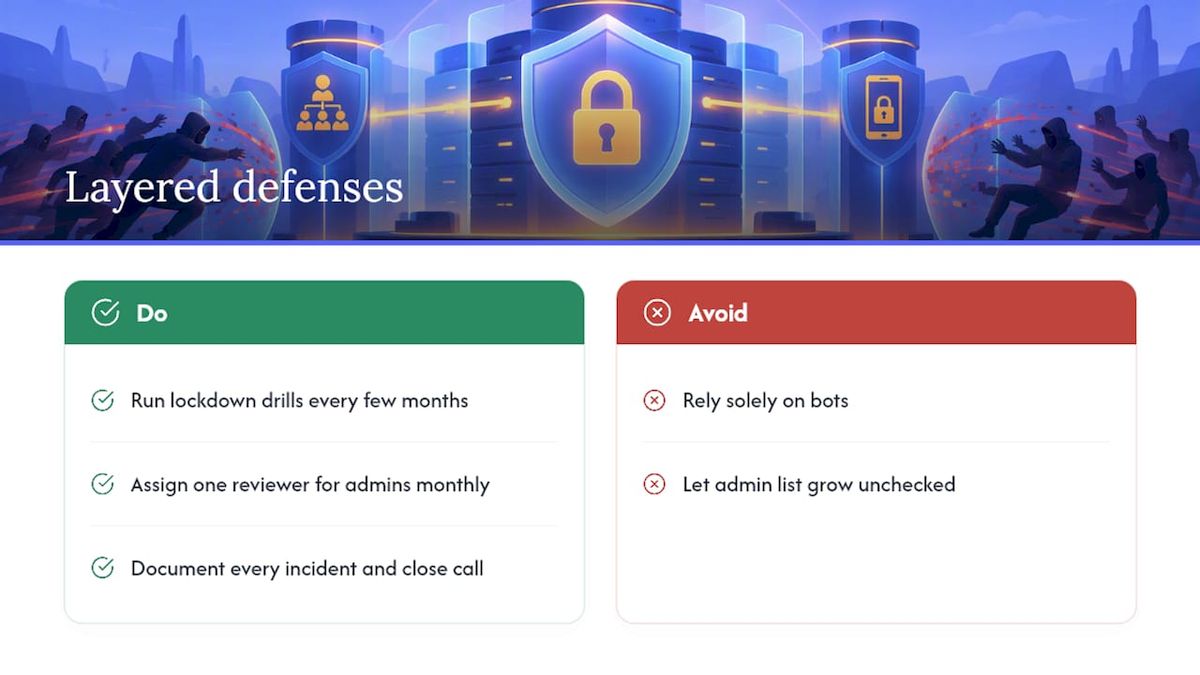
Bots param muito estrago, mas não consertam uma conta de Proprietário comprometida nem um moderador que decidiu virar contra a comunidade que ajudou a construir. A segurança das contas humanas e uma hierarquia de cargos limpa continuam sendo a primeira linha de defesa, não o bot.
Faça um simulado de travamento a cada poucos meses, do mesmo jeito que você testaria um alarme de incêndio. Designe uma pessoa para revisar quem tem Administrator num calendário fixo, mensal é razoável para a maioria dos servidores, para a lista nunca crescer em silêncio. Anote o que aconteceu depois de cada incidente real, mesmo um pequeno. Servidores que documentam os quase-acidentes fecham a falha de verdade; os que não documentam tendem a levar o mesmo golpe duas vezes.
— Adam
Adicione uma camada automatizada com o Better Antispam
A moderação manual pega problemas depois que já aconteceram. Bots antinuke dedicados são feitos para pegar incidentes enquanto acontecem: o monitoramento de mudanças de permissão pode sinalizar edições não autorizadas de cargo antes de se espalharem, o travamento automático pode congelar as permissões de @everyone quando os limiares são ultrapassados, e as ferramentas de limpeza de canal ajudam a reconstruir rápido depois que a ameaça imediata está contida.
Controles manuais funcionam bem em servidores pequenos e de confiança estreita, em que você conhece pessoalmente cada Administrador. Quando a lista da equipe passa de um punhado de pessoas, ou você roda eventos com picos imprevisíveis de membros, uma camada de bot fecha lacunas que um moderador humano simplesmente não consegue vigiar o tempo todo. Alguns bots antispam adicionam detecção de ondas de spam, filtragem de golpes e NSFW, e barreiras de verificação flexíveis, CAPTCHA, botão, matemática ou puzzle de palavra, por cima dos recursos antinuke.
Configure primeiro num canal de teste ou de baixo tráfego, faça um teste de travamento e confirme que os alertas chegam à equipe de moderação do jeito que você espera. Você pode revisar os detalhes de configuração e começar direto na página do Better Antispam.
Fontes
- 18 U.S.C. § 1030 — Fraude e atividade relacionada a computadores (CFAA)
- Níveis de verificação — Discord Support
- Trabalhando com as autoridades — Discord Safety
Perguntas frequentes
O que é antinuke no Discord?
Antinuke é o conjunto de configurações, bots e procedimentos que detectam e param ações destrutivas em massa, como exclusão de canais, banimentos em massa ou sequestro de cargos, antes de destruírem um servidor. Combina os controles nativos do Discord (2FA, níveis de verificação, hierarquia de cargos) com bots dedicados como o Better Antispam, que monitoram mudanças de permissão e travam atividade suspeita em tempo real.
Nukar um servidor do Discord é ilegal?
Sim, em muitos casos. A destruição não autorizada de um servidor pode se enquadrar como dano intencional a um computador protegido sob o Computer Fraud and Abuse Act, com penas que aumentam em reincidência ou agravantes.
Como prevenir nukes no Discord?
Limite a permissão Administrator a um punhado de contas de confiança, exija 2FA para toda a equipe e suba o nível de verificação para atrasar bots automatizados. Empilhe isso com um bot antinuke que monitora mudanças de permissão e consegue travar o servidor automaticamente se detectar exclusões ou banimentos em massa.
Qual é o melhor bot antinuke do Discord?
Nenhum bot funciona bem sem a hierarquia de cargos correta, já que um bot não consegue agir contra uma conta com permissões iguais ou superiores. Alguns bots cobrem recursos centrais de antinuke como monitoramento de permissões, travamento automático e limpeza de canais, junto com detecção de spam e golpes, o que oferece uma opção abrangente para muitas comunidades.
O que fazer imediatamente depois de um ataque de nuke?
Trave as permissões de @everyone, revogue o cargo comprometido e dispare o comando de travamento do bot para parar mais estrago. Depois ative o Modo de desenvolvedor para coletar IDs de usuário, salve o Registro de auditoria e restaure os canais a partir do backup antes de rotacionar qualquer token exposto.