Incidente de segurança nos seus dados Double Counter
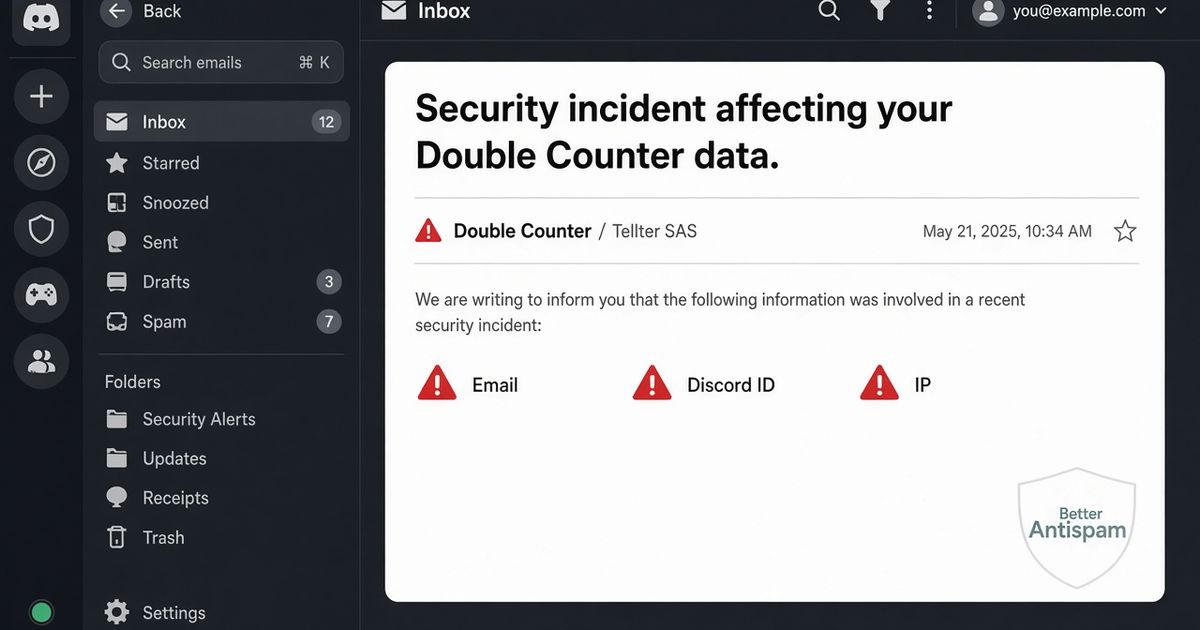
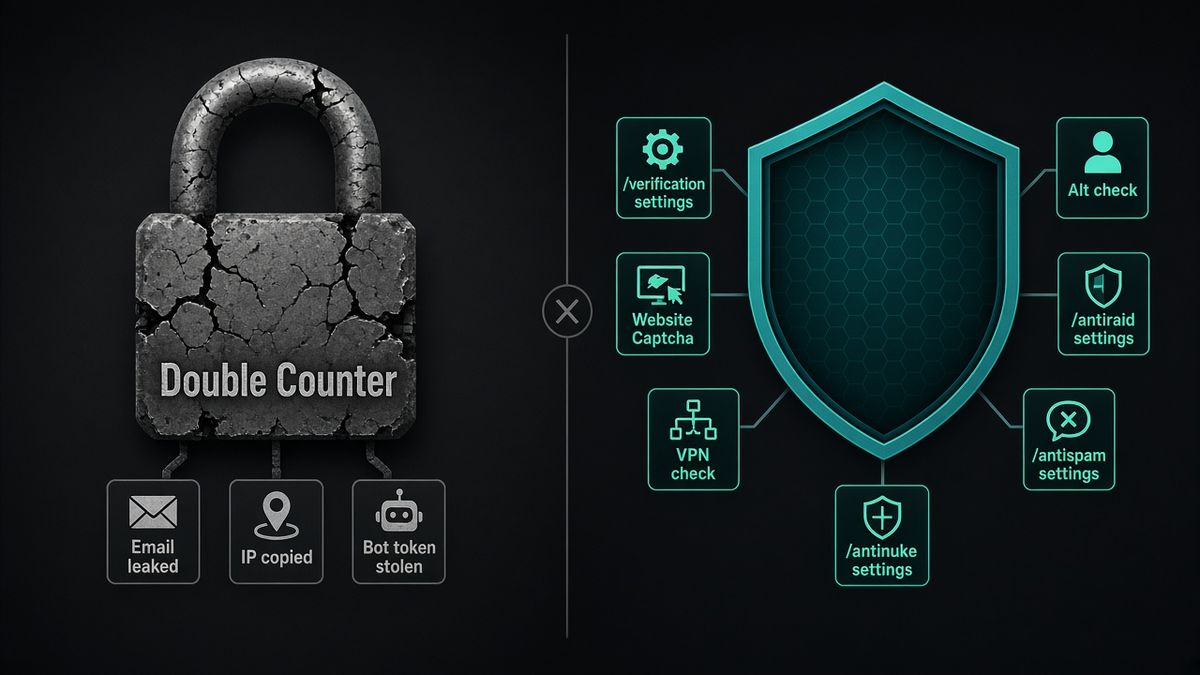
Sim, o e-mail com o assunto Security incident affecting your Double Counter data é real. A Tellter SAS, empresa francesa por trás do Double Counter, avisa quem tinha registros numa base que um atacante copiou em 4 de outubro de 2026. A porta foi uma instalação pública do Metabase num servidor aposentado. Se esse bot ainda é a única porta, tire e coloque o BetterAntispam: /setup, depois /verification settings (Administrator). Website Captcha, checagens VPN / proxy / Tor e detecção de alts ficam nesse painel. Antispam, antiraid e antinuke são o mesmo bot. Eu o mantenho. Não vendemos busca de pessoas em cima de cliques de verify. Nenhum bot é inhackeável.
Aviso editorial: Este guia é publicado pelo BetterAntispam. Recomendamos BetterAntispam quando você quer verificação mais proteção de chat, raid e nuke em slash commands. Os fatos vêm do relatório do Double Counter (atualizado em 21 de outubro de 2026), do e-mail, do Have I Been Pwned e da The Verge. A crítica de privacidade sai dos docs deles, Reddit e YouTube, não de um veredito.
TL;DR: Quem busca security incident affecting your Double Counter data, incidente de segurança double counter e o e-mail do double counter é real recebeu um aviso GDPR. E-mail, ID do Discord, username, IP, user agent e contas ligadas podem estar na cópia. Eles dizem que nunca guardaram senhas nem tokens OAuth. O e-mail suaviza o resto: token do bot roubado, convites do atacante em ~50 servidores grandes, ~12 GB copiados, cobranças fraudulentas num produto irmão. Have I Been Pwned indexou e-mails publicados. Cronologia: vazamento Double Counter. Troca: /verification settings. Comparação: BetterAntispam vs Double Counter.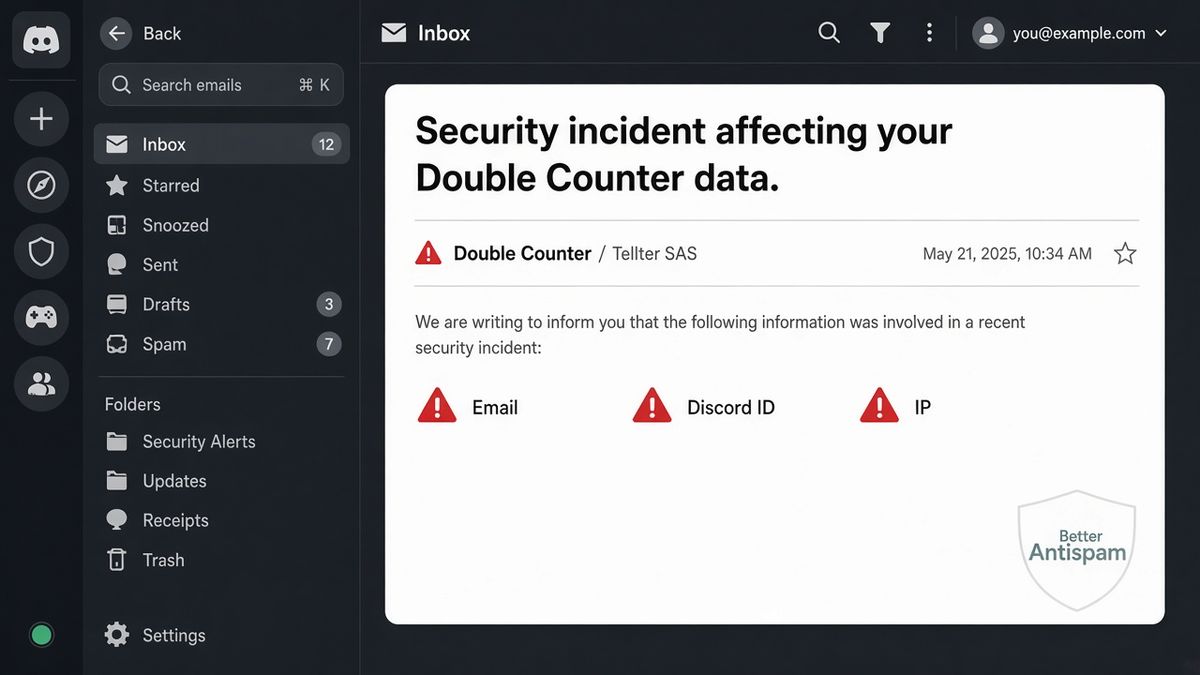
O que esse e-mail realmente diz
A mensagem é do Double Counter / Tellter SAS, 9 rue des Colonnes, 75002 Paris. CNIL notificada em 5 de outubro. Queixa criminal. Relatório: doublecounter.gg/blog/security-incident-october-2026.
O que aconteceu, nas palavras deles: em 4 de outubro de 2026 um atacante usou uma vulnerabilidade em analytics de terceiro (Metabase) e copiou parte da base. Parte dos dados roubados foi publicada.
O que eles dizem que foi afetado, no máximo: e-mail, ID e username do Discord, IP e info derivada, user agent do navegador e contas ligadas pela verificação. Eles não sabem se a sua linha estava nos arquivos publicados. Dizem que nunca coletaram tokens OAuth, tokens de conta nem senhas.
O que pedem: espere phishing usando seu e-mail ou dados do Discord. Nunca vão pedir senha, token do Discord ou pagamento por e-mail ou DM. Apague com /privacy, ou escreva para gdpr@doublecounter.gg.
Acredite no aviso de phishing. Não trate o e-mail como o incidente inteiro. O próprio relatório deles é pior, e é público.
O e-mail é a versão educada
A notificação é carta de titular. O relatório é o log de ops. Leia os dois.
| O e-mail enfatiza | O relatório também diz |
|---|---|
| Vulnerabilidade Metabase, cópia de base, arquivos publicados | Caixa OVH aposentada, ainda na internet pública, ainda com chaves de admin cloud |
| Seu e-mail pode estar no dump | Cerca de 12 GB copiados; tratam a tabela de IPs de verificados como exposta porque a cópia foi interrompida |
| O risco principal é phishing | Token do bot Discord roubado. O atacante era o Double Counter em cada servidor convidado |
| Cortamos o acesso e rotacionamos credenciais | Convites do atacante em ~50 servidores grandes. Administrator no próprio servidor de suporte |
| Não menciona | Cobranças fraudulentas numa conta de pagamento irmã Atis (relatório: ~US$ 7.331 cobrados, quase tudo estornado no mesmo dia) |
| Não menciona | Botões Verify mortos por horas com “The application didn’t respond in time” |
Have I Been Pwned adicionou Double Counter em 7 de outubro de 2026. O corpus publicado do HIBP tem ~275 mil e-mails e usernames únicos. A tabela deles é maior: da ordem de 1,3 milhão de e-mails copiados, ~27 milhões de linhas IP–ID Discord em parte copiadas, ~44 milhões de hashes de user-agent copiados. Copiado não é publicado. Publicado não é apagado. “Contained” não tira arquivo de site de dump.
Se você usou Double Counter, Doogle, o dashboard ou a API, veja o HIBP. Depois assuma que o phishing vai usar seu username real do Discord.
O que isso significa para você
E-mail + ID Discord + IP basta para se passar por staff. “Detectamos um alt, verifique de novo” com página clonada é o próximo passo óbvio. Contas ligadas são piores: um alt “de brincadeira” e um alt de trabalho na mesma conexão já eram o produto.
Consequências que ficam depois de rotacionar segredos:
- Phishing. O risco que eles nomearam. Trate mail ou DM inesperado de Double Counter, Discord ou “verifique agora” como hostil.
- O grafo continua um grafo. IPs e user agents amarravam IDs Discord. Copiado, quem tem o arquivo reusa o vínculo.
- Falso positivo de casa vira vazamento. No Text To Speech já mostrou colegas de quarto e família no mesmo IP como alts. Esse arquivo agora está com atacantes, não só assinantes do Doogle.
- Seu onboarding morreu na tarde do roubo. Bot de verify como única porta não pode cair sem trancar membros reais. Verification Levels e Pause Invites nativos deveriam estar atrás. Muitos servidores não tinham nada atrás.
- Token de bot roubado é raid. O guia de raids da Discord existe porque um app confiável postando convites queima uma comunidade em minutos.
Eu não rodaria um bot que precisa de 27 milhões de IPs para o trabalho e depois deixa a caixa de analytics do host antigo online.
Não era surpresa se você olhava como eles tratam dados
Não invento história secreta. O produto publicado é o problema de privacidade. A brecha tornou o custo visível.
Doogle é busca paga de contas Discord associadas, alimentada pelo mesmo pipeline da verificação, em mais de 500 mil servidores no texto deles. A pessoa buscada não é avisada. r/discordapp chamou isso de invasão de privacidade um ano antes de outubro. A página legal diz que não vendem dados pessoais nem IPs, e descreve o Doogle como assinatura que devolve contas associadas. Trato Doogle como busca de pessoas num grafo de verify. /privacy que você tem de repetir em cada conta ligada, só num servidor onde o bot está, é resposta fraca para “eu nunca convidei essa empresa”.
A página de verify grátis usa ads Ezoic a menos que pague Pro. Porta CAPTCHA que financia rede de ads é uma escolha. BetterAntispam não põe rede de ads na porta.
Os docs de início dizem que a config é um Dashboard web. Slash commands de setup “não funcionam”. O bot não é retroativo: quem já está no servidor não é registrado. Vendor de verify com login web, grafo global e caixa Metabase aposentada com chaves de produção. O caminho de 4 de outubro foi higiene falha: host descomissionado, analytics público, credenciais de admin cloud nesse host, token do bot legível dum container.
Panley escreveu depois do incidente que eles foram pegos com dados que não deveriam ter. Opinião sobre GDPR. O número de processo CNIL no relatório não é.
Mude para o BetterAntispam
Tire o Double Counter quando puder. Depois adicione o BetterAntispam (Gerenciar servidor para convidar). Deixe Administrator. /setup (Administrator), canal de logs, depois /verification settings (Administrator). Não tem conta no site para configurar proteção. Membros rodam /verify. Staff pode /force verify ou /bypass (Gerenciar servidor).
Docs: documentação. Suporte: servidor Discord. Núcleo grátis. Shield na loja do aplicativo. Contrato de privacidade da porta web: privacidade Website Captcha.
Os mesmos trabalhos que o Double Counter vendia, sem Doogle
| Trabalho | BetterAntispam | Double Counter |
|---|---|---|
| Verificação web | Website Captcha em /verification settings: link único betterantispam.com, 15 minutos, Cloudflare Turnstile | Produto núcleo. Membros saem do Discord para um link web |
| Verify dentro do Discord | Botão (padrão), image CAPTCHA, matemática, palavra oculta | Não é o produto |
| VPN / proxy / Tor | Detecções grátis do Website Captcha (VPN, proxy, Tor, VPN oculta). Staff vê resumo, não o IP cru | Bloqueio VPN / proxy / Tor documentado |
| Contas alt | Mesmo device, mesmo IP, mesma rede, alt de um membro banido, nomes parecidos. Local, ou global para os seus bans | Produto núcleo mais busca Doogle paga de desconhecidos |
| Ads na página de verify | Não | Ezoic no grátis; Pro tira |
| Config | Slash commands | Dashboard. Comandos de setup não funcionam |
| Busca pública de pessoas | Não | Doogle |
VPN, proxy, Tor, VPN oculta e as checagens de alt acima são grátis no Website Captcha. Shield adiciona detecções extra de rede (datacenter / cloud, proxy residencial, mobile, iCloud Private Relay e outras) e auto-ban de alts. Correlações em HMAC, depois poda. Detecção de alt para o seu servidor, não um diretório à venda.
Guia longo de verify: melhor bot de verificação Discord.
O resto do bot que o Double Counter não é
Verificação é a porta. Não para enchente de joins nem admin comprometido. Por isso um stack completo se você está tirando um especialista.
| Trabalho | Comando | Permissão |
|---|---|---|
| Raids de join | /antiraid settings, /raidmode enable | Administrator |
| Floods, caps, duplicatas, imagens de golpe | /antispam settings | Administrator |
| Ads em chat e perfis | /adblock settings | Administrator |
| Staff comprometido | /antinuke settings | Administrator |
| Canais armadilha | /honeypot settings | Gerenciar servidor |
| Regras AutoMod de ping | /antiping settings | Administrator |
| Lock de canal | /lockdown | Administrator |
| Limpeza | /purge, /nuke, /unnuke | Administrator |
Auto-scale do antiraid: menos de 50 membros, 3 joins em 10 segundos merecem atenção e 5 são sinal forte. Padrão manual com auto-scale off: 5 em 10 segundos. /antinuke settings vem desligado. Ligue. Playbook de raid: como parar um raid no Discord. Guarda-chuva: melhor bot de segurança Discord. Feature: verificação.
Fique com a Wick se restaurar depois de um wipe é o motivo da aba. Fique com o Double Counter só se uma busca paga de pessoas entre servidores for o produto que você quer. Eu não.
O que fazer nesta semana
- Confira seu endereço no Have I Been Pwned. Miss é “talvez não publicado”, não “seguro”.
- Não clique em login, pagamento ou “re-verifique” em mail ou DM deste incidente. Abra o Discord você.
- Se o Double Counter ainda tem Administrator, tire. Audit log de 4 de outubro por convites postados como o bot.
- Convide o BetterAntispam.
/setup,/verification settings, depois/antispam settings,/antiraid settings,/antinuke settings. - Para apagar a cópia deles:
/privacynum servidor que ainda tenha Double Counter, e gdpr@doublecounter.gg. Isso não desfaz arquivo já publicado.
FAQ
O e-mail “Security incident affecting your Double Counter data” é real?
Sim se bater com Tellter SAS / Double Counter, apontar para o relatório de outubro de 2026 e não pedir login nem pagamento. Aviso real. Follow-ups falsos vão usar o mesmo assunto.
O Double Counter vazou minha senha?
Eles dizem que senhas e tokens OAuth nunca foram guardados. O vazamento é identidade e rastreio: e-mail, ID Discord, username, IP, user agent, contas ligadas.
Por que isso chega semanas depois?
Avisos GDPR saem em lotes. Have I Been Pwned listou a brecha em 7 de outubro. Mail no fim de outubro combina com envio lento, não prova de fake.
Devo manter o Double Counter para alts?
Só se o Doogle era o produto que você queria. Para VPN / alt / CAPTCHA web nos seus membros, /verification settings cobre o trabalho sem busca global paga. Para spam e raids, Double Counter nunca foi o stack.
O BetterAntispam é imune a isso?
Não. Não vou afirmar isso. A diferença que defendo: não productizamos um motor de 40 milhões de IDs, não pomos ads na página de verify, e o Website Captcha mostra resumos à staff em vez de dump de IP.
Veredito final
O e-mail é a brecha alcançando as caixas. O Double Counter guardou o grafo, deixou um Metabase aposentado na internet, perdeu um token de bot e te escreveu sobre phishing. Se você os convidou por verificação, VPN e bloqueio de alts, o BetterAntispam faz isso em /verification settings e depois cobre o resto do servidor. Eu trocaria.
— Adam
Mais guias
- Vazamento Double Counter: o token leak
- BetterAntispam vs Double Counter
- Melhor bot de verificação Discord 2026
- Melhor bot de segurança Discord 2026
- Como parar um raid no Discord 2026
- Configurar AutoMod do Discord 2026
- Verificação do Discord
Fontes
- Targeted attack on Double Counter’s infrastructure – Double Counter
- Double Counter Data Breach – Have I Been Pwned
- Discord users’ data was exposed – The Verge
- Doogle docs – Double Counter
- Double Counter legal / privacy
- Isn’t this a privacy invasion? – r/discordapp
- Discord Alts Can Be Tracked Now – No Text To Speech
- Privacidade Website Captcha – BetterAntispam
- Documentação do BetterAntispam
- Loja do aplicativo BetterAntispam (Shield)