Fuite Double Counter : le jeton Discord volé

Le 4 octobre 2026, des attaquants ont volé le jeton Discord de Double Counter, posté des invitations de raid dans environ 50 gros serveurs, copié des millions de dossiers de vérification, et mis le bouton Vérifier hors ligne. Si vous avez besoin de barrières d'arrivée qui restent dans Discord, commencez par BetterAntispam : lancez /setup puis /verification settings (Administrator). Website Captcha, contrôles VPN et proxy, détection d'alts, honeypots et anti-nuke s'y règlent. Nous n'exploitons pas de produit de recherche d'alts payant sur ces données.
Mention éditoriale : Ce guide est publié par BetterAntispam. Nous recommandons BetterAntispam là où il offre le meilleur équilibre global pour la vérification et la protection, et nous nommons les cas où les outils natifs de Discord ou un autre bot peuvent mieux servir un serveur donné. Les chiffres de l'incident viennent du rapport de Double Counter. Les critiques sur la confidentialité sont attribuées à leur documentation, à Reddit, YouTube et X, pas à un jugement.
TL;DR : Le rapport d'incident de Double Counter dit qu'une machine OVH retirée, avec une install Metabase publique, a servi de porte d'entrée. L'attaquant a lu le jeton du bot dans un conteneur en cours d'exécution, a raid le serveur de support de Double Counter, a posté des invitations d'attaquant sous l'identité du bot, a copié environ 12 Go, et a passé 7 316 $ de paiements frauduleux sur un produit sœur. Les boutons de vérification ont échoué avec « The application didn’t respond in time ». La même société vend Doogle, une recherche d'alts payante alimentée par la vérification Double Counter. BetterAntispam vérifie dans Discord, stocke les corrélations Website Captcha sous forme de HMAC, et ne vend pas de graphe de membres.
Ce qui s'est passé le 4 octobre 2026
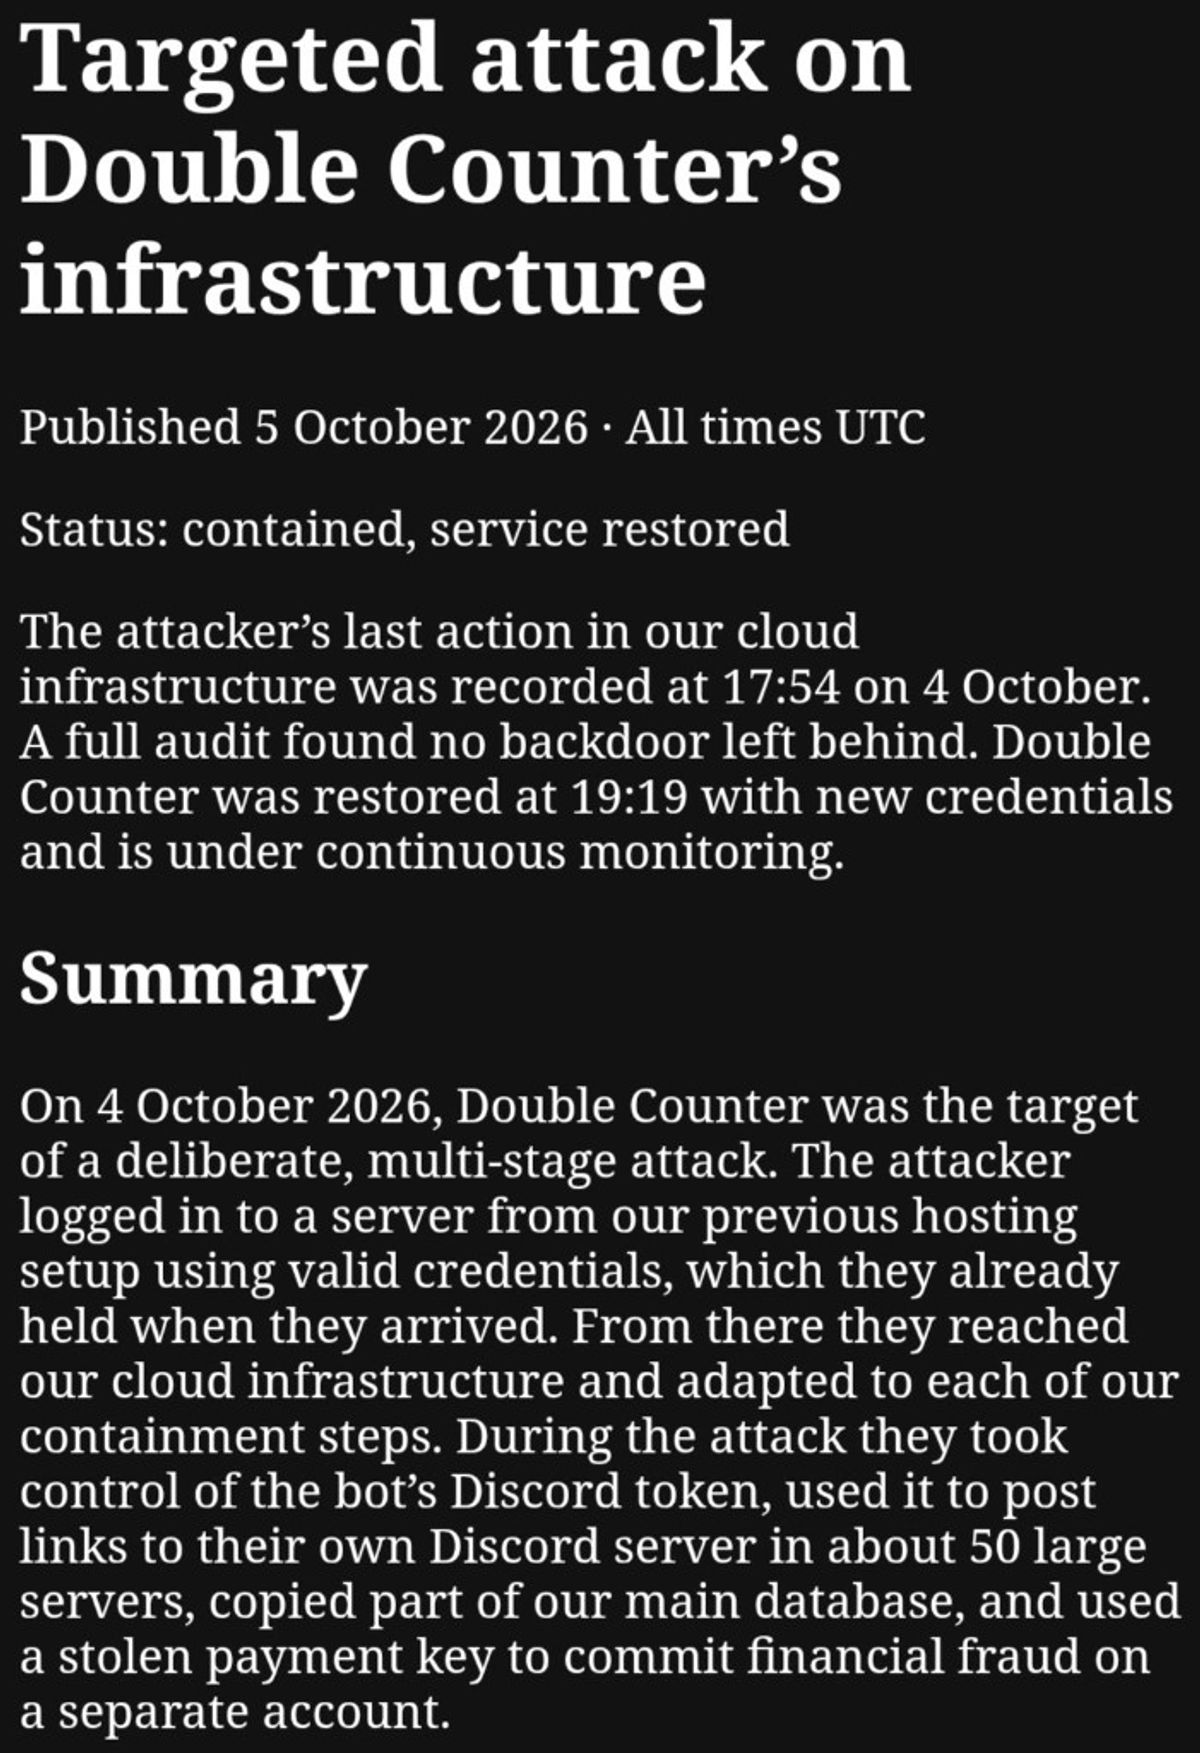
Tellter SAS, l'opérateur de Double Counter, a publié le rapport le 5 octobre 2026. Statut : contenu, service rétabli. Dernière action de l'attaquant dans leur cloud : 17:54 UTC le 4 octobre. Bot rétabli : 19:19 UTC avec de nouveaux identifiants.
Leurs propres chiffres :
| Fait | Ce qu'ils ont divulgué |
|---|---|
| Temps de l'attaquant dans le cloud | 5 h 51 min (12:03 → 17:54 UTC) |
| Copie de la base de données | Environ 12 Go (15:09 → 15:34) |
| Serveurs où le bot a posté des liens d'attaquant | Environ 50 gros serveurs |
| Paiements frauduleux | 7 316 $ sur un compte de paiement Atis distinct |
| Notification CNIL | 5 octobre 2026, réf. FR2610050000001 |
La note publique du CEO Nathan recoupe le schéma : ancien hébergement de production, une session Google Cloud, une courte fenêtre avec le jeton du bot, un export de base, un paiement sur la carte de l'entreprise, puis coupure d'accès et rotation des secrets. Le rapport détaillé est la source pour les horaires et les comptes.
Comment un serveur retiré est devenu le jeton du bot
Le rapport est inhabituellement précis. La porte d'entrée n'était pas un zero-day sur le bot en production. C'était un ancien serveur dédié OVH d'une précédente infra d'hébergement, plus en production, encore joignable, encore en train de faire tourner un outil d'analytique auto-hébergé (Metabase) sur l'internet public.
À partir du 3 octobre 04:37 UTC, l'attaquant a sondé cette machine depuis des adresses VPN qui tournaient. Il a testé des noms d'utilisateur (root, nathan, debian, analytics-sync, metabase). À 00:47 le 4 octobre, il a forgé une session administrateur sur Metabase, atteint l'hôte, et trouvé deux identifiants cloud encore valides : une clé de compte de service avec des droits administrateur, et une session en ligne de commande administrateur enregistrée.
C'est la faille d'hygiène. Un serveur mis hors production qui tient encore des clés de prod, c'est une classe d'incident connue. Les conditions développeur de Discord demandent aux propriétaires d'apps de traiter les jetons comme confidentiels, de chiffrer les identifiants, et d'appliquer des mesures de protection raisonnables sur le plan commercial. L'interface jeton de Discord masque un jeton de bot après le premier affichage, parce qu'un jeton fuité est le bot.
Une fois dans Google Cloud à 12:03, l'attaquant a ajouté une clé SSH, ouvert un shell dans un conteneur de bot en cours d'exécution à 12:26, et lu le jeton Discord. À partir de là, il était Double Counter, dans chaque serveur qui avait invité le bot.
Leur propre serveur de support a été raid
Un bot de sécurité est censé rendre ça ennuyeux. Sur leur serveur de support, le jeton volé a donné à l'attaquant Administrator à 13:24, une quinzaine de rôles à 13:26, et un débannissement après que le staff a banni le compte. Plus tard, deux webhooks ont posté des invitations d'attaquant dans ce même serveur.
C'est un raid du Discord du fournisseur, avec le bot du fournisseur. La Protection anti-raid 101 de Discord, Suspendre les invitations, les Actions de sécurité, et une hiérarchie de rôles serrée existent pour qu'un seul jeton volé ne puisse pas remonter l'arbre des permissions. /antinuke settings (Administrator) et /scan existent sur BetterAntispam pour la même raison : surveillez le journal d'audit quand un bot ou un compte staff commence à accorder Administrator.
C'était évitable avec des opérations ordinaires : éteindre les hôtes inutilisés, ne pas laisser de l'analytique admin sur l'internet public, ne pas laisser de clés admin cloud sur ces hôtes, garder le jeton du bot dans un coffre à secrets (ils l'y ont déplacé après le vol), et surveiller les attributions de permissions en temps réel (ils ont allumé ce moniteur à 14:57, deux heures après la lecture du jeton).
Je ne vais pas prétendre que BetterAntispam est impénétrable. Aucun bot ne l'est. La leçon est plus petite, et plus sèche : si vous stockez des millions d'IP de membres, puis laissez une machine retirée branchée sur la production, vous faites tourner un produit de vérification sur de l'infra d'occasion.
La vérification est morte, et les gros serveurs sont restés dans le noir

Quand vous volez un jeton de bot Discord, Discord voit un bot valide. Les membres voient le bouton vert Verify habituel. L'interaction échoue ensuite. La capture ci-dessus est un salon de vérification public : Double Counter a posté « Click the green button below to verify », le membre a cliqué, et Discord a renvoyé The application didn’t respond in time. Le chat est verrouillé. Le staff ne peut même pas dire aux membres quoi faire dans ce salon.
La chronologie de Double Counter dit que le bot est passé hors ligne quand ils ont invalidé le jeton à 13:39. Les vérifications ont repris vers 14:49, se sont arrêtées à nouveau à 15:04 quand l'attaquant a changé le mot de passe de la base, ont repris à 15:28, puis tout le produit a été coupé vers 16:08 jusqu'à 19:19. Ce sont des heures de barrières mortes sur un bot qui, selon des fiches d'annuaires tiers, siège dans l'ordre de 650 000 serveurs Discord.
Je ne peux pas honnêtement compter combien de personnes ont échoué /verify cet après-midi-là. Je peux dire ceci : si un bot de vérification est la seule porte vers des centaines de milliers de serveurs, une panne de plusieurs heures, c'est une pagaille de masse. Les nouveaux membres restent non vérifiés. Les raiders déjà entrés restent. Le staff qui faisait confiance à un CAPTCHA tiers n'a d'autre repli que les niveaux de vérification natifs et Suspendre les invitations.
À partir de 13:30, le même jeton volé a posté l'invitation Discord de l'attaquant, en tant que Double Counter, dans environ 50 gros serveurs. Le rapport nomme « Steal a brainrot » comme le plus grand qu'ils ont confirmé. Ces messages avaient l'air du bot de vérification de confiance qui parlait. Pratiquement tous ont été supprimés plus tard. Si vous avez encore une invitation du 4 octobre venant de Double Counter dans la fenêtre 12:00–16:30 UTC, supprimez-la et consultez votre journal d'audit, comme ils l'ont demandé.
Ce qui a été copié
C'est pour ça qu'une fuite sur un bot de vérification est plus grave qu'une fuite sur un bot de niveaux. Le tableau de Double Counter :
| Données | Enregistrements | Statut dans le rapport |
|---|---|---|
| Adresses IP liées à l'ID Discord et au nom d'utilisateur (alts et utilisateurs vérifiés) | ≈ 27 millions | Partiellement copié |
| Hashs de user-agent utilisés pour la détection d'alts | ≈ 44 millions | Copié |
| E-mails (admins serveur, tableau de bord, Doogle, annonceurs/API) | ≈ 1,3 million | Copié |
| Journaux de détection VPN | ≈ 15 millions | Non copié |
| Empreintes comportementales | ≈ 25 millions | Non copié (stocké ailleurs) |
| Stockage froid des données utilisateur et IP | ≈ 58 millions | Non concerné |
Ils traitent la table IP des utilisateurs vérifiés comme exposée en entier, parce que la copie a été interrompue vers 20 % et qu'ils ne peuvent pas dire quelles lignes sont parties. Les mots de passe Discord n'étaient jamais dans cette base. Les numéros de carte restent chez le prestataire de paiement. Deux paiements clients Atis (3 $ et 15 $) ont été remboursés. Les utilisateurs Doogle, les annonceurs et les clients API sont prévenus d'attendre du phishing, parce que leurs e-mails ont été copiés.
Un bot de vérification qui garde des dizaines de millions de lignes IP-vers-ID-Discord est une cible de haute valeur. La fuite a rendu ça concret. Elle n'a pas créé l'argument confidentialité. Cet argument était déjà public.
Doogle : données de vérification, recherche payante
Doogle est le moteur de recherche d'alts payant de Double Counter. Vous collez un ID utilisateur Discord. Il liste les autres comptes que la même personne ferait soi-disant tourner, notés certain, medium ou possible. La propre documentation de Double Counter dit que Doogle est alimenté par le même pipeline que la vérification, sur plus de 500 000 serveurs et 40 millions d'IDs utilisateur uniques. La personne recherchée n'est jamais notifiée.
C'est le produit. Un membre clique sur Verify pour entrer sur un serveur Roblox ou boosts. Le bot stocke IP, user-agent, et des signaux d'association. Un abonné Doogle paie ensuite 6,99 $ à 29,99 $ par mois pour interroger ce graphe. La politique de confidentialité de Double Counter dit qu'ils « do not sell or share your stored personal data » et « do not sell or share your IP address with third parties ». La même politique décrit Doogle comme un abonnement qui renvoie des comptes Discord associés, dérivés des « existing verification and detection processes ».
Je vais être précis. Je n'ai pas vu de reçu qui dit « nous avons vendu votre fichier IP ». J'ai vu un produit de recherche payant dont l'entrée est la vérification Double Counter et dont la sortie, ce sont les comptes d'autres personnes, vendu à quiconque paie, sans notifier la personne recherchée. Les modérateurs qui veulent de la détection d'alts dans leur serveur ne sont pas tout le client. N'importe qui avec un forfait Doogle peut chercher un ID.
Leur page de vérification utilise aussi Ezoic pour de la pub ciblée par centres d'intérêt. Cette politique liste l'adresse IP, le type d'appareil, l'OS, la langue et le navigateur comme données pouvant être collectées dans des cookies quand des pubs sont servies. Un clic Verify qui finance des partenaires pub, c'est un autre genre de partage tiers que Doogle, et c'est dans leur texte juridique.
Reddit parlait déjà d'atteinte à la vie privée
Le fil r/discordapp « isn’t this a privacy invasion? » a un an, 2k upvotes, et reste le résultat de recherche sur lequel les gens atterrissent. Les commentaires sont mixtes, ce qui est honnête.
Sur le fingerprinting, un commentateur de ce fil a écrit que Double Counter « requires you to verify yourself in a browser, which means that they have your browser fingerprint linked with your Discord account ». Un autre l'a dit plus court : ça « verifies users to find alts by aggressively fingerprinting them ».
Sur les faux positifs de foyer, un compte supprimé a demandé si l'outil montrerait les comptes Discord de quiconque vit avec vous. Une réponse dans le même fil a dit « potentially ». C'est le problème coloc et famille : une IP de maison, beaucoup d'IDs Discord, une recherche payante qui les traite comme des alts.
Sur la pression juridique, u/altforweirdshit04 a écrit : « Yes , there is currently a GDPR complaint and class action lawsuit in the works against the company that makes it. » C'est un commentaire Reddit, pas un numéro de rôle que je peux vérifier. Traitez-le comme une croyance communautaire, pas comme une affaire déposée. Ce qui est au dossier, c'est le dépôt CNIL de Double Counter après cette fuite (FR2610050000001) et leur texte Right to Erasure, qui conserve encore des « pseudonymized account-association linkages » jusqu'à 24 mois pour la prévention de la fraude.
r/privacy a titré « This Popular Discord Bot Is a Privacy Nightmare ». Un autre post r/discordapp a traité Doogle de raccourci de doxxing, parce qu'un compte « chill » et un compte pro sur la même connexion deviennent un seul graphe. Un fil plus tardif demande encore s'il faut le retirer.
Je suis d'accord avec les gens qui disent que les propriétaires de serveur ont besoin d'un signal d'alts. Je ne suis pas d'accord pour que la réponse soit une recherche mondiale, payante, silencieuse, de quiconque a un jour cliqué sur Verify. Un opt-out /privacy qui ne marche que sur un serveur où le bot est installé, et que vous devez répéter sur chaque compte lié, est une mauvaise réponse à « je n'ai jamais invité cette société ».
YouTube et X ne l'ont pas manqué
No Text To Speech (environ 1,74 million d'abonnés) a couvert le graphe dans Discord Alts Can Be Tracked Now.... La vidéo parcourt l'opt-out Doogle, montre qu'opter out sur un compte ne suffit pas, et argumente que les membres de la famille sur la même IP sont hors de votre contrôle. C'est le même problème de lien de foyer que Reddit a soulevé. NTTS signale aussi les conditions développeur de Discord autour de la publicité et de l'information des utilisateurs. Je cite une vidéo publique, je ne prétends pas avoir audité leur code.
Sur X, Panley (@panley01) a écrit après cet incident :
The Discord Bot, Double Counter, suffered a data breach & near complete takeover last week. They were not complying with GDPR, and got caught with data they shouldn't have. I wonder if Discord will take this illegal behaviour seriously, hard to feel bad for the developers here.
Panley énonce une opinion sur le RGPD. Les avocats de Double Counter ne seront pas d'accord. La moitié factuelle, elle, n'est pas en litige : ils ont eu une quasi-prise de contrôle, ils ont copié une base qu'ils auraient dû protéger, et ils ont prévenu la CNIL.
Ce que je ferais tourner à la place
Discord natif d'abord. Activez AutoMod, un vrai niveau de vérification, et la Protection anti-raid. Cette pile ne construit pas un moteur de recherche de 40 millions d'IDs.
Ensuite, invitez BetterAntispam si vous voulez un bot. /setup (Administrator) choisit un salon de logs. /verification settings (Administrator) est la barrière : bouton (défaut), CAPTCHA image, calcul, ou mot caché. Les membres lancent /verify. Le staff peut /force verify ou /bypass. Website Captcha, depuis la même commande, envoie le membre vers un lien unique betterantispam.com, Cloudflare Turnstile, et des contrôles VPN / proxy / Tor / datacenter / alts. Notre page confidentialité Website Captcha dit que le staff voit un résumé (« VPN detected », « linked to a banned account »), pas l'IP brute ni les empreintes. Dans le bot, ces corrélations sont stockées en HMAC, clés avec WEB_VERIFY_HMAC_KEY, pas comme un dump d'IP. La conservation se mesure en jours et en mois, puis c'est purgé. Nous ne vendons pas ce graphe. Nous n'offrons pas de Doogle. Nous ne mettons pas de régie pub sur la page de vérification.
C'est la différence de confidentialité que je défendrai. Une détection d'alts qui reste dans votre serveur, pour vos bans, est un outil de modération. Une détection d'alts que n'importe qui peut acheter et lancer contre un utilisateur qui n'a jamais rejoint son serveur, c'est un annuaire.
Le reste de la pile de protection, c'est le même bot, toujours configuré dans Discord :
| Tâche | Commande | Permission |
|---|---|---|
| Raids d'arrivées | /antiraid settings, /raidmode enable | Administrator |
| Floods de chat | /antispam settings | Administrator |
| Staff / bot compromis | /antinuke settings | Administrator |
| Salons piège | /honeypot settings | Manage Server |
| Overwrites dangereux | /scan | Administrator |
BetterAntispam est sur Discord depuis 2020. Nous n'avons pas eu de vol de jeton public ni d'export de base de ce type. Je ne prétendrai pas que nous sommes inattaquables. Je prétendrai que nous ne productisons pas de graphes de membres pour des tiers, et que nous ne laissons pas la vérification pendre à un seul jeton cloud avec une boîte Metabase retirée derrière.
Si l'anti-nuke contre un staff hostile est tout le travail, l'intro de Wick reste la lecture spécialiste. Si vous n'avez besoin que de rôles-réactions, gardez Carl-bot. Si vous payez déjà MEE6 Premium, gardez-le pour l'XP. Ne gardez pas un bot de vérification dont la panne verrouille tout votre onboarding et dont le produit parallèle est une recherche de personnes payante.
Pour la séquence raid minute par minute, utilisez le playbook anti-raid. Pour des barrières sans courtier d'empreintes mondial, voir le filtrage des membres.
FAQ
Double Counter a-t-il été piraté ?
Oui. Leur rapport du 4 octobre 2026 dit qu'un attaquant a utilisé une vulnérabilité sur un serveur OVH retiré, atteint Google Cloud, volé le jeton Discord du bot, copié environ 12 Go, et lancé une fraude sur les paiements d'un compte sœur. Ils disent que l'incident est contenu et que le service a été rétabli à 19:19 UTC.
Pourquoi la vérification Double Counter a-t-elle cessé de fonctionner ?
Le bot est passé hors ligne quand le jeton a été réinitialisé, puis à nouveau quand l'attaquant a verrouillé la base, puis à nouveau quand Double Counter a coupé le produit pour couper les accès restants. Pendant ces fenêtres, les boutons Verify ont renvoyé le « The application didn’t respond in time » de Discord. Quiconque était sur un serveur qui utilisait Double Counter comme seule barrière ne pouvait pas finir l'onboarding.
Ont-ils lancé un raid sur d'autres serveurs ?
Le jeton volé a posté l'invitation de l'attaquant dans environ 50 gros serveurs, en apparaissant comme Double Counter. L'attaquant a aussi reçu Administrator sur le propre serveur de support de Double Counter. C'est à la fois un incident sur des serveurs clients et un raid du serveur du fournisseur.
Double Counter vend-il les données des utilisateurs ?
Leur politique de confidentialité dit qu'ils ne vendent pas les données personnelles stockées ni les adresses IP. Ils vendent des abonnements Doogle qui renvoient des associations de comptes alts construites à partir de la vérification Double Counter, et leur page de vérification utilise des partenaires pub Ezoic. Reddit, NTTS et Panley traitent ça comme une monétisation des données de vérification. Je traite Doogle comme une recherche de personnes payante sur un graphe de vérification, ce qui est le problème de confidentialité même si la politique évite le mot « sale ».
Y a-t-il une plainte RGPD ou une action collective ?
Double Counter dit avoir notifié la CNIL le 5 octobre 2026 (FR2610050000001). Un commentaire Reddit affirmait qu'une plainte RGPD et une action collective étaient « in the works » un an plus tôt. Je n'ai pas vérifié de façon indépendante le dépôt d'une action collective. Les membres dans l'UE peuvent toujours utiliser /privacy et porter plainte auprès d'une autorité de contrôle.
BetterAntispam est-il une alternative à Double Counter ?
Pour la vérification, les raids, les nukes et les honeypots, oui. Lancez /verification settings (Administrator). Nous n'exploitons pas de site public de recherche d'alts. Nous tournons depuis 2020 sans fuite publique de ce type. Nous ne pouvons toujours pas promettre que chaque attaque est stoppée.
Quel bot de vérification choisir ?
- Choisissez BetterAntispam quand vous voulez la vérification, les contrôles VPN/proxy/alts, les honeypots, l'anti-raid et l'anti-nuke dans Discord, sans annuaire payant des comptes d'autres personnes.
- Choisissez les outils natifs de Discord quand un niveau de vérification, AutoMod et Suspendre les invitations suffisent, et que vous ne voulez pas du tout de bot de vérification tiers.
- Choisissez Wick quand l'anti-nuke contre un staff hostile pèse plus que l'onboarding.
- Gardez Dyno, Carl-bot ou MEE6 s'ils tiennent déjà les rôles, les tickets ou l'XP, et ajoutez un bot de protection plutôt qu'un courtier d'empreintes mondial.
Si vous faites encore tourner Double Counter, terminez leur flux /privacy sur chaque compte qui s'est un jour vérifié, faites tourner tout secret staff que vous avez réutilisé, et ne traitez pas « contained » comme « les lignes copiées ont disparu ». Des données copiées restent copiées.
L'incident d'octobre 2026 de Double Counter, c'est un vol de jeton, une panne de vérification, un raid du serveur du fournisseur, et une copie de base d'un produit qui vendait déjà des recherches sur le même graphe. C'est cette combinaison qui fait que je ne remettrais pas un serveur public en croissance dessus.
Final Verdict
Lisez leur rapport d'incident. Activez AutoMod de Discord et un niveau de vérification dès aujourd'hui. Si vous voulez un bot qui vérifie les membres, surveille les raids et les nukes, et ne vend pas une recherche de personnes par-dessus, invitez BetterAntispam et lancez /setup, puis /verification settings.
— Adam
Plus de guides
- Comment arrêter un raid Discord (playbook 2026)
- Meilleurs bots de modération Discord 2026
- Propriétaires de serveur : verrouillez la hiérarchie des rôles et imposez la 2FA
- Liste noire de mots Discord : AutoMod, puis un bot
- Conserver 45 jours de journaux d'audit Discord
- Filtrage des membres Discord
- Confidentialité Website Captcha
- How to Protect Your Server from Raids 101 – Discord
- AutoMod FAQ – Discord
Sources
- Targeted attack on Double Counter’s infrastructure
- Doogle docs
- Doogle alt detection
- Double Counter privacy policy
- Discord Developer Terms of Service
- Why can’t I copy my bot’s token? – Discord
- How to Protect Your Server from Raids 101 – Discord
- Pause Invites FAQ – Discord
- Activity Alerts and Security Actions – Discord
- Verification Levels – Discord
- AutoMod FAQ – Discord
- Server Audit Log – Discord
- isn’t this a privacy invasion? – r/discordapp
- This Popular Discord Bot Is a Privacy Nightmare – r/privacy
- Double counter is invading users' privacy – r/discordapp
- Is double counter bad? – r/discordapp
- Discord Alts Can Be Tracked Now... – No Text To Speech
- Panley on X
- Is Double Counter Safe? – Peakbot
- Notify a data breach – CNIL
- Metabase installation docs
- BetterAntispam Website Captcha privacy