Propriétaires de serveur : verrouillez la hiérarchie des rôles et imposez la 2FA contre les nukes Discord
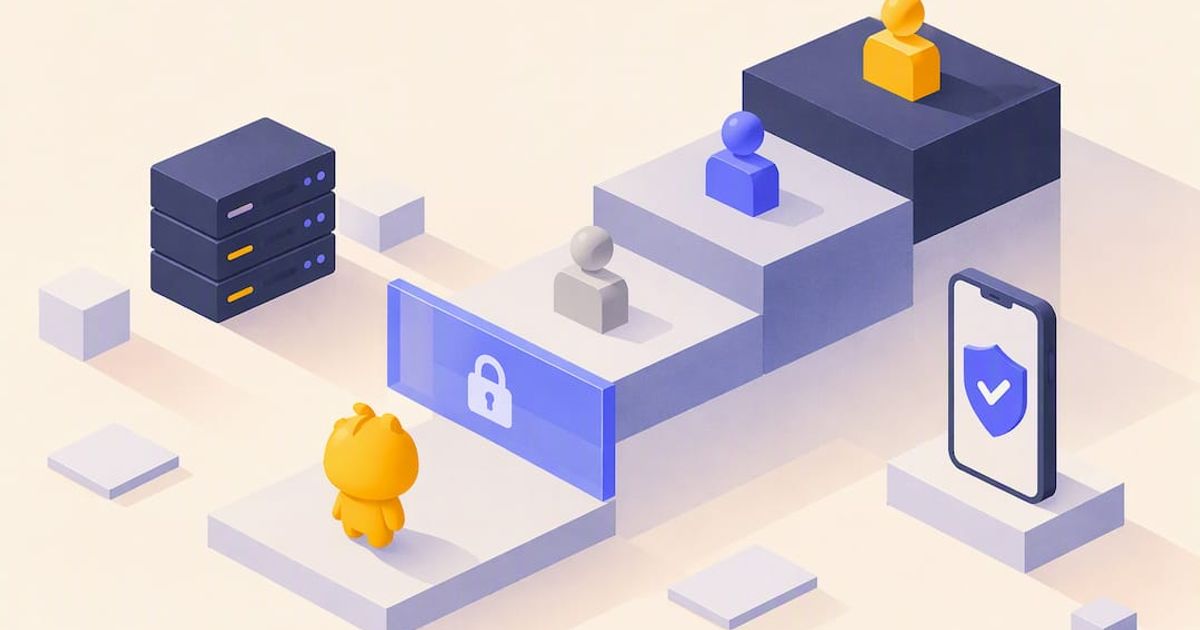
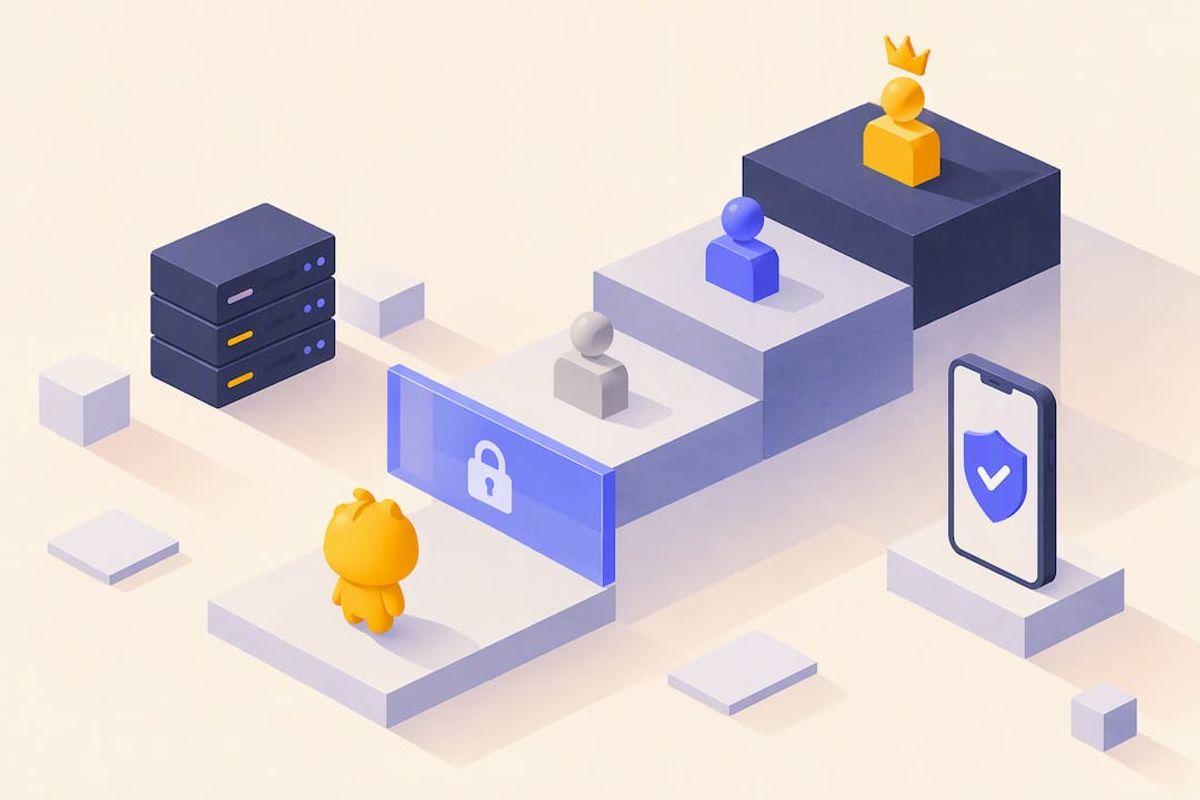
Un nuke de serveur est une attaque rapide et délibérée : suppression massive de salons, retrait de rôles, abus de permissions ou bannissement groupé, en général menée en moins d'une minute par un compte staff compromis ou un initié malveillant. Pour en stopper un, quatre gestes suffisent dès aujourd'hui : ramenez le nombre de comptes Administrator au strict minimum, imposez la 2FA à tous les comptes du staff, montez votre niveau de vérification, et ajoutez un bot anti-nuke dédié. Si une attaque démarre vraiment, votre travail bascule vers le verrouillage et la collecte de preuves, que la section réponse à incident plus bas décrit en détail.
TL;DR: - Limiter le rôle Administrator aux comptes de confiance réduit le risque de compromission totale du serveur pendant une attaque. - Imposer l'authentification à deux facteurs à tous les comptes du staff rend plus difficile l'exploitation de mots de passe volés. - Déployer un bot anti-nuke dédié, qui surveille les changements de permissions et déclenche un verrouillage automatique, offre une défense en temps réel contre les actions destructrices de masse. - Monter le niveau de vérification empêche les bots de raid automatisés de rejoindre instantanément, et donne aux serveurs davantage de temps pour détecter et répondre. - Relire régulièrement le journal d'audit et mener un audit admin mensuel aide à repérer les failles avant qu'une attaque ne survienne.
Table des matières
- À quoi ressemblent vraiment les attaques anti-nuke sur Discord
- Les réglages Discord qui stoppent un nuke avant qu'il ne commence
- Défenses par bot : quoi activer et pourquoi
- Hygiène des permissions et que faire pendant une attaque
- Pourquoi des défenses en couches battent n'importe quel outil isolé
- Ajouter une couche automatisée avec Better Antispam
- Sources
- Questions fréquentes
À quoi ressemblent vraiment les attaques anti-nuke sur Discord
Les attaquants improvisent rarement. Ils suivent un script : supprimer tous les salons en quelques secondes, retirer ou renommer les rôles, bannir en masse la liste des membres, puis détourner l'URL personnalisée pour rediriger le lien d'invitation de votre communauté vers un endroit hostile. Certains sautent la destruction et envoient plutôt des MP d'arnaque à chaque membre avant que quiconque ne s'en aperçoive.
La plupart de ces attaques remontent à l'un de ces quatre points d'entrée :
- Un compte staff ou modérateur compromis, souvent via un identifiant hameçonné ou un mot de passe réutilisé
- Un initié malveillant, quelqu'un à qui vous aviez confié un rôle et qui se retourne contre le serveur
- Un bot de raid automatisé qui exploite une faille de permissions ou un webhook mal sécurisé
- Un jeton de bot fuité, qui donne à l'attaquant le même accès que le bot
L'exposition juridique ici n'est pas théorique. Une action destructrice non autorisée contre un serveur peut être qualifiée de dommages intentionnels à un « ordinateur protégé » au titre du Computer Fraud and Abuse Act, une loi fédérale américaine qui prévoit des peines de plusieurs années dès la première infraction, et bien plus lourdes en cas de récidive ou de circonstances aggravantes. Cela mérite d'être su avant de décider si un incident vaut un signalement.
Les réglages Discord qui stoppent un nuke avant qu'il ne commence
Les contrôles propres à Discord font plus de travail que la plupart des admins ne le croient, et aucun ne coûte quoi que ce soit. Parcourez-les dans cet ordre :
- Imposez la 2FA à chaque rôle du staff. Allez dans Paramètres du serveur, puis Actions de sécurité, et exigez l'authentification à deux facteurs pour les actions de modération. Un mot de passe volé ne suffira plus à toucher votre serveur.
- Montez votre niveau de vérification sur Élevé. Les propres conseils de Discord indiquent que le niveau Élevé impose un âge de compte minimum et une durée d'appartenance, souvent citée autour de 10 minutes, ce qui freine les bots de raid automatisés qui tentent de rejoindre et d'agir à l'instant.
- Auditez qui détient Administrator. Chaque admin de trop est un compte de plus qu'un attaquant peut compromettre pour tout déverrouiller. La plupart des communautés n'ont besoin que de quelques administrateurs, pas d'un grand nombre.
- Corrigez votre hiérarchie des rôles. Les rôles plus haut dans la liste peuvent agir sur les rôles en dessous, jamais l'inverse. Le rôle de votre bot de modération doit se situer au-dessus de chaque rôle du staff qu'il pourrait avoir à restreindre.
- Consultez votre journal d'audit chaque semaine. Les changements de permissions, les modifications de rôles et les actions groupées y apparaissent tous. Restreignez quelles intégrations et applications tierces peuvent toucher votre serveur, et révoquez tout ce que vous ne reconnaissez pas.
- Faites un test à blanc. Créez un salon de test jetable, puis simulez un changement de permission sur un rôle de test de bas niveau pour confirmer que votre journal d'audit l'attrape vraiment, avant de vous y fier pendant un incident réel.
Conseil de pro : Planifiez un audit admin de 15 minutes le même jour chaque mois. Les attaques réussissent le plus souvent contre les serveurs où plus personne ne se souvient qui a quel accès.
Défenses par bot : quoi activer et pourquoi
Les réglages natifs de Discord ralentissent un attaquant. Un bot anti-nuke dédié est ce qui l'arrête vraiment en cours d'action, parce qu'il peut détecter et inverser un comportement destructeur en temps réel, ce qu'aucun modérateur manuel ne peut faire assez vite.
Les fonctions qui comptent le plus :
- La surveillance des changements de permissions, qui signale ou annule automatiquement les modifications non autorisées de rôles et de permissions dès qu'elles se produisent
- Les limites de fréquence d'actions, qui plafonnent combien de salons, de rôles ou de bannissements un compte peut toucher par minute, et déclenchent un verrouillage si ce seuil est dépassé
- La détection d'arrivées en masse et de raid, qui signale un pic soudain de nouveaux comptes rejoignant en l'espace de quelques secondes
- Le verrouillage automatique, qui peut geler les permissions de @everyone et suspendre les invitations dès qu'un seuil est franchi
- Les outils de restauration de salons et de rôles, qui reconstruisent ce qui a été supprimé à partir d'un instantané récent
- Les portes de vérification, via CAPTCHA, confirmation par bouton, contrôles de maths ou énigmes de mots, pour filtrer les bots avant qu'ils ne puissent agir
Réglez d'abord les limites de fréquence de façon prudente. Un point de départ courant consiste à signaler tout compte qui supprime ou crée plus de quelques salons dans une courte fenêtre, puis à resserrer ou desserrer selon l'activité normale de votre serveur. Testez les alertes webhook dans un salon staff privé avant d'en avoir vraiment besoin, pour savoir que les modérateurs voient bien la notification dès qu'elle part.
Les serveurs qui utilisent des bots antispam automatisés rapportent souvent une chute nette des incidents de spam une fois la détection automatique et le nettoyage de salon actifs, puisque le bot retire le travail manuel d'attraper et de bannir chaque vague à la main.
Conseil de pro : Testez votre commande de verrouillage à une heure creuse, pas pendant votre événement le plus chargé. Vous voulez savoir comment elle se comporte avant vos membres.
Une limite s'applique à tous les bots anti-nuke du marché : il ne peut pas agir contre un compte dont le rôle est égal ou supérieur au sien. Si votre bot se situe sous le Propriétaire ou sous un Administrator malveillant dans la liste des rôles, il est impuissant à les arrêter. La place dans la hiérarchie n'est pas un détail de configuration ; c'est toute la défense.
Hygiène des permissions et que faire pendant une attaque
Une bonne hygiène empêche la plupart des incidents avant qu'ils ne commencent. Réservez la permission Administrator aux comptes à qui vous confieriez littéralement les clés du serveur, et poussez tout le reste, la gestion des bannissements, la création de salons, l'attribution de rôles, vers des rôles plus étroits, conçus pour un usage précis.
Si une attaque est déjà en cours, enchaînez vite :
- Verrouillez immédiatement les permissions de @everyone pour empêcher les dégâts de se propager.
- Révoquez ou suspendez tout rôle qui semble compromis, en commençant par celui que l'attaquant utilise.
- Déclenchez la commande de verrouillage de votre bot pour geler les invitations et les actions de masse à l'échelle du serveur.
- Désactivez les intégrations tierces et les webhooks jusqu'à avoir confirmé lequel était le point d'entrée.
Une fois l'hémorragie stoppée, passez à la collecte de preuves :
- Activez le Mode développeur pour copier directement les ID utilisateur et serveur.
- Capturez ou exportez le journal d'audit avant qu'il ne soit purgé.
- Notez les horodatages exacts de chaque salon supprimé, utilisateur banni et changement de permission.
Vient ensuite le rétablissement : restaurez salons et rôles depuis une sauvegarde ou les outils de nettoyage de votre bot, faites tourner chaque jeton de bot et chaque URL de webhook touchés pendant l'incident, et revérifiez votre hiérarchie des rôles pour que votre bot de modération se situe au-dessus des rôles du staff à l'avenir. Si les dégâts étaient graves ou que l'intention criminelle est claire, l'équipe Confiance et sécurité de Discord propose un processus pour travailler avec les forces de l'ordre, y compris les Emergency Disclosure Requests pour les cas graves. Cette étape compte plus que la plupart des admins ne le pensent, car des incidents documentés renforcent à la fois les demandes de retrait et tout suivi juridique.
Pourquoi des défenses en couches battent n'importe quel outil isolé
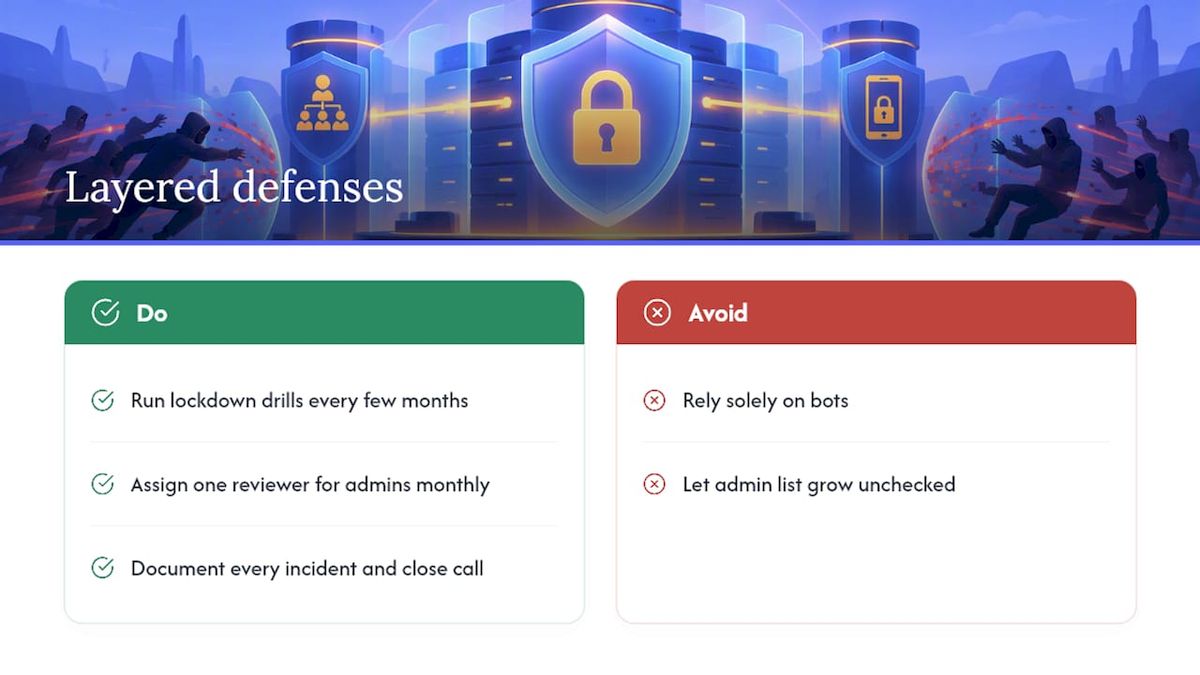
Les bots stoppent beaucoup de dégâts, mais ils ne peuvent pas réparer un compte Propriétaire compromis, ni un modérateur qui a décidé de se retourner contre la communauté qu'il a aidé à construire. La sécurité des comptes humains et une hiérarchie des rôles propre restent votre première ligne de défense, pas votre bot.
Organisez un exercice de verrouillage tous les quelques mois, comme vous testeriez une alarme incendie. Désignez une personne pour relire les détenteurs d'Administrator selon un calendrier fixe, mensuel est raisonnable pour la plupart des serveurs, afin que la liste ne gonfle jamais en silence. Notez ce qui s'est passé après chaque vrai incident, même un petit. Les serveurs qui documentent leurs frôlements corrigent la vraie faille ; ceux qui ne le font pas tendent à se faire frapper de la même façon deux fois.
— Adam
Ajouter une couche automatisée avec Better Antispam
La modération manuelle attrape les problèmes une fois qu'ils se sont déjà produits. Les bots anti-nuke dédiés sont conçus pour attraper les incidents pendant qu'ils se produisent ; la surveillance des changements de permissions peut signaler des modifications de rôles non autorisées avant qu'elles ne se propagent, le verrouillage automatique peut geler les permissions de @everyone quand les seuils sont franchis, et les outils de nettoyage de salon aident à reconstruire vite une fois la menace immédiate contenue.
Les contrôles manuels suffisent pour de petits serveurs très fermés, où vous connaissez personnellement chaque Administrator. Une fois que votre liste de staff dépasse une poignée de personnes, ou que vous organisez des événements avec des pics de membres imprévisibles, une couche bot ferme des écarts qu'un modérateur humain ne peut tout simplement pas surveiller vingt-quatre heures sur vingt-quatre. Certains bots antispam ajoutent la détection de vagues de spam, le filtrage des arnaques et du NSFW, et des portes de vérification flexibles, CAPTCHA, bouton, maths ou énigme de mots, en plus des fonctions anti-nuke.
Installez-le d'abord sur un salon de test ou à faible trafic, enchaînez un test de verrouillage, et confirmez que les alertes atteignent votre équipe de modération comme vous l'attendez. Vous pouvez relire les détails d'installation et commencer directement sur la page produit Better Antispam.
Sources
- 18 U.S.C. § 1030 — Fraude et activités connexes impliquant des ordinateurs (CFAA)
- Niveaux de vérification — Support Discord
- Travailler avec les forces de l'ordre — Sécurité Discord
Questions fréquentes
Qu'est-ce que l'anti-nuke sur Discord ?
L'anti-nuke désigne les réglages, bots et procédures qui détectent et stoppent les actions destructrices de masse, comme la suppression de salons, les bannissements de masse ou le détournement de rôles, avant qu'ils ne ravagent un serveur. Il combine les contrôles natifs de Discord (2FA, niveaux de vérification, hiérarchie des rôles) avec des bots dédiés comme Better Antispam, qui surveillent les changements de permissions et verrouillent une activité suspecte en temps réel.
Nuker un serveur Discord est-il illégal ?
Oui, dans de nombreux cas. La destruction non autorisée d'un serveur peut être qualifiée de dommages intentionnels à un ordinateur protégé au titre du Computer Fraud and Abuse Act, avec des peines qui s'alourdissent en cas de récidive ou de circonstances aggravantes.
Comment empêcher les nukes sur Discord ?
Limitez le rôle Administrator à une poignée de comptes de confiance, imposez la 2FA à tout le staff, et montez votre niveau de vérification pour ralentir les bots automatisés. Superposez un bot anti-nuke qui surveille les changements de permissions et peut verrouiller automatiquement le serveur s'il détecte des suppressions ou des bannissements de masse.
Quel est le meilleur bot anti-nuke Discord ?
Aucun bot ne fonctionne bien sans une hiérarchie des rôles correcte, puisqu'un bot ne peut pas agir contre un compte aux permissions égales ou supérieures. Certains bots couvrent les fonctions anti-nuke essentielles, comme la surveillance des permissions, le verrouillage automatique et le nettoyage de salon, aux côtés de la détection de spam et d'arnaques, ce qui en fait une option complète pour de nombreuses communautés.
Que faire tout de suite après une attaque de nuke ?
Verrouillez les permissions de @everyone, révoquez le rôle compromis, et déclenchez la commande de verrouillage de votre bot pour stopper les dégâts. Puis activez le Mode développeur pour collecter les ID utilisateur, sauvegardez votre journal d'audit, et restaurez les salons depuis une sauvegarde avant de faire tourner tout jeton exposé.