Incident de sécurité sur vos données Double Counter
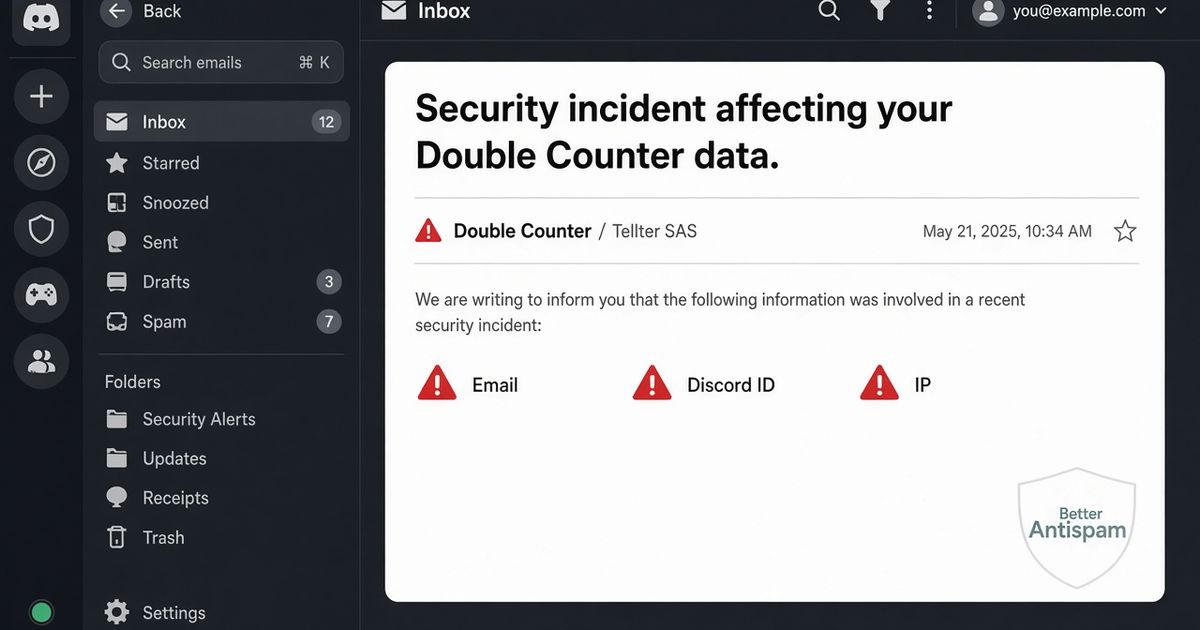
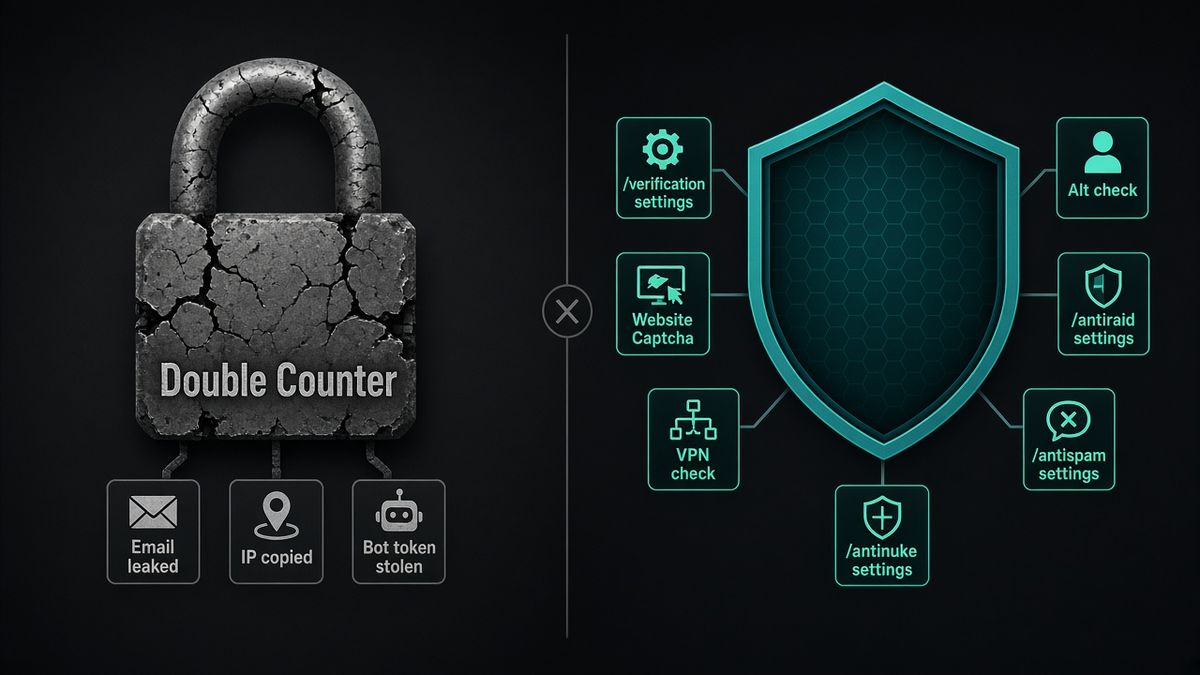
Oui, l’e-mail titré Security incident affecting your Double Counter data est réel. Tellter SAS, la société française derrière Double Counter, prévient les gens dont les lignes étaient dans une base qu’un attaquant a copiée le 4 octobre 2026. La porte d’entrée : une install Metabase publique sur un serveur retiré. Si ce bot est encore votre seule porte, retirez-le et mettez BetterAntispam : /setup, puis /verification settings (Administrator). Website Captcha, détections VPN / proxy / Tor et alts sont dans ce panneau. Antispam, antiraid et antinuke, même bot. Je le maintiens. Nous ne vendons pas un people-search sur des clics verify. Aucun bot n’est inhackable.
Mention éditoriale : Ce guide est publié par BetterAntispam. Nous recommandons BetterAntispam si vous voulez vérification plus chat, raid et nuke en slash commands. Les faits viennent du rapport Double Counter (mis à jour le 21 octobre 2026), de l’e-mail, de Have I Been Pwned et du Verge. La critique vie privée est attribuée à leurs docs, Reddit et YouTube, pas à un verdict.
TL;DR : Qui cherche security incident affecting your Double Counter data, incident sécurité double counter et l’e-mail double counter est-il réel a reçu un avis RGPD. E-mail, ID Discord, pseudo, IP, user agent et comptes liés peuvent être dans la copie. Ils disent n’avoir jamais stocké mots de passe ni tokens OAuth. L’e-mail adoucit le reste : token du bot volé, invites attaquant dans ~50 gros serveurs, ~12 Go copiés, charges frauduleuses sur un produit frère. Have I Been Pwned a indexé des e-mails publiés. Détail minute par minute : fuite Double Counter. Switch : /verification settings. Comparaison : BetterAntispam vs Double Counter.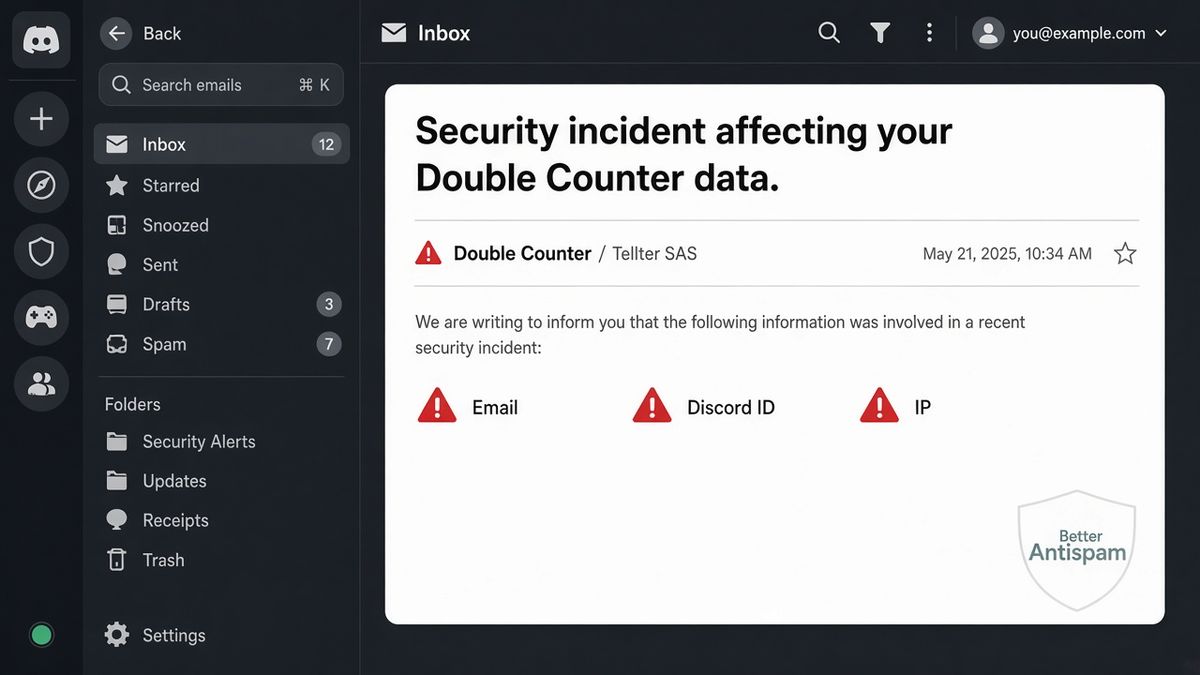
Ce que cet e-mail dit vraiment
Le message vient de Double Counter / Tellter SAS, 9 rue des Colonnes, 75002 Paris. CNIL notifiée le 5 octobre. Plainte pénale. Rapport : doublecounter.gg/blog/security-incident-october-2026.
Ce qui s’est passé, selon eux : le 4 octobre 2026 un attaquant a utilisé une faille d’un outil d’analytics tiers (Metabase) et copié une partie de la base. Une partie des données volées a ensuite été publiée.
Ce qu’ils disent avoir été touché, au plus : e-mail, ID et pseudo Discord, IP et infos dérivées, user agent, comptes liés via la vérif. Ils ne savent pas si votre ligne était dans les fichiers publiés. Ils disent n’avoir jamais collecté tokens OAuth, tokens de compte ni mots de passe.
Ce qu’ils vous demandent : attendez du phishing qui utilise votre e-mail ou vos infos Discord. Ils ne demanderont jamais mot de passe, token Discord ou paiement par e-mail ou MP. Supprimez avec /privacy, ou écrivez à gdpr@doublecounter.gg.
Croyez l’alerte phishing. Ne prenez pas l’e-mail pour tout l’incident. Leur propre rapport est pire, et public.
L’e-mail est la version polie
La notif est une lettre personne concernée. Le rapport est le journal d’ops. Lisez les deux.
| L’e-mail insiste sur | Leur rapport dit aussi |
|---|---|
| Faille Metabase, copie de base, fichiers publiés | Boîte OVH retirée, encore sur internet public, encore avec des clés admin cloud |
| Votre e-mail peut être dans le dump | Environ 12 Go copiés ; ils traitent la table IP des vérifiés comme exposée car la copie a été interrompue |
| Le risque principal est le phishing | Token du bot Discord volé. L’attaquant était Double Counter sur chaque serveur invité |
| Accès coupé, secrets rotés | Invites attaquant dans ~50 gros serveurs. Administrator sur leur propre serveur support |
| Pas mentionné | Charges frauduleuses sur un compte paiement frère Atis (rapport : ~7 331 $ facturés, presque tout remboursé le jour même) |
| Pas mentionné | Les boutons Verify sont morts des heures avec « The application didn’t respond in time » |
Have I Been Pwned a ajouté Double Counter le 7 octobre 2026. Le corpus publié HIBP fait ~275 000 e-mails et pseudos uniques. Leur propre tableau est plus large : de l’ordre de 1,3 million d’e-mails copiés, ~27 millions de lignes IP–ID Discord en partie copiées, ~44 millions de hashes user-agent copiés. Copié ≠ publié. Publié ≠ disparu. « Contained » ne retire rien des sites de dumps.
Si vous avez utilisé Double Counter, Doogle, leur dashboard ou leur API, vérifiez HIBP. Puis partez du principe que le phishing utilisera votre vrai pseudo Discord.
Ce que ça veut dire pour vous
Un e-mail + un ID Discord + une IP suffisent à imiter le staff. « On a détecté un alt, revérifiez » avec une page clonée est la suite évidente. Les comptes liés sont pires : un alt « fun » et un alt boulot sur la même connexion étaient déjà le produit.
Conséquences qui restent après la rotation des secrets :
- Phishing. Le risque qu’ils nomment. Traitez tout mail ou MP inattendu Double Counter, Discord ou « vérifiez maintenant » comme hostile.
- Le graphe reste un graphe. IPs et user agents servaient à lier des IDs Discord. Une fois copié, ce lien est réutilisable par qui a le fichier.
- Les faux positifs foyer deviennent une fuite. No Text To Speech a déjà montré colocataires et famille sur une IP comme des alts. Ce fichier est chez des attaquants, pas seulement des abonnés Doogle.
- Votre onboarding est mort l’après-midi du vol. Un bot verify seule porte ne peut pas tomber sans sortir les vrais membres. Les Verification Levels et Pause Invites natifs auraient dû être derrière. Beaucoup n’avaient rien derrière.
- Un token de bot volé est un raid. Le guide raid Discord existe parce qu’une app de confiance qui poste des invites brûle une communauté en minutes.
Je ne ferais pas tourner un bot qui a besoin de 27 millions d’IPs pour son métier, puis laisse la boîte analytics de l’ancien host en ligne.
Ce n’était pas une surprise si vous regardiez leurs données
Je n’invente pas une histoire secrète. Leur produit publié est le problème vie privée. La fuite a rendu le coût visible.
Doogle est une recherche payante de comptes Discord associés, alimentée par le même pipeline que la vérif, sur plus de 500 000 serveurs selon leur texte. La personne cherchée n’est pas prévenue. r/discordapp a parlé d’invasion de vie privée un an avant octobre. Leur page légale dit ne pas vendre données perso ni IPs, et décrit aussi Doogle comme un abonnement qui renvoie des comptes associés. Je traite Doogle comme un people-search sur un graphe verify. /privacy à répéter sur chaque compte lié, seulement dans un serveur où le bot est, est une mauvaise réponse à « je n’ai jamais invité cette société ».
La page verify gratuite utilise des pubs Ezoic sauf Pro. Une porte CAPTCHA qui finance un réseau pub est un choix. BetterAntispam ne met pas de réseau pub sur la porte.
Leurs docs de démarrage disent que la config est un Dashboard web. Les slash commands de setup « ne fonctionnent pas ». Le bot n’est pas rétroactif : les gens déjà sur le serveur ne sont pas enregistrés. Un vendeur verify avec login web, graphe global, et une boîte Metabase retirée qui avait encore des clés prod. Le chemin du 4 octobre : hygiène ratée. Host décommissionné, analytics public, credentials admin cloud sur ce host, token bot lisible depuis un container.
Panley a écrit après l’incident qu’ils s’étaient fait prendre avec des données qu’ils n’auraient pas dû avoir. Opinion RGPD. Le numéro de dossier CNIL de leur rapport n’en est pas une.
Passez à BetterAntispam
Virez Double Counter quand vous pouvez. Puis ajoutez BetterAntispam (Gérer le serveur pour inviter). Laissez Administrator. /setup (Administrator), salon de logs, puis /verification settings (Administrator). Pas de compte web pour configurer la protection. Les membres lancent /verify. Le staff peut /force verify ou /bypass (Gérer le serveur).
Docs : documentation. Support : serveur Discord. Cœur gratuit. Shield dans le store. Contrat vie privée de la porte web : privacy Website Captcha.
Les mêmes jobs que Double Counter, sans Doogle
| Job | BetterAntispam | Double Counter |
|---|---|---|
| Vérif web | Website Captcha dans /verification settings : lien unique betterantispam.com, 15 min, Cloudflare Turnstile | Produit cœur. Les membres quittent Discord pour un lien web |
| Verify dans Discord | Bouton (défaut), image CAPTCHA, maths, mot caché | Pas le produit |
| VPN / proxy / Tor | Détections Website Captcha gratuites (VPN, proxy, Tor, VPN caché). Le staff voit un résumé, pas l’IP brute | Blocage VPN / proxy / Tor documenté |
| Comptes alt | Même device, même IP, même réseau, alt d’un membre banni, pseudos proches. Local, ou global pour vos bans | Produit cœur plus recherche Doogle payante d’inconnus |
| Pubs sur la page verify | Non | Ezoic en gratuit ; Pro les enlève |
| Config | Slash commands | Dashboard. Les commandes setup ne marchent pas |
| People-search public | Non | Doogle |
VPN, proxy, Tor, VPN caché et les checks alt ci-dessus sont gratuits sur Website Captcha. Shield ajoute des détections réseau extra (datacenter / cloud, proxy résidentiel, mobile, iCloud Private Relay, etc.) et l’auto-ban d’alts. Corrélations stockées en HMAC, puis purgées. C’est de l’alt detection pour votre serveur, pas un annuaire à acheter.
Guide verify : meilleur bot de vérification Discord.
Le reste du bot que Double Counter n’est pas
La vérif est la porte. Elle n’arrête pas une vague de joins ni un admin compromis. D’où un stack complet si vous sortez un spécialiste.
| Job | Commande | Permission |
|---|---|---|
| Raids de joins | /antiraid settings, /raidmode enable | Administrator |
| Floods, caps, doublons, images d’arnaque | /antispam settings | Administrator |
| Pubs chat et profils | /adblock settings | Administrator |
| Staff compromis | /antinuke settings | Administrator |
| Salons piège | /honeypot settings | Gérer le serveur |
| Règles AutoMod ping | /antiping settings | Administrator |
| Lock salon | /lockdown | Administrator |
| Nettoyage | /purge, /nuke, /unnuke | Administrator |
Auto-scale antiraid : moins de 50 membres, 3 joins en 10 s à surveiller, 5 signal fort. Défaut manuel auto-scale off : 5 en 10 s. /antinuke settings démarre off. Allumez-le. Playbook raid : comment arrêter un raid Discord. Parapluie : meilleur bot sécurité Discord. Feature : vérification.
Gardez Wick si restaurer après un wipe est la raison de l’onglet. Gardez Double Counter seulement si un people-search payant inter-serveurs est le produit voulu. Pas moi.
À faire cette semaine
- Vérifiez votre adresse sur Have I Been Pwned. Un miss = « peut-être pas publié », pas « safe ».
- Ne cliquez pas login, paiement ou « re-verify » dans un mail ou MP sur cet incident. Ouvrez Discord vous-même.
- Si Double Counter a encore Administrator, sortez-le. Audit log du 4 octobre pour les invites postées en tant que bot.
- Invitez BetterAntispam.
/setup,/verification settings, puis/antispam settings,/antiraid settings,/antinuke settings. - Pour une suppression chez eux :
/privacydans un serveur qui a encore Double Counter, et gdpr@doublecounter.gg. Ça ne dés-spreade pas un fichier déjà publié.
FAQ
L’e-mail « Security incident affecting your Double Counter data » est-il réel ?
Oui s’il colle à Tellter SAS / Double Counter, pointe vers leur rapport octobre 2026, et ne demande pas de login ni de paiement. Vrai avis. Les faux suivis réutiliseront le même objet.
Double Counter a-t-il fuité mon mot de passe ?
Ils disent n’avoir jamais stocké mots de passe ni tokens OAuth. La fuite, c’est identité et tracking : e-mail, ID Discord, pseudo, IP, user agent, comptes liés.
Pourquoi je reçois ça des semaines plus tard ?
Les avis RGPD partent par lots. Have I Been Pwned a listé la fuite le 7 octobre. Un mail fin octobre colle à un envoi lent, pas à une preuve de fake.
Je garde Double Counter pour les alts ?
Seulement si Doogle était le produit voulu. Pour VPN / alt / CAPTCHA web sur vos membres, /verification settings fait le job sans recherche globale payante. Pour spam et raids, Double Counter n’a jamais été le stack.
BetterAntispam est-il immunisé ?
Non. Je ne le prétendrai pas. La différence que je défends : on ne productise pas un moteur de 40 millions d’IDs, pas de pubs sur la page verify, et Website Captcha montre des résumés au staff plutôt qu’un dump d’IP.
Verdict final
L’e-mail, c’est la fuite qui rattrape les boîtes. Double Counter a stocké le graphe, laissé un Metabase retiré en ligne, perdu un token de bot, et vous a écrit pour du phishing. Si vous les aviez invités pour vérif, VPN et blocage d’alts, BetterAntispam fait ça dans /verification settings puis couvre le reste du serveur. Je switcherais.
— Adam
Plus de guides
- Fuite Double Counter : le token leak
- BetterAntispam vs Double Counter
- Meilleur bot de vérification Discord 2026
- Meilleur bot de sécurité Discord 2026
- Comment arrêter un raid Discord 2026
- Configurer AutoMod Discord 2026
- Vérification Discord
Sources
- Targeted attack on Double Counter’s infrastructure – Double Counter
- Double Counter Data Breach – Have I Been Pwned
- Discord users’ data was exposed – The Verge
- Doogle docs – Double Counter
- Double Counter legal / privacy
- Isn’t this a privacy invasion? – r/discordapp
- Discord Alts Can Be Tracked Now – No Text To Speech
- Privacy Website Captcha – BetterAntispam
- Documentation BetterAntispam
- Store de l’application BetterAntispam (Shield)