Filtración Double Counter: el token robado

El 4 de octubre de 2026, unos atacantes robaron el token del bot de Discord de Double Counter, publicaron invitaciones de raid en unos 50 servidores grandes, copiaron millones de registros de verificación y dejaron el botón de Verify fuera de servicio. Si necesitas puertas de miembros que se queden en Discord, empieza por BetterAntispam: ejecuta /setup y luego /verification settings (Administrator). El Website Captcha, las comprobaciones de VPN y proxy, la detección de alts, los honeypots y el anti-nuke viven ahí. No operamos un producto de búsqueda de alts de pago sobre esos datos.
Aviso editorial: Esta guía la publica BetterAntispam. Recomendamos BetterAntispam cuando es el encaje más sólido para verificación y protección, y nombramos los casos en los que las herramientas nativas de Discord u otro bot pueden servir mejor a un servidor concreto. Las cifras del incidente salen del propio informe de Double Counter. La crítica de privacidad se atribuye a su documentación, a Reddit, a YouTube y a X, no a un veredicto judicial.
TL;DR: El informe del incidente de Double Counter dice que la entrada fue un servidor OVH retirado con una instalación pública de Metabase. El atacante leyó el token del bot en un contenedor en ejecución, hizo raid al propio servidor de soporte de Double Counter, publicó invitaciones del atacante como el bot, copió unos 12 GB y cargó 7.316 $ fraudulentos en un producto hermano. Los botones de verificación fallaron con «The application didn’t respond in time». La misma empresa vende Doogle, una consulta de pago de cuentas alt construida a partir de la verificación de Double Counter. BetterAntispam verifica en Discord, guarda las correlaciones de Website Captcha como HMACs y no vende grafos de miembros.
Qué ocurrió el 4 de octubre de 2026
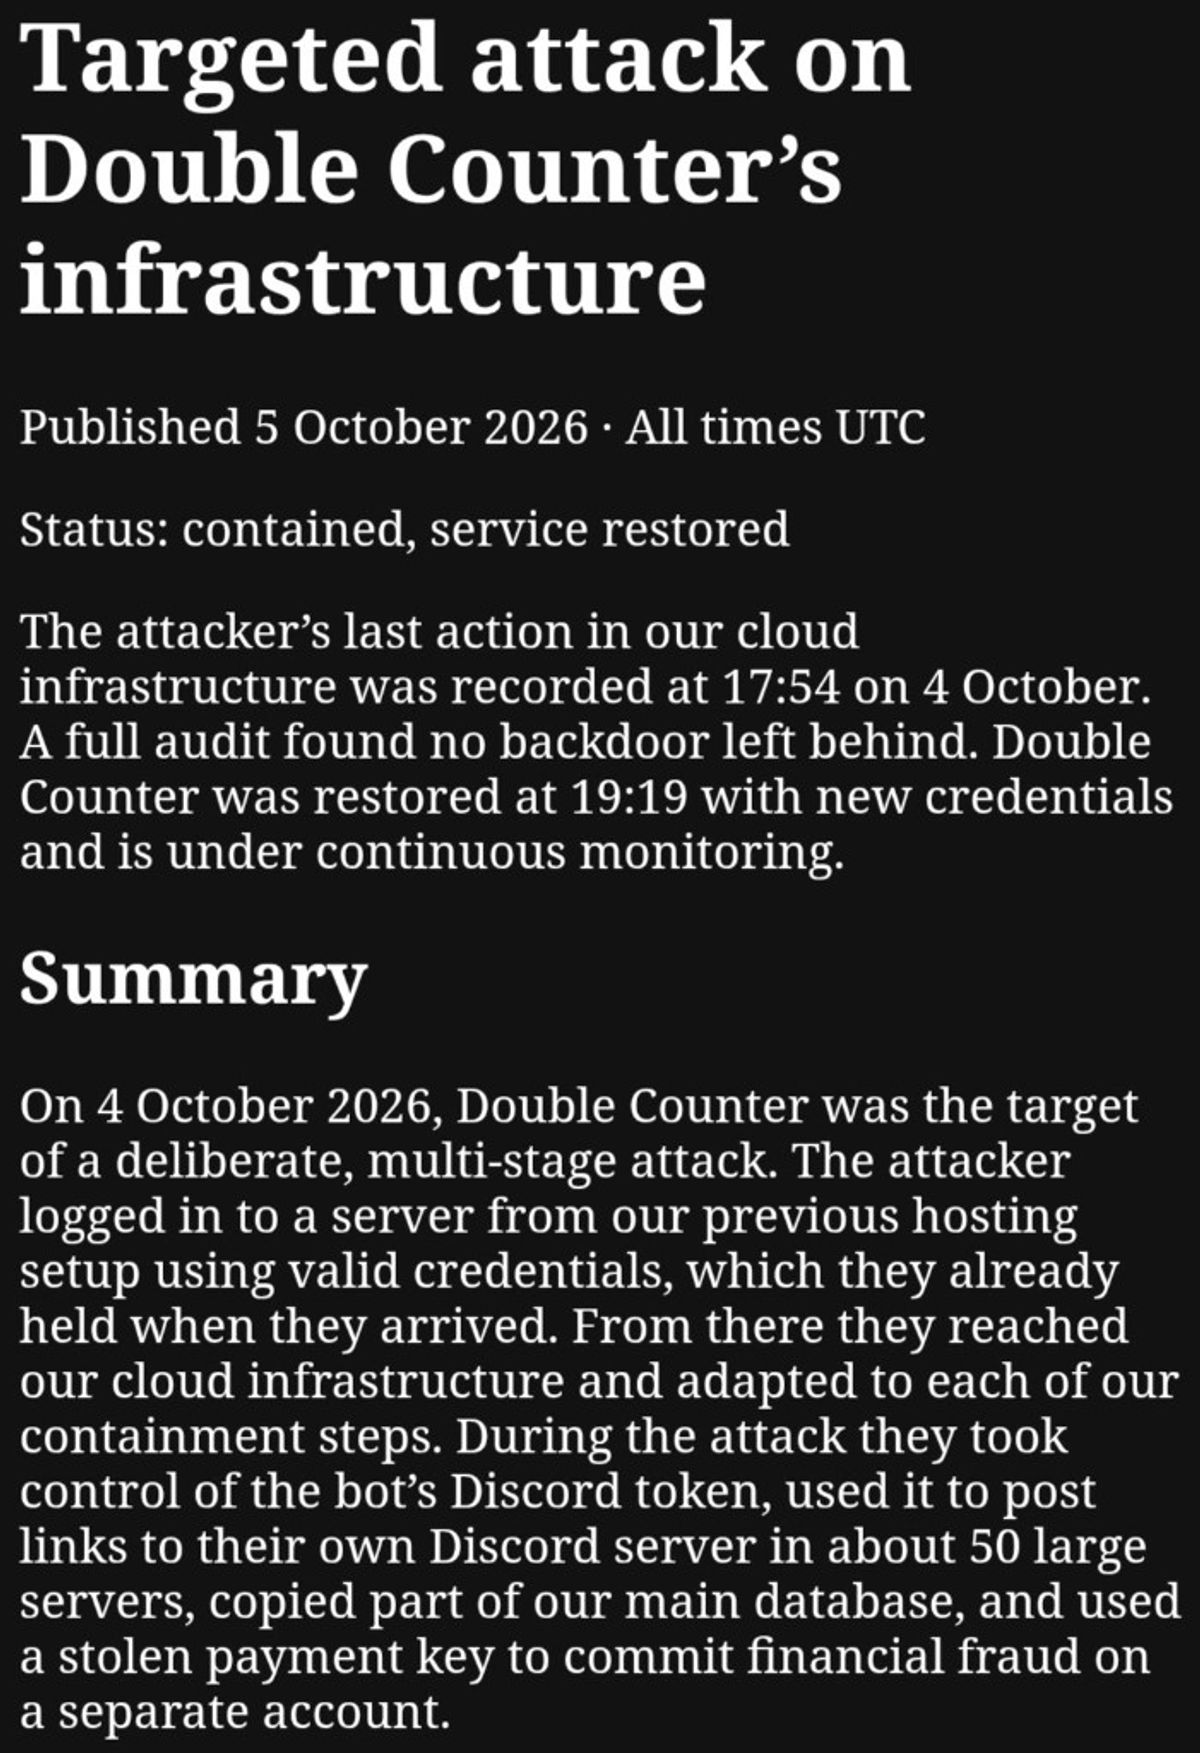
Tellter SAS, operadora de Double Counter, publicó el informe el 5 de octubre de 2026. Estado: contenido; servicio restablecido. Última acción del atacante en su nube: 17:54 UTC del 4 de octubre. Bot restablecido: 19:19 UTC con credenciales nuevas.
Sus propias cifras:
| Hecho | Lo que revelaron |
|---|---|
| Tiempo del atacante en la nube | 5 h 51 min (12:03 → 17:54 UTC) |
| Copia de la base de datos | Unos 12 GB (15:09 → 15:34) |
| Servidores donde el bot publicó enlaces del atacante | Unos 50 servidores grandes |
| Cargos fraudulentos | 7.316 $ en una cuenta de pagos aparte de Atis |
| Notificación a la CNIL | 5 de octubre de 2026, ref. FR2610050000001 |
La nota pública del CEO Nathan encaja con el esquema: hosting de producción antiguo, una sesión de Google Cloud, una ventana corta con el token del bot, una exportación de la base de datos, un cargo a la tarjeta de la empresa, luego corte de acceso y rotación de secretos. El informe detallado es la fuente de las horas y los recuentos.
Cómo un servidor retirado se convirtió en el token del bot
El informe es inusualmente concreto. La entrada no fue un zero-day en el bot en vivo. Fue un servidor dedicado OVH antiguo de un hosting previo, ya fuera de producción, todavía alcanzable, todavía con una herramienta de analítica autoalojada (Metabase) en internet público.
Desde el 3 de octubre a las 04:37 UTC el atacante sondeó esa máquina desde direcciones VPN rotativas. Recorrió nombres de usuario (root, nathan, debian, analytics-sync, metabase). A las 00:47 del 4 de octubre falsificó una sesión de administrador en Metabase, llegó al host y encontró dos credenciales de nube vivas: una clave de cuenta de servicio con derechos de administrador, y una sesión de línea de comandos de administrador guardada.
Ese es el fallo de higiene. Un servidor desmantelado que sigue guardando claves de producción es una clase conocida de incidente. Los términos para desarrolladores de Discord dicen a los dueños de apps que traten los tokens como confidenciales, cifren las credenciales y usen salvaguardas comercialmente razonables. La propia interfaz de token de Discord oculta el token de un bot tras la primera vista porque un token filtrado es el bot.
Una vez dentro de Google Cloud a las 12:03, el atacante añadió una clave SSH, abrió un shell en un contenedor del bot en ejecución a las 12:26 y leyó el token de Discord. A partir de ahí era Double Counter, en cada servidor que había invitado al bot.
Su propio servidor de soporte fue objeto de un raid
Un bot de seguridad se supone que hace esto aburrido. En su servidor de soporte el token robado concedió al atacante Administrator a las 13:24, unos quince roles a las 13:26, y un unban después de que el staff banease la cuenta. Más tarde, dos webhooks publicaron invitaciones del atacante en ese mismo servidor.
Eso es un raid al propio Discord del proveedor, usando el propio bot del proveedor. El Raid Protection 101 de Discord, Pause Invites, Security Actions y una jerarquía de roles estricta existen para que un solo token robado no recorra el árbol de permisos. /antinuke settings (Administrator) y /scan existen en BetterAntispam por la misma razón: vigilar el registro de auditoría cuando un bot o una cuenta del staff empieza a conceder Administrator.
Esto se podía evitar con operaciones ordinarias: apagar hosts que ya no se usan, no dejar analítica de administrador en internet público, no dejar claves de administrador de la nube en esos hosts, guardar el token del bot en un almacén de secretos (lo movieron ahí después del robo) y monitorizar las concesiones de permisos en tiempo real (encendieron ese monitor a las 14:57, dos horas después de que se leyera el token).
No voy a fingir que BetterAntispam es inhackeable. Ningún bot lo es. La lección es más pequeña y más cruda: si almacenas millones de IPs de miembros y luego dejas una máquina retirada enganchada a producción, estás operando un producto de verificación sobre infraestructura sobrante.
La verificación se cayó y los servidores grandes se quedaron a oscuras

Cuando robas el token de un bot de Discord, Discord ve un bot válido. Los miembros ven el botón verde Verify de siempre. La interacción entonces falla. La captura de arriba es un canal de verificación de cara al público: Double Counter publicó «Click the green button below to verify», el miembro pulsó, y Discord devolvió The application didn’t respond in time. El chat está cerrado. El staff ni siquiera puede decirles a los miembros qué hacer en ese canal.
La cronología de Double Counter dice que el bot se cayó cuando invalidaron el token a las 13:39. Las verificaciones se reanudaron hacia las 14:49, se detuvieron otra vez a las 15:04 cuando el atacante cambió la contraseña de la base de datos, se reanudaron a las 15:28, y luego todo el producto se apagó hacia las 16:08 hasta las 19:19. Son horas de puertas muertas en un bot que, según textos de directorios de terceros, está en el orden de 650.000 servidores de Discord.
No puedo contar con honestidad cuánta gente falló /verify esa tarde. Sí puedo decir esto: si un bot de Verify es la única puerta de cientos de miles de servidores, un apagón de horas es confusión masiva. Los miembros nuevos se quedan sin verificar. Los raiders que ya entraron se quedan dentro. El staff que confiaba en un CAPTCHA de terceros no tiene más recambio que los niveles de verificación nativos y Pause Invites.
Desde las 13:30 el mismo token robado publicó la invitación de Discord del atacante, como Double Counter, en unos 50 servidores grandes. El informe nombra «Steal a brainrot» como el más grande que confirmaron. Esos mensajes parecían el bot de Verify de confianza hablando. Casi todos se borraron después. Si todavía tienes una invitación del 4 de octubre de Double Counter en la ventana 12:00–16:30 UTC, bórrala y revisa tu registro de auditoría, como pidieron ellos.
Qué se copió
Por esto una filtración de un bot de Verify es peor que la de un bot de niveles. La propia tabla de Double Counter:
| Datos | Registros | Estado en el informe |
|---|---|---|
| Direcciones IP ligadas a Discord ID y nombre de usuario (alts y usuarios verificados) | ≈ 27 millones | Copiados en parte |
| Hashes de user-agent usados para detección de alts | ≈ 44 millones | Copiados |
| Correos (admins de servidor, dashboard, Doogle, anunciantes/API) | ≈ 1,3 millones | Copiados |
| Logs de detección de VPN | ≈ 15 millones | No copiados |
| Huellas de comportamiento | ≈ 25 millones | No copiados (almacenados en otro sitio) |
| Almacenamiento en frío de datos de usuario e IPs | ≈ 58 millones | No afectados |
Tratan la tabla completa de IPs de usuarios verificados como expuesta porque la copia se interrumpió hacia el 20 % y no pueden decir qué filas salieron. Las contraseñas de Discord nunca estuvieron en esa base de datos. Los números de tarjeta están en el proveedor de pagos. Dos cargos de clientes de Atis (3 $ y 15 $) se reembolsaron. A los usuarios de Doogle, a los anunciantes y a los clientes de la API se les dice que esperen phishing porque se copiaron sus correos.
Un bot de verificación que guarda decenas de millones de filas IP-a-Discord-ID es un objetivo de alto valor. La filtración lo hizo concreto. No creó el argumento de privacidad. Ese argumento ya era público.
Doogle: datos de verificación, búsqueda de pago
Doogle es la búsqueda de cuentas alt de pago de Double Counter. Pegas un Discord user ID. Lista otras cuentas que la misma persona supone que opera, clasificadas como certain, medium o possible. La propia documentación de Double Counter dice que Doogle se alimenta del mismo pipeline que la verificación, en más de 500.000 servidores y 40 millones de user IDs únicos. A la persona que buscas nunca se le avisa.
Ese es el producto. Un miembro pulsa Verify para entrar a un servidor de Roblox o de boosts. El bot guarda IP, user-agent y señales de asociación. Un suscriptor de Doogle paga después de 6,99 $ a 29,99 $ al mes para buscar ese grafo. La política de privacidad de Double Counter dice que «do not sell or share your stored personal data» y «do not sell or share your IP address with third parties». La misma política describe Doogle como una suscripción que devuelve cuentas de Discord asociadas derivadas de «existing verification and detection processes».
Voy a ser preciso. No he visto un recibo que diga «vendimos tu archivo de IPs». He visto un producto de búsqueda de pago cuya entrada es la verificación de Double Counter y cuya salida son las cuentas de otras personas, vendido a quien pague, sin avisar a la persona buscada. Los moderadores que quieren detección de alts dentro de su servidor no son todo el cliente. Cualquiera con un plan de Doogle puede consultar un ID.
Su página de verificación también usa Ezoic para anuncios basados en intereses. Esa política lista dirección IP, tipo de dispositivo, SO, idioma y navegador como datos que pueden recogerse en cookies cuando se sirven anuncios. Un clic de Verify que financia a socios publicitarios es otro tipo de cesión a terceros que Doogle, y está en su texto legal.
Reddit ya lo llamó una invasión de la privacidad
El hilo de r/discordapp «isn’t this a privacy invasion?» tiene un año, 2k upvotes, y sigue siendo el resultado de búsqueda en el que aterriza la gente. Los comentarios son mixtos, y eso es honesto.
Sobre fingerprinting, un comentarista de ese hilo escribió que Double Counter «requires you to verify yourself in a browser, which means that they have your browser fingerprint linked with your Discord account». Otro lo dijo más corto: «verifies users to find alts by aggressively fingerprinting them».
Sobre falsos positivos en un hogar, una cuenta borrada preguntó si la herramienta mostraría las cuentas de Discord de cualquiera con quien vivas. Una respuesta en el mismo hilo contestó «potentially». Ese es el problema del compañero de piso y de la familia: una IP de casa, muchos Discord IDs, una búsqueda de pago que los trata como alts.
Sobre presión legal, u/altforweirdshit04 escribió: «Yes , there is currently a GDPR complaint and class action lawsuit in the works against the company that makes it». Eso es un comentario de Reddit, no un número de autos que yo pueda verificar. Trátalo como una creencia de la comunidad, no como un caso presentado. Lo que sí consta es la propia notificación de Double Counter a la CNIL tras esta filtración (FR2610050000001) y su texto de Right to Erasure, que sigue conservando «pseudonymized account-association linkages» hasta 24 meses para prevención de fraude.
r/privacy publicó «This Popular Discord Bot Is a Privacy Nightmare». Otro post de r/discordapp llamó a Doogle un atajo de doxxing porque una cuenta «chill» y una cuenta de trabajo en la misma conexión se vuelven un solo grafo. Un hilo posterior sigue preguntando si hay que quitarlo.
Estoy de acuerdo con quien dice que los dueños de servidor necesitan alguna señal de alts. No estoy de acuerdo en que la respuesta sea una búsqueda global, de pago y silenciosa de todo el que alguna vez pulsó Verify. Un opt-out /privacy que solo funciona en un servidor donde el bot está instalado, y que tienes que repetir en cada cuenta vinculada, es una mala respuesta a «yo nunca invité a esta empresa».
YouTube y X no se lo perdieron
No Text To Speech (unos 1,74 millones de suscriptores) cubrió el grafo en Discord Alts Can Be Tracked Now.... El vídeo recorre el opt-out de Doogle, muestra que optar por salir en una cuenta no basta, y sostiene que los familiares en la misma IP están fuera de tu control. Es el mismo problema de vínculo doméstico que planteó Reddit. NTTS también señala los términos para desarrolladores de Discord en torno a publicidad y aviso al usuario. Estoy citando un vídeo público, no afirmando que auditara su código.
En X, Panley (@panley01) escribió después de este incidente:
The Discord Bot, Double Counter, suffered a data breach & near complete takeover last week. They were not complying with GDPR, and got caught with data they shouldn't have. I wonder if Discord will take this illegal behaviour seriously, hard to feel bad for the developers here.
Panley está dando una opinión sobre el GDPR. Los abogados de Double Counter no estarán de acuerdo. La mitad fáctica no se discute: hubo una toma casi total, copiaron una base de datos que debían estar protegiendo, y se lo comunicaron a la CNIL.
Qué usaría yo en su lugar
Primero Discord nativo. Enciende AutoMod, un nivel de verificación de verdad y Raid Protection. Esa pila no construye un motor de búsqueda de 40 millones de IDs.
Luego invita BetterAntispam si quieres un bot. /setup (Administrator) elige un canal de logs. /verification settings (Administrator) es la puerta: botón (por defecto), CAPTCHA de imagen, mates o palabra oculta. Los miembros ejecutan /verify. El staff puede /force verify o /bypass. Website Captcha, desde el mismo /verification settings, envía al miembro a un enlace de un solo uso en betterantispam.com, Cloudflare Turnstile, y comprobaciones de VPN / proxy / Tor / datacenter / alts. Nuestra página de privacidad de Website Captcha dice que el staff ve un resumen («VPN detected», «linked to a banned account»), no la IP cruda ni las huellas. En el bot, esas correlaciones se guardan como HMACs con la clave WEB_VERIFY_HMAC_KEY, no como un volcado de IPs. La retención se mide en días y meses, y luego se poda. No vendemos ese grafo. No ofrecemos un Doogle. No ponemos una red de anuncios en la página de Verify.
Esa es la diferencia de privacidad que voy a defender. La detección de alts que se queda dentro de tu servidor, para tus bans, es una herramienta de moderación. La detección de alts que cualquiera puede comprar y lanzar contra un usuario que nunca se unió a su servidor es un directorio.
El resto de la pila de protección es el mismo bot, configurado también en Discord:
| Trabajo | Comando | Permiso |
|---|---|---|
| Raids de joins | /antiraid settings, /raidmode enable | Administrator |
| Floods de chat | /antispam settings | Administrator |
| Staff / bot comprometido | /antinuke settings | Administrator |
| Canales trampa | /honeypot settings | Manage Server |
| Overwrites peligrosos | /scan | Administrator |
BetterAntispam está en Discord desde 2020. No hemos tenido un robo público de token ni una exportación de base de datos de este tipo. No voy a afirmar que seamos inquebrantables. Sí afirmo que no productizamos grafos de miembros para terceros, y que no dejamos la verificación colgando de un solo token en la nube con una caja de Metabase retirada detrás.
Si el anti-nuke contra staff hostil es el trabajo entero, la propia intro de Wick sigue siendo la lectura de especialista. Si solo necesitas roles de reacción, quédate con Carl-bot. Si ya pagaste MEE6 Premium, consérvalo para el XP. No conserves un bot de Verify cuyo apagón cierra todo el onboarding y cuyo producto paralelo es una búsqueda de personas de pago.
Para la secuencia de raid minuto a minuto, usa la guía de raids. Para puertas sin un intermediario global de huellas, ver screening de miembros.
FAQ
¿Hackearon Double Counter?
Sí. Su informe del 4 de octubre de 2026 dice que un atacante usó una vulnerabilidad en un servidor OVH retirado, llegó a Google Cloud, robó el token del bot de Discord, copió unos 12 GB y cometió fraude de pagos en una cuenta hermana. Dicen que el incidente está contenido y que el servicio se restableció a las 19:19 UTC.
¿Por qué dejó de funcionar la verificación de Double Counter?
El bot se cayó cuando se rotó el token, otra vez cuando el atacante bloqueó la base de datos, y otra vez cuando Double Counter apagó el producto para cortar el acceso que quedaba. En esas ventanas, los botones Verify devolvieron el «The application didn’t respond in time» de Discord. Quien estuviera en un servidor que usaba Double Counter como única puerta no podía terminar el onboarding.
¿Hicieron raid a otros servidores?
El token robado publicó la invitación del atacante en unos 50 servidores grandes, apareciendo como Double Counter. El atacante también recibió Administrator en el propio servidor de soporte de Double Counter. Eso es a la vez un incidente en servidores de clientes y un raid al servidor del proveedor.
¿Double Counter vende datos de usuarios?
Su política de privacidad dice que no venden datos personales almacenados ni direcciones IP. Sí venden suscripciones de Doogle que devuelven asociaciones de cuentas alt construidas a partir de la verificación de Double Counter, y su página de Verify usa socios publicitarios de Ezoic. Reddit, NTTS y Panley tratan eso como monetizar los datos de verificación. Yo trato Doogle como una búsqueda de personas de pago sobre un grafo de verificación, que es el problema de privacidad aunque la política evite la palabra «venta».
¿Hay una denuncia GDPR o una demanda colectiva?
Double Counter dice que notificó a la CNIL el 5 de octubre de 2026 (FR2610050000001). Un comentario de Reddit afirmó que una denuncia GDPR y una demanda colectiva estaban «in the works» un año antes. No he verificado de forma independiente la presentación de una demanda colectiva. Los miembros en la UE pueden seguir usando /privacy y reclamar ante una autoridad de control.
¿BetterAntispam es una alternativa a Double Counter?
Para verificación, raids, nukes y honeypots, sí. Ejecuta /verification settings (Administrator). No operamos un sitio web público de búsqueda de alts. Llevamos en marcha desde 2020 sin una filtración pública de este tipo. Aun así no podemos prometer que se detenga cada ataque.
¿Qué bot de verificación deberías elegir?
- Elige BetterAntispam cuando quieras verificación, comprobaciones de VPN/proxy/alts, honeypots, anti-raid y anti-nuke en Discord, sin un directorio de pago de las cuentas de otras personas.
- Elige las herramientas nativas de Discord cuando un nivel de verificación, AutoMod y Pause Invites basten y no quieras en absoluto un bot de Verify de terceros.
- Elige Wick cuando el anti-nuke contra staff hostil pese más que el onboarding.
- Quédate con Dyno, Carl-bot o MEE6 si ya llevan roles, tickets o XP, y añade un bot de protección en lugar de un intermediario global de huellas.
Si todavía usas Double Counter, completa su flujo /privacy en cada cuenta que alguna vez se verificó, rota cualquier secreto del staff que reutilizases, y no trates «contenido» como «las filas copiadas ya no existen». Los datos copiados siguen copiados.
El incidente de octubre de 2026 de Double Counter es un robo de token, un apagón de verificación, un raid al servidor del proveedor y una copia de base de datos de un producto que ya vendía consultas del mismo grafo. Esa combinación es por la que yo no volvería a poner un servidor público en crecimiento encima.
Veredicto final
Lee su informe del incidente. Enciende AutoMod de Discord y un nivel de verificación hoy. Si quieres un bot que verifique miembros, vigile raids y nukes, y no venda una búsqueda de personas encima, invita BetterAntispam y ejecuta /setup, luego /verification settings.
— Adam
Más guías
- Cómo detener un raid en Discord (guía 2026)
- Mejores bots de moderación de Discord 2026
- Dueños de servidor, cierra la jerarquía de roles y exige 2FA
- Lista negra de palabras en Discord: AutoMod, luego un bot
- Conserva 45 días del registro de auditoría de Discord
- Privacidad de Website Captcha
- How to Protect Your Server from Raids 101 – Discord
- AutoMod FAQ – Discord
Fuentes
- Ataque dirigido a la infraestructura de Double Counter
- Doogle docs
- Doogle alt detection
- Política de privacidad de Double Counter
- Discord Developer Terms of Service
- Why can’t I copy my bot’s token? – Discord
- How to Protect Your Server from Raids 101 – Discord
- Pause Invites FAQ – Discord
- Activity Alerts and Security Actions – Discord
- Verification Levels – Discord
- AutoMod FAQ – Discord
- Server Audit Log – Discord
- isn’t this a privacy invasion? – r/discordapp
- This Popular Discord Bot Is a Privacy Nightmare – r/privacy
- Double counter is invading users' privacy – r/discordapp
- Is double counter bad? – r/discordapp
- Discord Alts Can Be Tracked Now... – No Text To Speech
- Panley on X
- Is Double Counter Safe? – Peakbot
- Notify a data breach – CNIL
- Metabase installation docs
- Privacidad de Website Captcha de BetterAntispam