Dueños de servidor, cierra la jerarquía de roles y exige 2FA para bloquear nukes en Discord
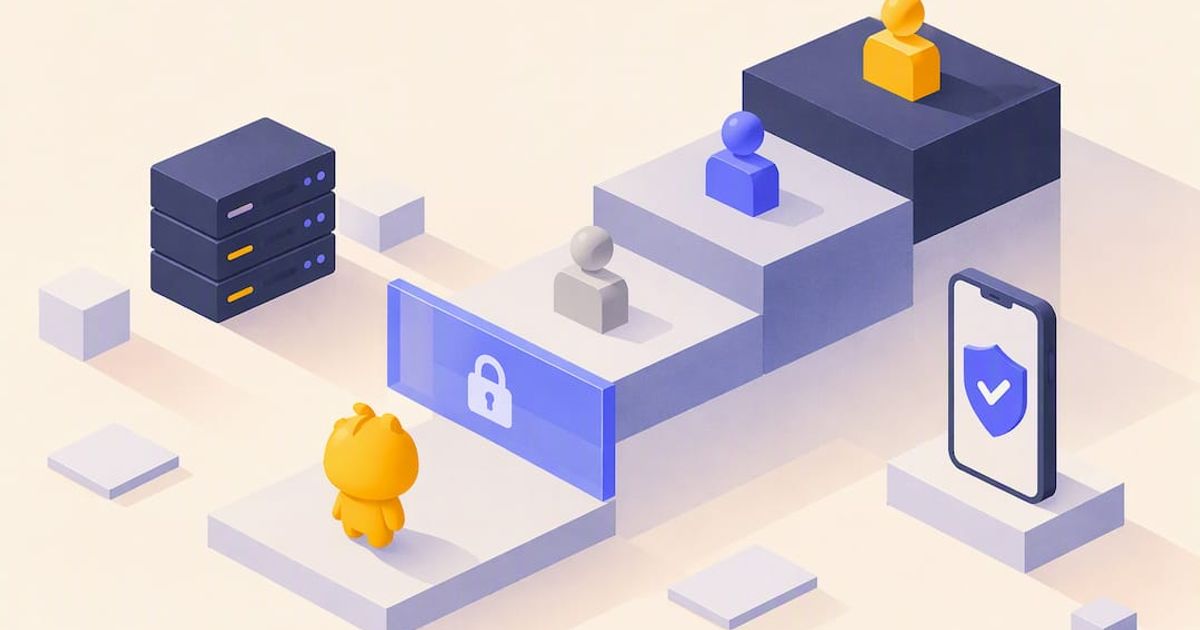
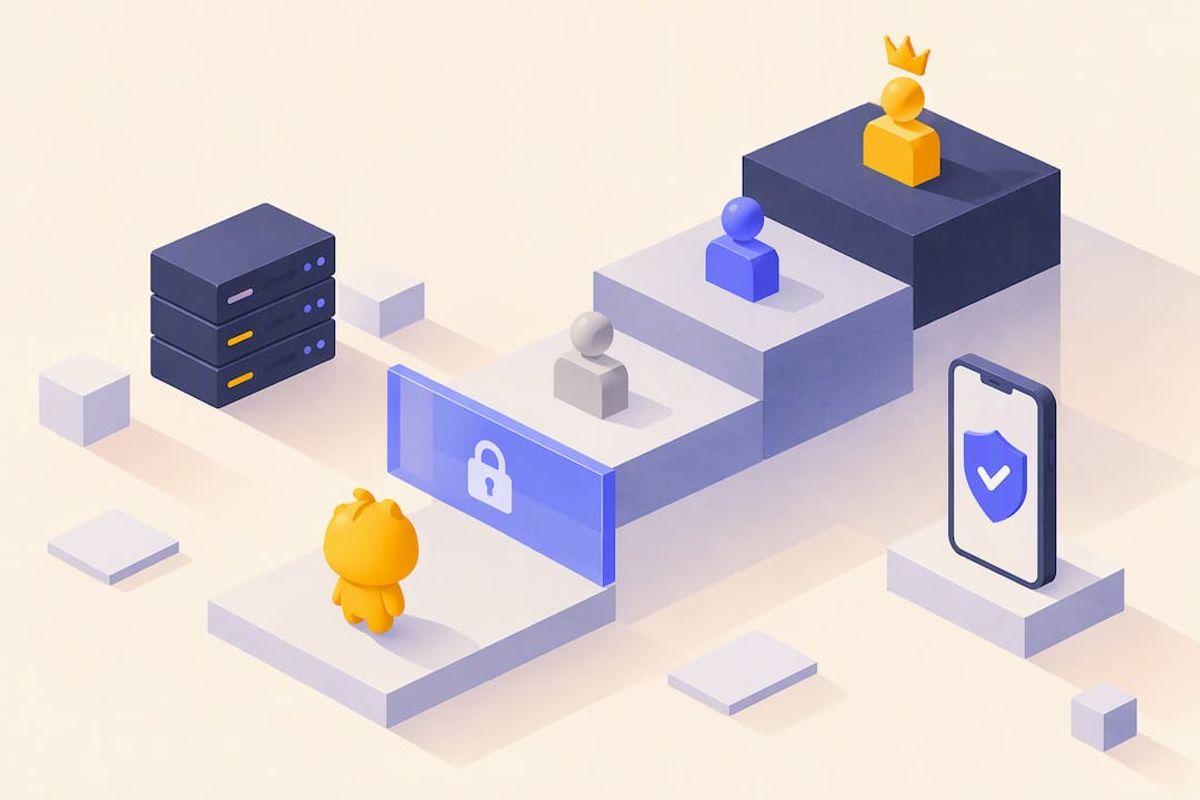
Un nuke de servidor es un ataque rápido y deliberado: borrado masivo de canales, despojo de roles, abuso de permisos o baneos en lote, que suele ejecutarse en menos de un minuto desde una cuenta de staff comprometida o alguien de dentro con malas intenciones. Pararlo se reduce a cuatro movimientos que puedes hacer hoy: deja las cuentas con Administrator en el mínimo indispensable, obliga a la autenticación en dos factores en cada cuenta del staff, sube el nivel de verificación y añade un bot antinuke dedicado. Si el ataque ya arranca, tu trabajo pasa a bloquear el servidor y reunir pruebas, que la sección de respuesta al incidente más abajo cubre con detalle.
TL;DR: - Limitar el rol Administrator a cuentas de confianza reduce el riesgo de que el servidor caiga por completo durante un ataque. - Exigir autenticación en dos factores en todas las cuentas del staff dificulta que un atacante aproveche contraseñas robadas. - Desplegar un bot antinuke dedicado que vigile los cambios de permisos y dispare un bloqueo automático da defensa en tiempo real contra acciones destructivas masivas. - Subir el nivel de verificación evita que los bots de raid automatizados entren al instante y le da al servidor más tiempo para detectar y responder. - Revisar con regularidad el registro de auditoría y hacer auditorías mensuales de admins ayuda a identificar vulnerabilidades antes de que ocurra un ataque.
Tabla de contenidos
- Cómo se ve de verdad un ataque nuke en Discord
- Ajustes de Discord que paran un nuke antes de que empiece
- Defensas con un bot: qué activar y por qué
- Higiene de permisos y qué hacer durante un ataque
- Por qué las defensas por capas ganan a cualquier herramienta suelta
- Añade una capa automatizada con Better Antispam
- Fuentes
- Preguntas frecuentes
Cómo se ve de verdad un ataque nuke en Discord
Los atacantes rara vez improvisan. Siguen un guion: borrar todos los canales en segundos, despojar o renombrar roles, banear en masa la lista de miembros y luego secuestrar la URL personalizada para redirigir el enlace de invitación de tu comunidad a algún sitio hostil. Algunos se saltan la destrucción por completo y bombardean a cada miembro con DMs de estafa antes de que nadie se dé cuenta.
La mayoría de estos ataques salen de uno de estos cuatro puntos de entrada:
- Una cuenta de staff o moderador comprometida, a menudo por un login pescado con phishing o una contraseña reutilizada
- Alguien de dentro con malas intenciones, una persona a la que diste un rol y que se vuelve contra el servidor
- Un bot de raid automatizado que explota un hueco de permisos o un webhook sin proteger
- Un token de bot filtrado que le entrega al atacante el mismo acceso que tiene el bot
La exposición legal aquí es real, no teórica. Una acción destructiva no autorizada contra un servidor puede calificar como daño intencional a una «computadora protegida» según la Computer Fraud and Abuse Act, una ley federal que conlleva penas de varios años ya en la primera infracción y sanciones bastante más duras en casos reincidentes o agravados. Conviene saberlo antes de decidir si un incidente merece un reporte.
Ajustes de Discord que paran un nuke antes de que empiece
Los propios controles de Discord hacen más trabajo del que la mayoría de admins cree, y ninguno cuesta nada. Recórrelos en este orden:
- Obliga a 2FA en cada rol de staff. Ve a Ajustes del servidor, luego a Acciones de seguridad, y exige autenticación en dos factores para las acciones de moderación. Una contraseña robada, por sí sola, no bastará para tocar tu servidor.
- Sube el nivel de verificación a Alto. La propia guía de Discord señala que el nivel Alto impone una antigüedad mínima de cuenta y un tiempo mínimo como miembro, que suele citarse en torno a 10 minutos, lo que frena a los bots de raid automatizados que intentan entrar y actuar al instante.
- Audita quién tiene Administrator. Cada admin extra es otra cuenta que un atacante puede comprometer para desbloquearlo todo. La mayoría de comunidades necesita solo unos pocos administradores, no un número grande.
- Arregla la jerarquía de roles. Los roles más arriba en la lista pueden actuar sobre los que están debajo, nunca al revés. El rol de tu bot de moderación tiene que quedar por encima de cada rol de staff que pueda necesitar restringir.
- Revisa el registro de auditoría cada semana. Los cambios de permisos, las ediciones de roles y las acciones masivas aparecen ahí. Restringe qué integraciones y apps de terceros pueden tocar tu servidor, y revoca cualquier cosa que no reconozcas.
- Haz una prueba en seco. Crea un canal de prueba que puedas tirar y simula un cambio de permisos en un rol de prueba de bajo nivel para confirmar que el registro de auditoría de verdad lo pilla, antes de fiarte de él en un incidente real.
Consejo: Programa una auditoría de admins de 15 minutos el mismo día de cada mes. Los ataques suelen colar precisamente en servidores donde ya nadie recuerda quién tiene qué acceso.
Defensas con un bot: qué activar y por qué
Los ajustes nativos de Discord le restan velocidad al atacante. Un bot antinuke dedicado es lo que de verdad lo para a mitad de la acción, porque puede detectar y revertir comportamiento destructivo en tiempo real, algo que ningún moderador a mano puede hacer lo bastante rápido.
Las funciones que más importan:
- Monitoreo de cambios de permisos, que marca o revierte automáticamente ediciones no autorizadas de roles y permisos en el momento en que ocurren
- Límites de ritmo de acciones, que ponen un tope a cuántos canales, roles o baneos puede tocar una cuenta por minuto y disparan un bloqueo si se cruza ese umbral
- Detección de entradas masivas y de raids, que marca un pico súbito de cuentas nuevas uniéndose en cuestión de segundos
- Bloqueo automático, que puede congelar los permisos de @everyone y pausar las invitaciones en el instante en que se rompe un umbral
- Herramientas para restaurar canales y roles, que reconstruyen lo borrado a partir de una instantánea reciente
- Puertas de verificación, con CAPTCHA, confirmación por botón, comprobaciones de matemáticas o puzzles de palabras para filtrar bots antes de que puedan actuar
Pon los límites de ritmo de forma conservadora al principio. Un punto de partida habitual es marcar cualquier cuenta que borre o cree más de unos pocos canales en una ventana corta, y luego apretar o aflojar según la actividad normal de tu servidor. Prueba las alertas de webhook en un canal privado de staff antes de necesitarlas de verdad, para saber que los moderadores ven la notificación en el momento en que dispara.
Los servidores que usan bots antispam automatizados suelen reportar una caída fuerte de incidentes de spam en cuanto la detección automática y la limpieza de canales están activas, porque el bot quita el trabajo manual de pillar y banear cada oleada a mano.
Consejo: Prueba el comando de bloqueo en una hora de poco tráfico, no durante tu evento más concurrido. Quieres saber cómo se comporta antes de que lo sepan tus miembros.
Hay una limitación que aplica a todos los bots antinuke del mercado: no puede actuar contra una cuenta que tenga un rol igual o superior al suyo. Si tu bot queda por debajo del Propietario o de un Administrator descontrolado en la lista de roles, no puede pararlos. La colocación en la jerarquía de roles no es un detalle de configuración; es toda la defensa.
Higiene de permisos y qué hacer durante un ataque
Una buena higiene evita la mayoría de los incidentes antes de que empiecen. Reserva el permiso Administrator para cuentas a las que confiarías las llaves del servidor, y empuja todo lo demás, gestión de baneos, creación de canales, asignación de roles, a roles más estrechos y construidos para un propósito.
Si el ataque ya está en marcha, recorre esto rápido:
- Bloquea de inmediato los permisos de @everyone para que el daño no siga extendiéndose.
- Revoca o suspende cualquier rol que parezca comprometido, empezando por el que esté usando el atacante.
- Dispara el comando de bloqueo de tu bot para congelar las invitaciones y las acciones masivas en todo el servidor.
- Desactiva las integraciones de terceros y los webhooks hasta que hayas confirmado cuál fue el punto de entrada.
Cuando el daño inmediato está contenido, pasa a reunir pruebas:
- Activa el Modo desarrollador para poder copiar IDs de usuario y de servidor directamente.
- Haz capturas o exporta el registro de auditoría antes de que rote.
- Anota marcas de tiempo exactas de cada canal borrado, usuario baneado y cambio de permisos.
La recuperación viene después: restaura canales y roles desde una copia de seguridad o las herramientas de limpieza de tu bot, rota cada token de bot y cada URL de webhook que se hayan tocado durante el incidente, y vuelve a comprobar la jerarquía de roles para que tu bot de moderación quede por encima de los roles de staff de aquí en adelante. Si el daño fue grave o la intención criminal está clara, el equipo de Confianza y seguridad de Discord ofrece un proceso para trabajar con las fuerzas del orden, incluidas Emergency Disclosure Requests para casos serios. Ese paso importa más de lo que la mayoría de admins asume, porque los incidentes documentados refuerzan tanto las solicitudes de retirada como cualquier seguimiento legal.
Por qué las defensas por capas ganan a cualquier herramienta suelta
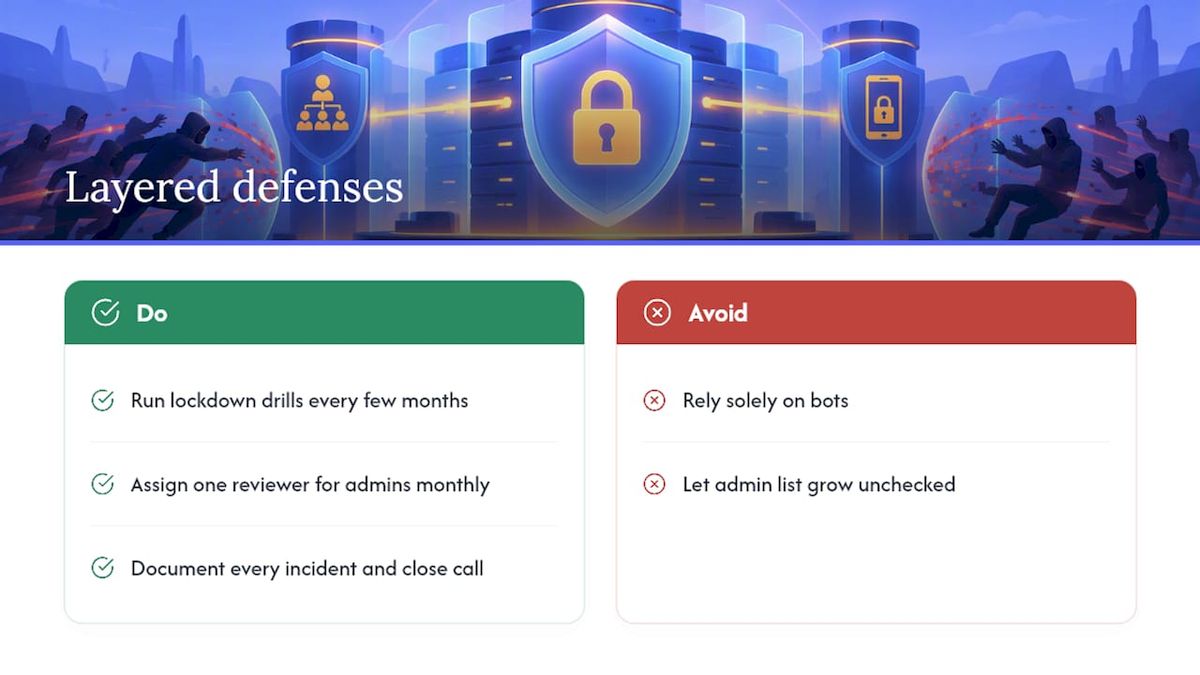
Los bots paran mucho daño, pero no pueden arreglar una cuenta de Propietario comprometida ni a un moderador que decidió volverse contra la comunidad que ayudó a construir. La seguridad de las cuentas humanas y una jerarquía de roles limpia siguen siendo tu primera línea de defensa, no tu bot.
Haz un simulacro de bloqueo cada pocos meses, igual que probarías una alarma de incendios. Asigna a una persona a revisar quién tiene Administrator con una cadencia fija, mensual es razonable para la mayoría de servidores, para que la lista no crezca en silencio sin control. Escribe qué pasó después de cada incidente real, aunque sea pequeño. Los servidores que documentan sus sustos cierran el hueco de verdad; los que no, suelen recibir el mismo golpe dos veces.
— Adam
Añade una capa automatizada con Better Antispam
La moderación manual pilla los problemas cuando ya han ocurrido. Los bots antinuke dedicados están construidos para pillar los incidentes mientras ocurren: el monitoreo de cambios de permisos puede marcar ediciones de roles no autorizadas antes de que se extiendan, el bloqueo automático puede congelar los permisos de @everyone cuando se rompen los umbrales, y las herramientas de limpieza de canales ayudan a reconstruir rápido una vez contenida la amenaza inmediata.
Los controles manuales rinden bien en servidores pequeños y de confianza estrecha, donde conoces en persona a cada Administrator. Cuando la lista de staff crece más allá de un puñado de personas, o estás montando eventos con picos de miembros imprevisibles, una capa de bot cierra huecos que un moderador humano simplemente no puede vigilar las veinticuatro horas. Algunos bots antispam añaden detección de oleadas de spam, filtrado de estafas y NSFW, y puertas de verificación flexibles, CAPTCHA, botón, matemáticas o puzzle de palabras, encima de las funciones antinuke.
Móntalo primero en un canal de ensayo o de poco tráfico, recorre una prueba de bloqueo y confirma que las alertas llegan a tu equipo de moderación como esperas. Puedes revisar los detalles de montaje y empezar directamente en la página de producto de Better Antispam.
Fuentes
- 18 U.S.C. § 1030 — Fraud and related activity in connection with computers (CFAA)
- Verification Levels — Discord Support
- Working with law enforcement — Discord Safety
Preguntas frecuentes
¿Qué es el antinuke en Discord?
Antinuke se refiere a los ajustes, bots y procedimientos que detectan y paran acciones destructivas masivas, como el borrado de canales, los baneos masivos o el secuestro de roles, antes de que reventen un servidor. Combina los controles nativos de Discord (2FA, niveles de verificación, jerarquía de roles) con bots dedicados como Better Antispam que vigilan los cambios de permisos y bloquean actividad sospechosa en tiempo real.
¿Es ilegal nukear un servidor de Discord?
Sí, en muchos casos. La destrucción no autorizada de un servidor puede calificar como daño intencional a una computadora protegida según la Computer Fraud and Abuse Act, con penas que escalan en infracciones reincidentes o agravadas.
¿Cómo prevengo nukes en Discord?
Limita el rol Administrator a un puñado de cuentas de confianza, exige 2FA a todo el staff y sube el nivel de verificación para frenar bots automatizados. Empareja eso con un bot antinuke que vigile los cambios de permisos y pueda bloquear el servidor de forma automática si detecta borrados o baneos masivos.
¿Cuál es el mejor bot antinuke de Discord?
Ningún bot rinde bien sin una jerarquía de roles correcta, porque un bot no puede actuar contra una cuenta con permisos iguales o superiores. Algunos bots cubren las funciones antinuke de base, como el monitoreo de permisos, el bloqueo automático y la limpieza de canales, junto a la detección de spam y estafas, y ofrecen una opción completa para muchas comunidades.
¿Qué hago justo después de un ataque nuke?
Bloquea los permisos de @everyone, revoca el rol comprometido y dispara el comando de bloqueo de tu bot para parar más daño. Luego activa el Modo desarrollador para reunir IDs de usuario, guarda el registro de auditoría y restaura los canales desde una copia de seguridad antes de rotar cualquier token expuesto.