Incidente de seguridad en tus datos Double Counter
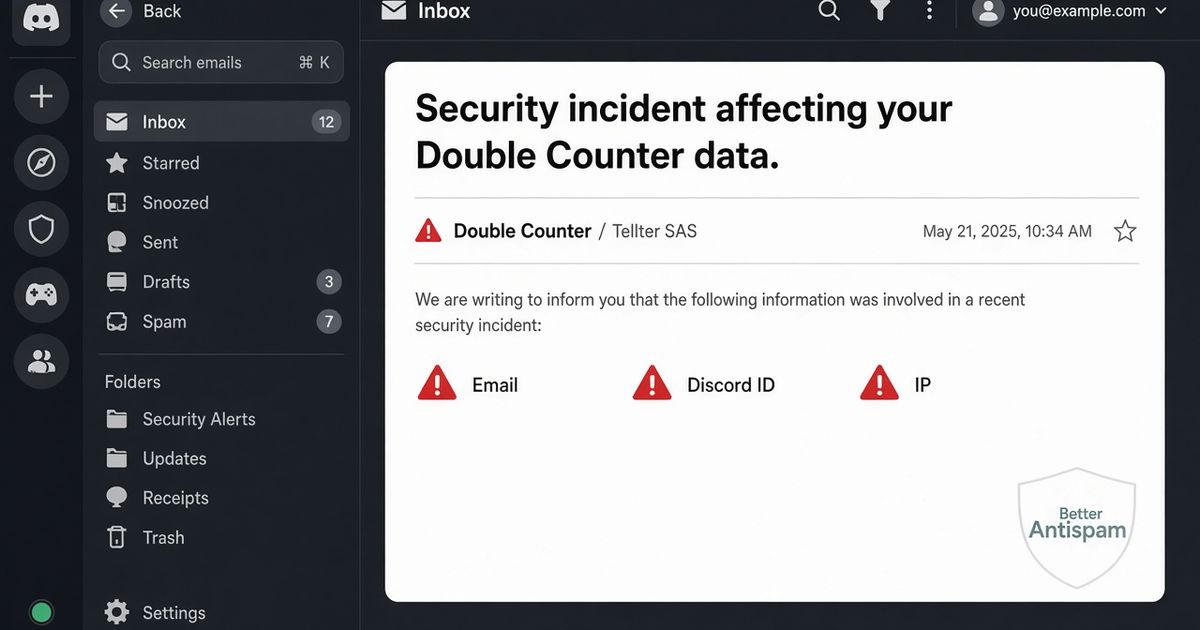
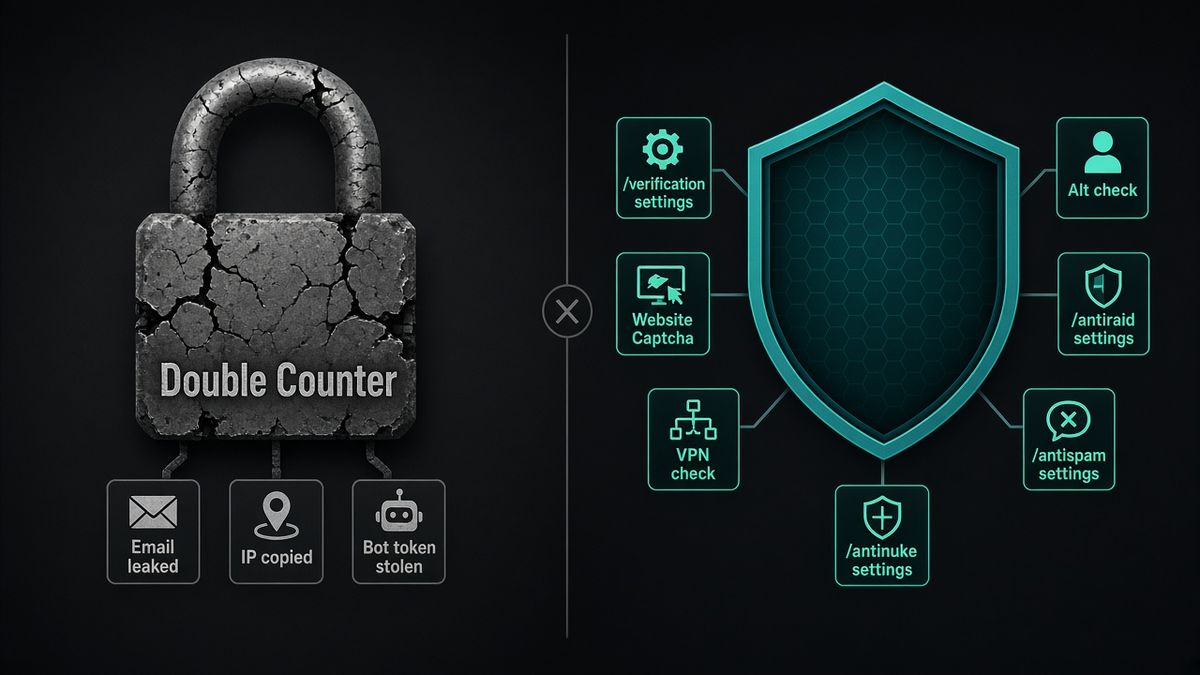
Sí, el email titulado Security incident affecting your Double Counter data es real. Tellter SAS, la empresa francesa detrás de Double Counter, avisa a quien tenía registros en una base que un atacante copió el 4 de octubre de 2026. La puerta fue una instalación pública de Metabase en un servidor retirado. Si aún usas ese bot como única puerta, quítalo y pon BetterAntispam: /setup, luego /verification settings (Administrator). Website Captcha, cheques VPN / proxy / Tor y detección de alts viven en ese panel. Antispam, antiraid y antinuke son el mismo bot. Yo lo mantengo. No vendemos un buscador de personas sobre clics de verify. Ningún bot es inhackeable.
Aviso editorial: Esta guía la publica BetterAntispam. Recomendamos BetterAntispam cuando quieres verificación más protección de chat, raid y nuke con slash commands. Los hechos del incidente salen del informe propio de Double Counter (actualizado el 21 de octubre de 2026), su email, Have I Been Pwned y The Verge. La crítica de privacidad se atribuye a sus docs, Reddit y YouTube, no a un veredicto.
TL;DR: Quien busca security incident affecting your Double Counter data, incidente de seguridad double counter y ¿es real el email de double counter? recibió un aviso GDPR. Email, ID de Discord, nombre, IP, user agent y cuentas vinculadas pueden estar en la copia. Ellos dicen que nunca guardaron contraseñas ni tokens OAuth. El email suaviza el resto: token del bot robado, invites del atacante en unos 50 servidores grandes, ~12 GB copiados, cargos fraudulentos en un producto hermano. Have I Been Pwned indexó emails publicados. Cronología: filtración Double Counter. Cambio: /verification settings. Comparativa: BetterAntispam vs Double Counter.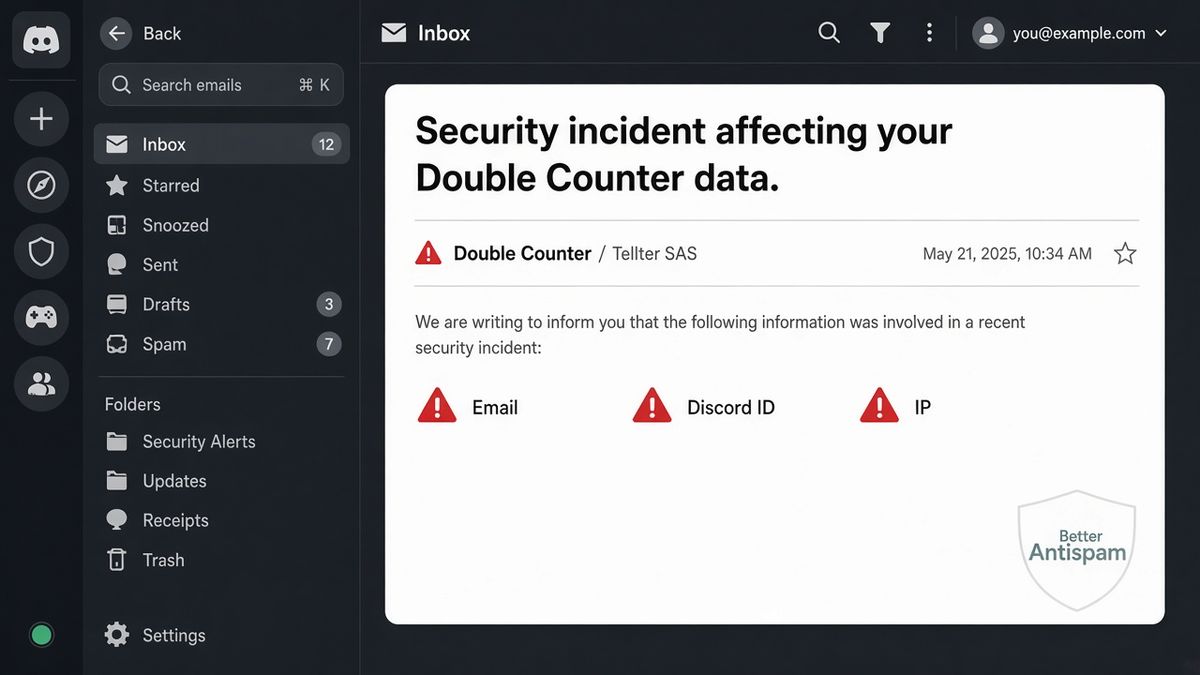
Qué dice realmente ese email
El mensaje es de Double Counter / Tellter SAS, 9 rue des Colonnes, 75002 París. Notificaron a la CNIL el 5 de octubre. Presentaron denuncia penal. Informe: doublecounter.gg/blog/security-incident-october-2026.
Qué pasó, en sus palabras: el 4 de octubre de 2026 un atacante usó una vulnerabilidad en analítica de terceros (Metabase) y copió parte de la base. Parte de lo robado se publicó.
Qué dicen que se vio afectado, como máximo: email, ID y nombre de Discord, IP e info derivada, user agent del navegador y cuentas vinculadas por la verificación. No saben si tu fila salió en los archivos publicados. Dicen que nunca recogieron tokens OAuth, tokens de cuenta ni contraseñas.
Qué te piden: espera phishing que use tu email o datos de Discord. Nunca pedirán contraseña, token de Discord ni un pago por email o MD. Borra datos con /privacy, o escribe a gdpr@doublecounter.gg.
Créete el aviso de phishing. No trates el email como todo el incidente. Su propio informe es peor, y es público.
El email es la versión educada
La notificación es una carta de interesado. El informe es el log de operaciones. Lee los dos.
| El email insiste en | Su informe también dice |
|---|---|
| Vulnerabilidad de Metabase, copia de base, archivos publicados | Caja OVH retirada, aún en internet público, aún con claves de admin cloud |
| Tu email podría estar en el dump | Unos 12 GB copiados; tratan la tabla de IPs de verificados como expuesta porque la copia se cortó |
| El riesgo principal es phishing | Token del bot de Discord robado. El atacante era Double Counter en cada servidor invitado |
| Cortamos el acceso y rotamos credenciales | Invites del atacante en unos 50 servidores grandes. Administrator en el propio servidor de soporte |
| No lo menciona | Cargos fraudulentos en una cuenta de pago hermana Atis (informe: unos 7.331 $ cobrados, casi todos devueltos el mismo día) |
| No lo menciona | Los botones Verify murieron horas con “The application didn’t respond in time” |
Have I Been Pwned añadió Double Counter el 7 de octubre de 2026. El corpus publicado de HIBP ronda 275.000 emails y nombres únicos. La tabla propia de Double Counter es mayor: del orden de 1,3 millones de emails copiados, ~27 millones de filas IP–ID de Discord en parte copiadas, ~44 millones de hashes de user-agent copiados. Copiado no es publicado. Publicado no es borrado. “Contenido” no saca archivos de sitios de dumps.
Si usaste Double Counter, Doogle, su dashboard o su API, mira HIBP. Luego asume que el phishing usará tu nombre real de Discord.
Qué significa esto para ti
Un email más un ID de Discord más una IP basta para hacerse pasar por staff. “Detectamos un alt, verifica otra vez” con una página clonada es el siguiente paso obvio. Las cuentas vinculadas son peor: un alt “de broma” y un alt de trabajo en la misma conexión ya eran el producto.
Consecuencias que siguen después de rotar secretos:
- Phishing. El riesgo que nombraron. Trata como hostil cualquier mail o MD inesperado de Double Counter, Discord o “verifica ahora”.
- El grafo sigue siendo un grafo. Guardaron IPs y user agents para atar IDs de Discord. Una vez copiado, quien tenga el archivo puede reutilizar ese enlace.
- Los falsos positivos de casa se vuelven filtración. No Text To Speech ya mostró que compañeros de piso y familia en una IP parecen alts. Ese archivo ahora está con atacantes, no solo con suscriptores de Doogle.
- Tu onboarding murió la tarde del robo. Un bot de verify que es la única puerta no puede caerse sin dejar fuera a miembros reales. Los Verification Levels y Pausar invitaciones nativos deberían haber estado detrás. Muchos servidores no tenían nada detrás.
- Un token de bot robado es un raid. La guía de raids de Discord existe porque una app de confianza publicando invites quema una comunidad en minutos.
Yo no correría un bot que necesita 27 millones de IPs para hacer su trabajo y luego deja online la caja de analítica del host anterior.
No era una sorpresa si mirabas cómo tratan los datos
No invento una historia secreta. Su producto publicado es el problema de privacidad. La brecha hizo visible el coste.
Doogle es una búsqueda de pago de cuentas de Discord asociadas, alimentada por el mismo pipeline que la verificación, en más de 500.000 servidores según su propio texto. A la persona buscada no se le avisa. r/discordapp lo llamó invasión de privacidad un año antes de octubre. Su página legal dice que no venden datos personales ni IPs, y también describe Doogle como una suscripción que devuelve cuentas asociadas. Trato Doogle como un buscador de personas sobre un grafo de verify. /privacy que debes repetir en cada cuenta vinculada, solo en un servidor donde el bot esté, es una mala respuesta a “yo no invité a esta empresa”.
La página de verify gratis usa anuncios Ezoic salvo que pagues Pro. Una puerta CAPTCHA que financia una red de ads es una elección. BetterAntispam no pone una red de ads en la puerta.
Sus docs de inicio dicen que la configuración es un Dashboard web. Los slash commands de setup “no funcionan”. El bot no es retroactivo: la gente que ya está en el servidor no se registra. Eso es un vendor de verify con login web, un grafo global y una caja Metabase retirada que aún tenía claves de producción. El camino del 4 de octubre fue higiene ordinaria fallida: host decommissioned, analítica pública, credenciales de admin cloud en ese host, token del bot legible desde un contenedor.
Panley escribió después del incidente que los pillaron con datos que no deberían haber tenido. Es una opinión sobre GDPR. El número de expediente CNIL de su informe no lo es.
Pasa a BetterAntispam
Echa Double Counter cuando puedas. Luego añade BetterAntispam (Manage Server para invitar). Deja Administrator en la invitación. Ejecuta /setup (Administrator), elige un canal de logs, luego /verification settings (Administrator). No hay cuenta web para configurar la protección. Los miembros ejecutan /verify. El staff puede /force verify o /bypass (Manage Server).
Docs: documentación. Soporte: servidor de Discord. El núcleo es gratis. Shield está en la tienda de la aplicación. Contrato de privacidad de la puerta web: privacidad de Website Captcha.
Los mismos trabajos que vendía Double Counter, sin Doogle
| Trabajo | BetterAntispam | Double Counter |
|---|---|---|
| Verificación web | Website Captcha en /verification settings: enlace único betterantispam.com, 15 minutos, Cloudflare Turnstile | Producto núcleo. Los miembros salen de Discord a un enlace web |
| Verify dentro de Discord | Botón (por defecto), image CAPTCHA, mates, palabra oculta | No es el producto |
| VPN / proxy / Tor | Detecciones gratis de Website Captcha que enciendes (VPN, proxy, Tor, VPN oculta). El staff ve un resumen, no la IP cruda | Bloqueo VPN / proxy / Tor documentado |
| Cuentas alt | Mismo dispositivo, misma IP, misma red, alt de un miembro baneado, nombres parecidos. Local, o global para tus baneos | Producto núcleo más búsqueda Doogle de pago de desconocidos |
| Ads en la página de verify | No | Ezoic en gratis; Pro los quita |
| Configuración | Slash commands | Dashboard. Los comandos de setup no funcionan |
| Buscador público de personas | No | Doogle |
VPN, proxy, Tor, VPN oculta y los cheques de alt de arriba son gratis en Website Captcha. Shield añade detecciones extra de red (datacenter / cloud, proxy residencial, móvil, iCloud Private Relay y otras) y auto-ban de alts. Las correlaciones se guardan como HMAC y se podan. Eso es detección de alts para tu servidor, no un directorio que se compra.
Guía larga de verify: mejor bot de verificación Discord.
El resto del bot que Double Counter no es
La verificación es la puerta. No para una oleada de joins ni a un admin comprometido. Por eso importa un stack completo si estás sacando a un especialista.
| Trabajo | Comando | Permiso |
|---|---|---|
| Raids de joins | /antiraid settings, /raidmode enable | Administrator |
| Floods, caps, duplicados, imágenes de estafa | /antispam settings | Administrator |
| Anuncios en chat y perfiles | /adblock settings | Administrator |
| Staff comprometido | /antinuke settings | Administrator |
| Canales trampa | /honeypot settings | Manage Server |
| Reglas AutoMod de pings | /antiping settings | Administrator |
| Lock de canal | /lockdown | Administrator |
| Limpieza | /purge, /nuke, /unnuke | Administrator |
Auto-scale de antiraid: menos de 50 miembros, 3 joins en 10 segundos merecen atención y 5 son señal fuerte. Default manual con auto-scale off: 5 en 10 segundos. /antinuke settings viene apagado. Enciéndelo. Playbook de raid: cómo detener raids en Discord. Paraguas: mejor bot de seguridad Discord. Feature: verificación.
Quédate Wick si restaurar después de un wipe es por lo que abriste la pestaña. Quédate Double Counter solo si un buscador de personas de pago entre servidores es el producto que quieres. Yo no.
Qué hacer esta semana
- Mira tu dirección en Have I Been Pwned. Un miss es “igual no publicado”, no “seguro”.
- No pulses login, pago ni “re-verifica” en mails o MDs de este incidente. Abre Discord tú.
- Si Double Counter aún tiene Administrator, sácalo. Revisa el audit log de invites del 4 de octubre publicados como el bot.
- Invita BetterAntispam.
/setup,/verification settings, luego/antispam settings,/antiraid settings,/antinuke settings. - Si quieres que borren su copia,
/privacyen un servidor que aún tenga Double Counter, y gdpr@doublecounter.gg. Eso no deshace un archivo ya publicado.
FAQ
¿Es real el email “Security incident affecting your Double Counter data”?
Sí, si encaja con Tellter SAS / Double Counter, apunta a su informe de octubre de 2026 y no te pide login ni pago. Aviso real. Los seguimientos falsos usarán el mismo asunto.
¿Double Counter filtró mi contraseña?
Dicen que nunca guardaron contraseñas ni tokens OAuth. La filtración es identidad y rastreo: email, ID de Discord, nombre, IP, user agent, cuentas vinculadas.
¿Por qué me llega semanas después?
Los avisos GDPR salen por tandas. Have I Been Pwned listó la brecha el 7 de octubre. Correo a finales de octubre encaja con un envío lento, no prueba de que sea falso.
¿Debo quedarme Double Counter para alts?
Solo si Doogle era el producto que querías. Para VPN / alt / CAPTCHA web en tus miembros, /verification settings cubre el trabajo sin un buscador global de pago. Para spam y raids, Double Counter nunca fue el stack.
¿BetterAntispam es inmune a esto?
No. No voy a afirmarlo. La diferencia que defiendo: no productizamos un buscador de 40 millones de IDs, no ponemos ads en la página de verify, y Website Captcha muestra resúmenes al staff en vez de un dump de IPs.
Veredicto final
El email es la brecha alcanzando las bandejas. Double Counter guardó el grafo, dejó un Metabase retirado en internet, perdió un token de bot y te escribió sobre phishing. Si los invitaste por verificación, VPN y bloqueo de alts, BetterAntispam hace ese trabajo en /verification settings y luego cubre el resto del servidor. Yo cambiaría.
— Adam
Más guías
- Filtración Double Counter: el token leak
- BetterAntispam vs Double Counter
- Mejor bot de verificación Discord 2026
- Mejor bot de seguridad Discord 2026
- Cómo detener raids en Discord 2026
- Configurar AutoMod de Discord 2026
- Verificación de Discord
Fuentes
- Targeted attack on Double Counter’s infrastructure – Double Counter
- Double Counter Data Breach – Have I Been Pwned
- Discord users’ data was exposed – The Verge
- Doogle docs – Double Counter
- Double Counter legal / privacy
- Isn’t this a privacy invasion? – r/discordapp
- Discord Alts Can Be Tracked Now – No Text To Speech
- Privacidad de Website Captcha – BetterAntispam
- Documentación de BetterAntispam
- Tienda de la aplicación BetterAntispam (Shield)