Serverbesitzer: Rollenhierarchie absichern und 2FA erzwingen, um Discord-Nukes zu stoppen
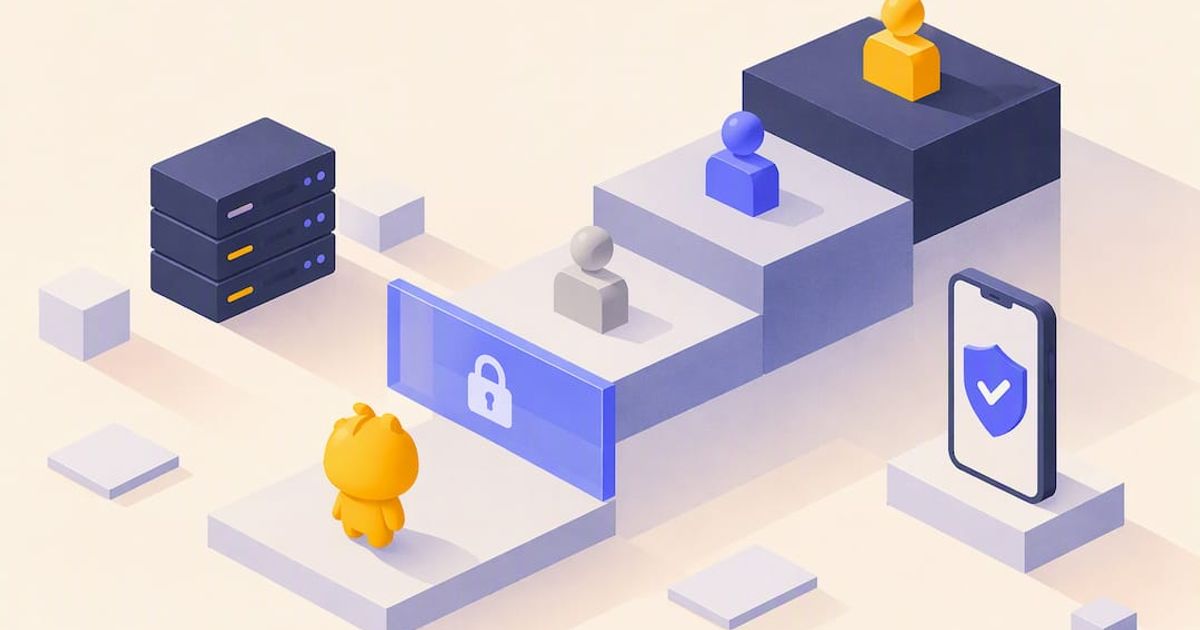
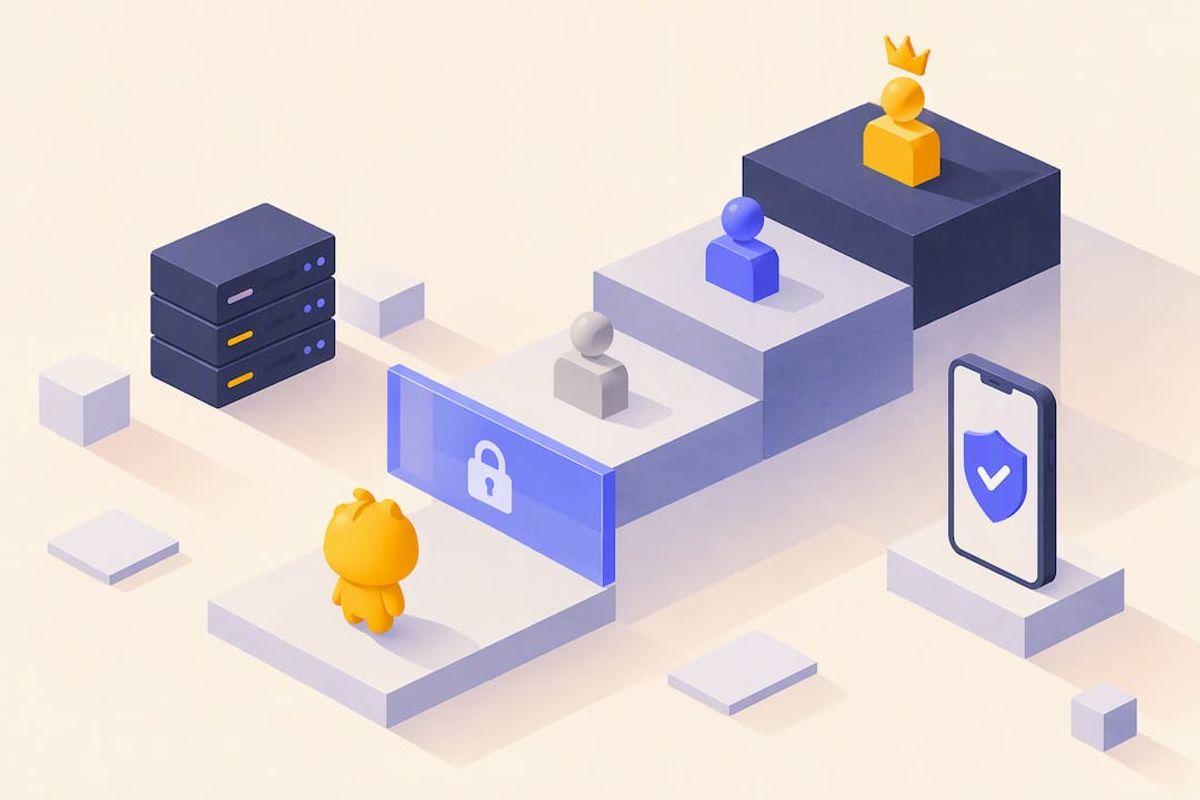
Ein Server-Nuke ist ein schneller, gezielter Angriff: Massenlöschen von Kanälen, Rollen abziehen, Berechtigungsmissbrauch oder Massen-Bans, meist in unter einer Minute durch einen kompromittierten Team-Account oder einen bösartigen Insider. Einen zu stoppen hängt an vier Zügen, die du heute machen kannst: reduziere die Zahl der Administrator-Accounts auf das Minimum, erzwinge 2FA auf jedem Team-Account, heb die Verifizierungsstufe an und nimm einen eigenen Anti-Nuke-Bot dazu. Wenn ein Angriff doch startet, verschiebt sich deine Aufgabe auf Lockdown und Beweissicherung, das deckt der Abschnitt zur Vorfallreaktion unten im Detail ab.
TL;DR: - Die Administrator-Rolle auf vertrauenswürdige Accounts zu beschränken senkt das Risiko einer vollen Server-Kompromittierung während eines Angriffs. - Zwei-Faktor-Authentifizierung auf allen Team-Accounts zu erzwingen macht es Angreifern schwerer, gestohlene Passwörter zu nutzen. - Einen eigenen Anti-Nuke-Bot zu deployen, der Berechtigungsänderungen überwacht und Auto-Lockdown auslöst, liefert Echtzeit-Abwehr gegen massenhaft zerstörerische Aktionen. - Die Verifizierungsstufe anzuheben verhindert, dass automatisierte Raid-Bots sofort beitreten, und gibt Servern mehr Zeit zum Erkennen und Reagieren. - Regelmäßiges Prüfen des Audit-Logs und monatliche Admin-Audits helfen, Schwachstellen zu finden, bevor ein Angriff passiert.
Inhaltsverzeichnis
- Wie Anti-Nuke-Angriffe auf Discord wirklich aussehen
- Discord-Einstellungen, die einen Nuke stoppen, bevor er startet
- Bot-Abwehr: Was du einschaltest und warum
- Berechtigungshygiene und was du während eines Angriffs tust
- Warum geschichtete Abwehr jedes einzelne Werkzeug schlägt
- Eine automatisierte Schicht mit Better Antispam hinzufügen
- Quellen
- Häufige Fragen
Wie Anti-Nuke-Angriffe auf Discord wirklich aussehen
Angreifer improvisieren selten. Sie folgen einem Skript: jeden Kanal in Sekunden löschen, Rollen abziehen oder umbenennen, die Mitgliederliste massenweise bannen, dann die Vanity-URL kapern, um den Einladungslink der Community irgendwohin Feindliches umzuleiten. Manche überspringen die Zerstörung komplett und bombardieren jedes Mitglied mit Betrugs-DMs, bevor irgendwer etwas merkt.
Die meisten dieser Angriffe gehen auf einen von vier Einstiegen zurück:
- Ein kompromittierter Team- oder Moderator-Account, oft über einen gephishten Login oder ein wiederverwendetes Passwort
- Ein bösartiger Insider, jemand, dem du eine Rolle anvertraut hast und der sich gegen den Server wendet
- Ein automatisierter Raid-Bot, der eine Berechtigungslücke oder einen ungesicherten Webhook ausnutzt
- Ein geleaktes Bot-Token, das einem Angreifer denselben Zugriff gibt, den der Bot hat
Das rechtliche Risiko ist real, nicht theoretisch. Unautorisierte zerstörerische Aktionen gegen einen Server können als vorsätzliche Beschädigung eines „protected computer“ unter dem Computer Fraud and Abuse Act gelten, einem US-Bundesgesetz, das für Ersttaten mehrjährige Strafen vorsieht und bei Wiederholung oder erschwerten Fällen deutlich härter ausfällt. Das lohnt sich zu wissen, bevor du entscheidest, ob ein Vorfall eine Meldung wert ist.
Discord-Einstellungen, die einen Nuke stoppen, bevor er startet
Discords eigene Kontrollen tragen mehr, als die meisten Admins merken, und keine davon kostet etwas. Geh sie in dieser Reihenfolge durch:
- Erzwinge 2FA für jede Team-Rolle. Geh zu Servereinstellungen, dann Sicherheitseinrichtung, und verlange Zwei-Faktor-Authentifizierung für Moderationsaktionen. Ein gestohlenes Passwort allein reicht dann nicht, um an deinen Server zu kommen.
- Heb die Verifizierungsstufe auf Hoch. Discords eigene Leitlinie merkt an, dass Hoch ein Mindestalter des Accounts und eine Mindestmitgliedschaft verlangt, häufig rund 10 Minuten genannt, das bremst automatisierte Raid-Bots, die beitreten und sofort handeln wollen.
- Auditiere, wer Administrator hält. Jeder zusätzliche Admin ist ein weiterer Account, den ein Angreifer kompromittieren kann, um alles freizuschalten. Die meisten Communities brauchen nur wenige Administratoren, keine große Zahl.
- Fix deine Rollenhierarchie. Rollen weiter oben in der Liste können auf Rollen darunter einwirken, nie umgekehrt. Die Rolle deines Moderations-Bots muss über jeder Team-Rolle sitzen, die er einschränken können muss.
- Prüfe dein Audit-Log wöchentlich. Berechtigungsänderungen, Rollenbearbeitungen und Massenaktionen tauchen alle dort auf. Schränk ein, welche Integrationen und Drittanbieter-Apps an deinen Server dürfen, und widerrufe alles, das du nicht erkennst.
- Fahr einen Trockentest. Leg einen Wegwerf-Testkanal an und simuliere dann eine Berechtigungsänderung an einer niedrigstufigen Testrolle, um zu bestätigen, dass dein Audit-Log das wirklich fängt, bevor du dich im Ernstfall darauf verlässt.
Profi-Tipp: Plan einen 15-minütigen Admin-Audit am selben Tag jeden Monat. Angriffe treffen am häufigsten Server, auf denen niemand mehr weiß, wer welchen Zugriff hat.
Bot-Abwehr: Was du einschaltest und warum
Discords native Einstellungen bremsen einen Angreifer. Ein eigener Anti-Nuke-Bot ist das, was ihn mitten in der Aktion wirklich stoppt, weil er zerstörerisches Verhalten in Echtzeit erkennen und zurückdrehen kann, etwas, das kein manueller Moderator schnell genug schafft.
Die Funktionen, die am meisten zählen:
- Überwachung von Berechtigungsänderungen, die unautorisierte Rollen- und Rechteedits im Moment markiert oder automatisch zurücksetzt
- Aktions-Rate-Limits, die deckeln, wie viele Kanäle, Rollen oder Bans ein Account pro Minute anfassen darf, und einen Lockdown auslösen, wenn die Schwelle gerissen wird
- Massenbeitritts- und Raid-Erkennung, die eine plötzliche Spitze neuer Accounts markiert, die innerhalb von Sekunden beitreten
- Auto-Lockdown, der @everyone-Berechtigungen sperren und Einladungen pausieren kann, sobald eine Schwelle gerissen ist
- Kanal- und Rollen-Wiederherstellung, die Gelöschtes aus einem aktuellen Snapshot neu aufbaut
- Verifizierungstore mit CAPTCHA, Button-Bestätigung, Rechnen oder Wortpuzzles, um Bots zu filtern, bevor sie handeln können
Setz Rate-Limits zuerst konservativ. Ein üblicher Startpunkt ist, jeden Account zu markieren, der in einem kurzen Fenster mehr als ein paar Kanäle löscht oder anlegt, und dann je nach normaler Aktivität deines Servers nachzuziehen oder zu lockern. Teste Webhook-Alarme in einem privaten Teamkanal, bevor du sie im Ernst brauchst, damit du weißt, dass Moderatoren die Benachrichtigung wirklich sehen, sobald sie feuert.
Server, die automatisierte Anti-Spam-Bots nutzen, berichten oft von einem starken Rückgang der Spam-Vorfälle, sobald automatische Erkennung und Kanal-Aufräumen aktiv sind, weil der Bot die manuelle Plackerei abnimmt, jede Welle von Hand zu fangen und zu bannen.
Profi-Tipp: Teste deinen Lockdown-Befehl in einer verkehrsarmen Stunde, nicht während deines vollsten Events. Du willst wissen, wie er sich verhält, bevor deine Mitglieder es tun.
Eine Grenze gilt für jeden Anti-Nuke-Bot auf dem Markt: er kann nicht gegen einen Account handeln, der eine Rolle gleich oder höher als seine eigene hält. Sitzt dein Bot unter deinem Owner oder einem abtrünnigen Administrator in der Rollenliste, ist er machtlos, ihn zu stoppen. Die Platzierung in der Hierarchie ist kein Konfigurationsdetail, sie ist die ganze Abwehr.
Berechtigungshygiene und was du während eines Angriffs tust
Gute Hygiene verhindert die meisten Vorfälle, bevor sie starten. Halt die Administrator-Berechtigung Accounts vor, denen du die sprichwörtlichen Schlüssel zum Server anvertrauen würdest, und schieb alles andere, Ban-Verwaltung, Kanalerstellung, Rollenzuweisung, in schmalere, zweckgebundene Rollen.
Wenn ein Angriff schon läuft, geh das schnell durch:
- Sperre die @everyone-Berechtigungen sofort, damit sich der Schaden nicht weiter ausbreitet.
- Widerrufe oder suspendiere jede Rolle, die kompromittiert wirkt, angefangen bei der Rolle, die der Angreifer nutzt.
- Löse den Lockdown-Befehl deines Bots aus, um Einladungen und Massenaktionen serverweit zu sperren.
- Schalte Drittanbieter-Integrationen und Webhooks ab, bis du bestätigt hast, welcher der Einstieg war.
Sobald die Blutung steht, wechsle zur Beweissicherung:
- Schalte den Entwicklermodus ein, damit du Nutzer- und Server-IDs direkt kopieren kannst.
- Mach Screenshots vom Audit-Log oder exportiere es, bevor es rotiert.
- Halt genaue Zeitstempel für jeden gelöschten Kanal, jeden gebannten Nutzer und jede Berechtigungsänderung fest.
Danach kommt die Wiederherstellung: stell Kanäle und Rollen aus einem Backup oder den Aufräumwerkzeugen deines Bots wieder her, rotiere jedes Bot-Token und jede Webhook-URL, die der Vorfall berührt hat, und prüfe deine Rollenhierarchie erneut, sodass dein Moderations-Bot künftig über den Team-Rollen sitzt. War der Schaden schwer oder ist kriminelle Absicht klar, bietet Discords Trust-&-Safety-Team einen Prozess für die Zusammenarbeit mit Strafverfolgung, einschließlich Emergency Disclosure Requests für schwere Fälle. Dieser Schritt zählt mehr, als die meisten Admins annehmen, weil dokumentierte Vorfälle sowohl Takedown-Anfragen als auch rechtliche Folgeschritte stärken.
Warum geschichtete Abwehr jedes einzelne Werkzeug schlägt
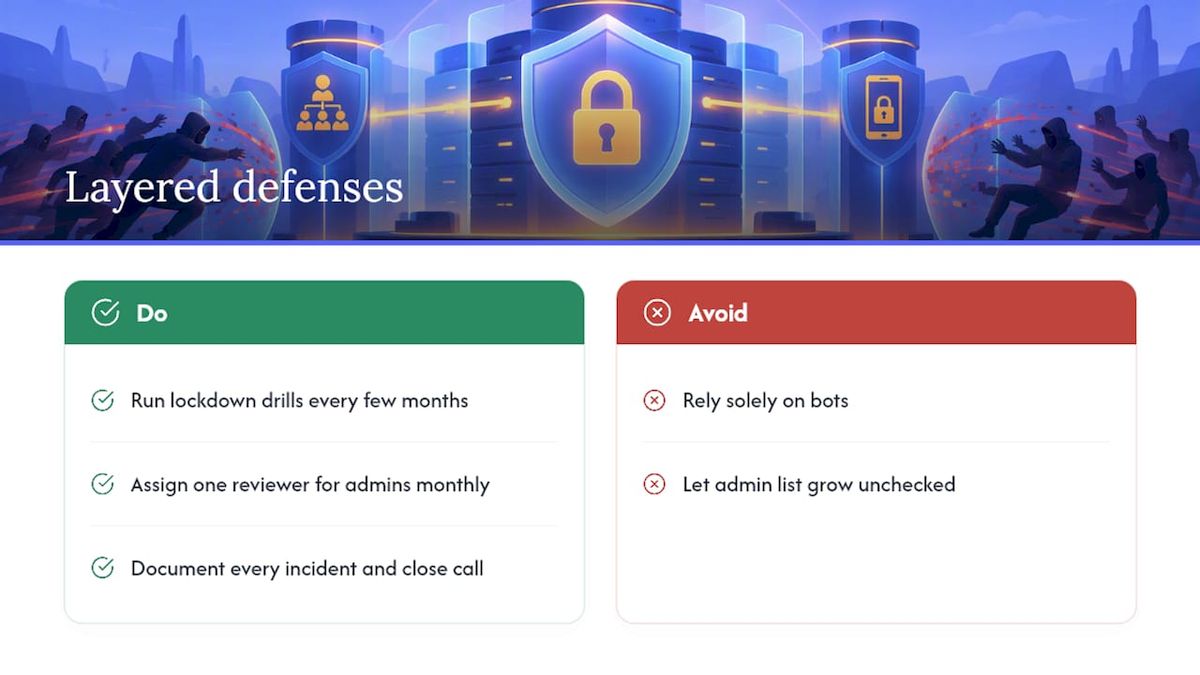
Bots stoppen viel Schaden, aber gegen einen kompromittierten Owner-Account oder einen Moderator, der sich gegen die Community wendet, die er mit aufgebaut hat, richten sie nichts aus. Menschliche Account-Sicherheit und eine saubere Rollenhierarchie bleiben deine erste Verteidigungslinie, nicht dein Bot.
Fahr alle paar Monate einen Lockdown-Drill, so wie du einen Feueralarm testen würdest. Bestimme eine Person, die Administrator-Inhaber nach festem Plan prüft, monatlich ist für die meisten Server vernünftig, damit die Liste nie still wächst. Schreib nach jedem echten Vorfall auf, was passiert ist, auch nach einem kleinen. Server, die ihre Beinahe-Treffer dokumentieren, schließen die echte Lücke, die anderen werden oft auf dieselbe Weise ein zweites Mal getroffen.
— Adam
Eine automatisierte Schicht mit Better Antispam hinzufügen
Manuelle Moderation fängt Probleme, nachdem sie schon passiert sind. Eigene Anti-Nuke-Bots sind dafür gebaut, Vorfälle zu fangen, während sie passieren: die Überwachung von Berechtigungsänderungen kann unautorisierte Rollenedits markieren, bevor sie sich ausbreiten, Auto-Lockdown kann @everyone-Berechtigungen sperren, wenn Schwellen gerissen werden, und Kanal-Aufräumwerkzeuge helfen, schnell wieder aufzubauen, sobald die unmittelbare Bedrohung eingedämmt ist.
Manuelle Kontrollen reichen für kleine, eng vertraute Server, auf denen du jeden Administrator persönlich kennst. Sobald deine Teamliste über eine Handvoll Leute hinauswächst oder du Events mit unvorhersehbaren Mitglieder-Spitzen fährst, schließt eine Bot-Schicht Lücken, die ein menschlicher Moderator schlicht nicht rund um die Uhr beobachten kann. Manche Anti-Spam-Bots ergänzen Anti-Nuke-Funktionen um Erkennung von Spam-Wellen, Betrugs- und NSFW-Filter sowie flexible Verifizierungstore, CAPTCHA, Button, Rechnen oder Wortpuzzle.
Setz ihn zuerst auf einem Staging- oder Low-Traffic-Kanal auf, geh einen Lockdown-Test durch und bestätige, dass die Alarme dein Moderationsteam so erreichen, wie du es erwartest. Setup-Details kannst du direkt auf der Better-Antispam-Produktseite prüfen und dort starten.
Quellen
- 18 U.S.C. § 1030 — Fraud and related activity in connection with computers (CFAA)
- Verifizierungsstufen — Discord Support
- Zusammenarbeit mit Strafverfolgung — Discord Safety
Häufige Fragen
Was ist Anti-Nuke auf Discord?
Anti-Nuke meint die Einstellungen, Bots und Abläufe, die massenhaft zerstörerische Aktionen erkennen und stoppen, etwa Kanal-Löschen, Massen-Bans oder Rollen-Hijacking, bevor sie einen Server ruinieren. Es kombiniert Discords native Kontrollen (2FA, Verifizierungsstufen, Rollenhierarchie) mit eigenen Bots wie Better Antispam, die Berechtigungsänderungen überwachen und verdächtige Aktivität in Echtzeit sperren.
Ist das Nuken eines Discord-Servers illegal?
Ja, in vielen Fällen. Unautorisierte Zerstörung eines Servers kann als vorsätzliche Beschädigung eines geschützten Computers unter dem Computer Fraud and Abuse Act gelten, mit Strafen, die bei Wiederholung oder erschwerten Taten steigen.
Wie verhindere ich Nukes auf Discord?
Beschränk die Administrator-Rolle auf eine Handvoll vertrauenswürdiger Accounts, erzwinge 2FA für das ganze Team und heb die Verifizierungsstufe an, um automatisierte Bots zu bremsen. Ergänze das um einen Anti-Nuke-Bot, der Berechtigungsänderungen überwacht und den Server automatisch in den Lockdown schicken kann, wenn er Massenlöschungen oder Bans erkennt.
Welcher Discord-Anti-Nuke-Bot ist der beste?
Kein Bot funktioniert gut ohne saubere Rollenhierarchie, weil ein Bot nicht gegen einen Account mit gleichen oder höheren Berechtigungen handeln kann. Manche Bots decken Kern-Anti-Nuke-Funktionen wie Berechtigungsüberwachung, Auto-Lockdown und Kanal-Aufräumen ab, neben Spam- und Betrugserkennung, und sind damit für viele Communities eine umfassende Option.
Was sollte ich direkt nach einem Nuke-Angriff tun?
Sperre die @everyone-Berechtigungen, widerrufe die kompromittierte Rolle und löse den Lockdown-Befehl deines Bots aus, um weiteren Schaden zu stoppen. Schalte dann den Entwicklermodus ein, um Nutzer-IDs zu sammeln, sichere dein Audit-Log und stell Kanäle aus dem Backup wieder her, bevor du exponierte Tokens rotierst.