Limite de 45 dias: como exportar o registro de auditoria do Discord e proteger servidores
O registro de auditoria do Discord é o histórico do seu servidor de toda ação administrativa e de moderação, de banimentos a mudanças de permissão, armazenado automaticamente por 45 dias. Você precisa da permissão VIEW_AUDIT_LOG para vê-lo, e ele nunca captura o conteúdo das mensagens nem o histórico do chat, só as ações tomadas e por quem. Quando uma entrada expira, ela some. Não há como limpar o registro manualmente nem estender a janela de dentro do próprio Discord.
TL;DR: - O registro de auditoria só retém entradas por 45 dias, então donos de servidor precisam exportar os dados com regularidade se precisarem de histórico mais longo. - Ver o registro de auditoria exige a permissão VIEW_AUDIT_LOG, que pode ser atribuída a cargos de confiança sem dar controle administrativo total. - Filtrar o registro por tipo de ação, moderador ou data ajuda a identificar rápido os eventos relevantes durante investigações. - O registro grava quem realizou as ações, o que mudou e os motivos informados, mas nunca captura o conteúdo das mensagens nem o histórico do chat. - Ferramentas automáticas combinadas com controles de acesso adequados formam uma camada de segurança proativa, além de só consultar o registro depois que o incidente já aconteceu.
Índice
- O que aparece em uma entrada do registro de auditoria do Discord
- Como consultar o registro de auditoria do Discord e restringir o acesso
- Filtrar e pesquisar o registro de auditoria do Discord
- Buscar o registro de auditoria pela API do Discord
- Retenção, exportações e o que você não consegue desfazer
- Boas práticas do registro de auditoria para segurança do servidor
- Por que só os registros não bastam
- Uma camada proativa para o que o registro de auditoria só consegue gravar depois
- Fontes
- Perguntas frequentes
O que aparece em uma entrada do registro de auditoria do Discord
Toda entrada no registro de auditoria do Discord segue uma estrutura consistente, e conhecer os campos poupa tempo quando você tenta reconstruir o que aconteceu depois de um incidente.
- user_id: quem realizou a ação
- action_type: que tipo de ação foi (banimento, expulsão, atualização de cargo, e assim por diante)
- target_id: quem ou o que foi afetado
- changes: os valores específicos de antes/depois que mudaram
- reason: uma explicação de texto opcional, digitada por um moderador ou fornecida por um bot pelo cabeçalho
X-Audit-Log-Reason - timestamp: embutido no snowflake ID da entrada, o que te dá a ordem exata
Os tipos de ação comuns que você vai ver incluem expulsões e banimentos de membros, criação ou edição de cargos, criação, atualização e exclusão de canais, mudanças de exceção de permissão em canais e modificações de webhook. O campo reason importa mais do que as pessoas reconhecem. Bots que banem ou expulsam usuários podem preenchê-lo automaticamente, o que significa que um bot de moderação bem configurado deixa um rastro mesmo quando o moderador humano esquece de digitar uma explicação.
Uma coisa que a documentação do registro de auditoria deixa explícita: o conteúdo das mensagens nunca é gravado. Se alguém apaga uma mensagem, o registro mostra que uma exclusão aconteceu e quem a disparou, mas não o que a mensagem dizia.
Como consultar o registro de auditoria do Discord e restringir o acesso
Ver os registros do Discord no cliente leva três cliques quando você conhece o caminho.
- Abra Configurações do servidor.
- Clique em Registro de auditoria na barra lateral esquerda.
- Role ou filtre por tipo de ação e membro para restringir os resultados.
O portão de permissão é VIEW_AUDIT_LOG, gerenciado do mesmo jeito que qualquer outra permissão do Discord: Configurações do servidor → Cargos → selecione um cargo → Permissões. Por padrão, Administrator concede automaticamente, mas você pode atribuí-la como permissão avulsa a um cargo mais baixo se quiser que os moderadores vejam o registro sem entregar o controle de admin completo.
Essa separação importa mais do que a maioria dos donos de servidor percebe. Um moderador que consegue ver os registros do Discord mas não pode mexer na estrutura de canais nem nas configurações do servidor ainda tem visibilidade total do que aconteceu, sem o risco de essa conta causar estrago se algum dia for comprometida.
Dica: Crie um cargo dedicado "Revisor de registros" só com VIEW_AUDIT_LOG ativada. Atribua a membros de confiança da equipe que tratam denúncias mas não precisam de direitos de admin mais amplos. Isso reduz a superfície de ataque sem atrasar ninguém.
Antes de conceder a permissão a qualquer pessoa, passe por um checklist rápido: confirme que o cargo não tem permissões elevadas desnecessárias ligadas, verifique se ele não está empilhado em cima de Administrator por acidente, e documente quem o possui para você revisar essa lista a cada trimestre.
Filtrar e pesquisar o registro de auditoria do Discord
A interface do registro de auditoria deixa filtrar por tipo de ação e por moderador, e combinar os dois restringe os resultados rápido quando você está atrás de um incidente específico.
- Filtre por tipo de ação quando você sabe o que aconteceu mas não quem fez (todos os banimentos, todas as exclusões de canal, todas as edições de cargo).
- Filtre por moderador (user_id) quando você suspeita de uma conta específica e quer o histórico completo de atividade dela.
- Use o timestamp embutido em cada entrada para reconstruir a sequência quando várias ações aconteceram perto umas das outras.
Um fluxo típico: um canal some e ninguém assume a responsabilidade. Filtre o registro por eventos de "Excluir canal", confira o timestamp contra o seu histórico de atividade do Discord daquela época e cruze o user_id com a lista da equipe. Se as permissões mudaram logo antes da exclusão, isso também aparece. O array changes de uma entrada de exceção de permissão lista exatamente qual permissão virou de false para true, o que costuma ser a evidência decisiva em casos de escalada de privilégio. A ordenação das entradas começa pela mais recente por padrão no cliente, então incidentes recentes aparecem na hora, sem precisar rolar.
Buscar o registro de auditoria pela API do Discord
Para quem está montando um painel próprio ou um script de exportação, o endpoint é GET /guilds/{guild.id}/audit-logs, e exige a mesma permissão VIEW_AUDIT_LOG da visualização no cliente.
user_id: restringe os resultados a um moderador ou bot específicoaction_type: filtra por um único tipo de ação (enum numérico definido na documentação do Discord)before/after: pagina pelo ID da entrada, combeforedevolvendo as entradas mais novas primeiro eafterdevolvendo as mais antigas primeirolimit: quantas entradas puxar por requisição, limitado entre 1 e 100
A referência da API do discordkit documenta esses parâmetros diretamente e vale guardar nos favoritos se você estiver programando puxadas recorrentes. Se você trabalha em JavaScript, o guia do discord.js cobre métodos da biblioteca como fetchAuditLogs, que encapsula esse endpoint e cuida da paginação por você. Bots que preenchem o campo reason fazem isso pelo cabeçalho de requisição X-Audit-Log-Reason, não por um parâmetro do corpo, o que derruba muita gente na primeira integração.
Retenção, exportações e o que você não consegue desfazer
O Discord guarda as entradas de auditoria por 45 dias, e não existe configuração, comando ou plano premium que estenda essa janela ou deixe você limpar o registro na mão. Quando uma entrada envelhece, ela é excluída de forma permanente.
- As entradas expiram automaticamente depois de 45 dias, sem qualquer intervenção possível do admin.
- O pacote de dados pessoais de um usuário no Discord pode incluir ações de auditoria ligadas àquela conta específica por cerca de 90 dias, o que é mais longo do que a janela do lado do servidor, mas só cobre ações envolvendo aquela única conta.
- Se a sua comunidade precisa de memória institucional mais longa, programe exportações periódicas pela API e armazene-as em algum lugar que evidencie adulteração, não só num canal de texto ou numa planilha compartilhada que qualquer um pode editar.
Trate a janela de 45 dias como um prazo rígido. Se você administra uma comunidade grande ou lida com qualquer coisa com implicações de conformidade, crie o hábito de exportar antes de precisar, não depois que uma disputa te fizer desejar ter seis meses de histórico em vez de seis semanas.
Boas práticas do registro de auditoria para segurança do servidor
Boas práticas de registros de servidor do Discord se resumem a cinco hábitos, e a maioria dos servidores só faz um ou dois deles.
- Restrinja VIEW_AUDIT_LOG com controle de acesso baseado em cargos, e rotacione esse acesso sempre que houver rotatividade na equipe. Um moderador que saiu e ainda segura a permissão é um risco silencioso.
- Exporte os registros numa agenda se você precisa de histórico além de 45 dias. Puxadas semanais ou mensais pela API, armazenadas em arquivo seguro, cobrem a maior parte das necessidades de conformidade e resolução de disputas.
- Defina limiares de alerta para picos anômalos, como uma rajada súbita de banimentos ou mudanças de permissão numa janela curta. A orientação da CISA sobre monitoramento de registro de auditoria recomenda processos de monitoramento documentados exatamente por esse motivo.
- Combine os registros com ferramentas de moderação proativas. Um bot como o Better Antispam consegue bloquear raids e ondas de spam em tempo real, o que significa menos entradas que você algum dia terá que investigar.
- Escreva um roteiro curto de incidente que ligue um achado do registro de auditoria a um passo de correção, para ninguém improvisar no meio de um raid ativo.
Dica: As boas práticas de registro em geral pedem centralizar e proteger os registros com RBAC e alertas automáticos, em vez de tratá-los como um histórico passivo que ninguém consulta até alguma coisa quebrar.
Por que só os registros não bastam
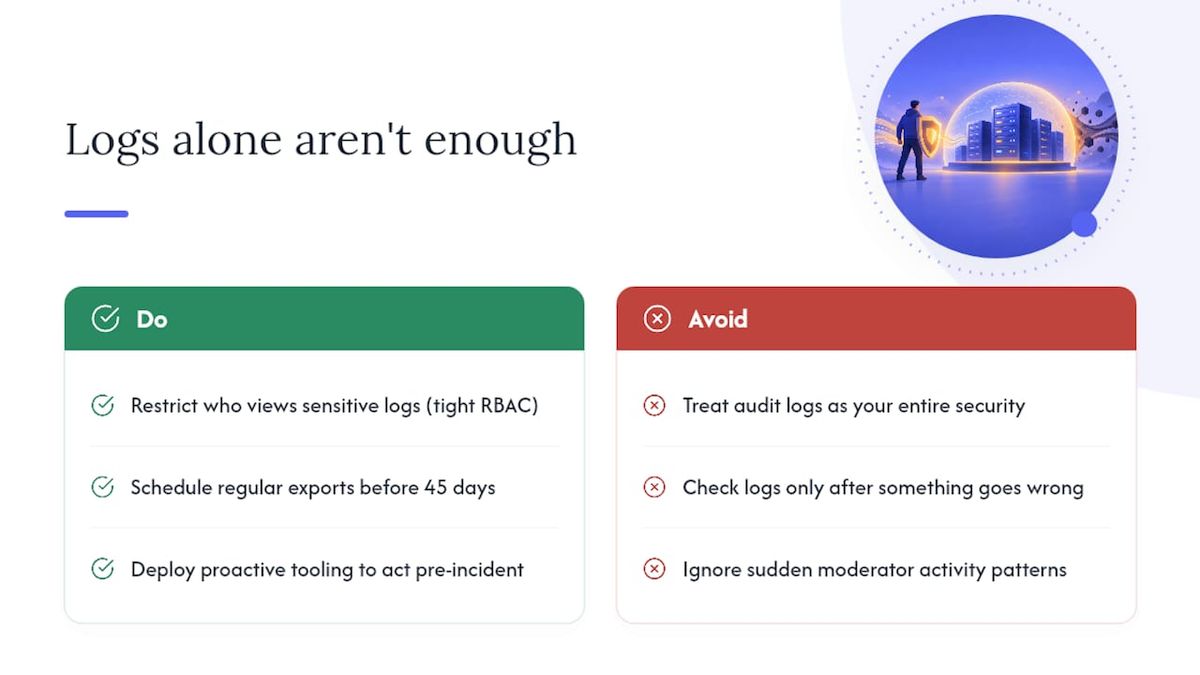
O registro de auditoria responde à pergunta "o que aconteceu", mas responde depois do fato. Essa é a limitação de verdade: é uma ferramenta forense, não preventiva, e nenhuma quantidade de revisão cuidadosa do registro impede um raid enquanto ele está acontecendo. Já vi servidores tratarem o registro de auditoria como a estratégia de segurança inteira, consultando só quando alguma coisa já deu errado, o que é um pouco como revisar as imagens de segurança depois de um arrombamento e chamar isso de sistema de segurança.
A postura melhor empilha três coisas: RBAC apertado sobre quem pode ver registros sensíveis, exportações programadas para nada de valor envelhecer aos 45 dias, e ferramentas proativas que agem antes de os incidentes gerarem entradas no registro. Um padrão que vale observar: um agrupamento súbito de mudanças de cargo ou banimentos a partir de uma única conta de moderador fora do horário normal dela muitas vezes sinaliza um login comprometido, e pegar esse padrão no registro é o que dispara a redefinição de credenciais, não a sorte.
— Adam
Uma camada proativa para o que o registro de auditoria só consegue gravar depois
Ler o registro de auditoria te diz o que já aconteceu. Alguns bots são feitos para reduzir a frequência com que você precisa lê-lo por motivos ruins, pegando ondas de spam, raids e atividade suspeita de permissão em tempo real em vez de depois que o estrago está feito.
Ele bloqueia automaticamente ondas de spam e golpe assim que começam, tranca canais ou silencia contas durante tentativas de raid, e sinaliza mudanças de permissão incomuns para que uma conta de moderador comprometida não cause estrago em silêncio antes de alguém consultar os registros. A limpeza automática de canal cuida do depois se alguma coisa passar, para você não ficar apagando centenas de mensagens na mão. Nada disso substitui o seu registro de auditoria, funciona junto com ele, te dando menos incidentes para investigar desde o começo. Se você está cansado de os registros serem a única coisa entre o seu servidor e o caos, confira o Better Antispam e veja como fica uma cobertura proativa para a sua comunidade.
Perguntas frequentes
O que significa registro de auditoria no Discord?
Um registro de auditoria do Discord é o histórico automático das ações administrativas e de moderação tomadas num servidor, incluindo banimentos, expulsões, mudanças de cargo e edições de canal. Ele mostra quem tomou a ação e quando, mas não grava o conteúdo das mensagens.
Onde vejo o registro de auditoria do Discord?
Vá em Configurações do servidor → Registro de auditoria no cliente do Discord, desde que o seu cargo tenha a permissão VIEW_AUDIT_LOG. Desenvolvedores também podem puxá-lo de forma programática pelo endpoint GET /guilds/{guild.id}/audit-logs.
Dá para ver mensagens apagadas no registro de auditoria do Discord?
Você consegue ver que uma mensagem foi apagada e quem a apagou, mas não o conteúdo real da mensagem. O sistema de registro de auditoria do Discord exclui de propósito o conteúdo do chat de todo tipo de entrada.
Consigo limpar um registro de auditoria no Discord?
Não, admins não conseguem limpar manualmente um registro de auditoria do Discord. As entradas expiram automaticamente depois de 45 dias, e não existe configuração ou comando que as remova antes.