Limite de 45 jours : exporter le journal d'audit Discord et protéger les serveurs
Le journal d'audit Discord est l'enregistrement de chaque action d'administration et de modération de votre serveur, des bannissements aux changements de permissions, conservé automatiquement pendant 45 jours. Il faut la permission VIEW_AUDIT_LOG pour le consulter, et il n'enregistre jamais le contenu des messages ni l'historique de discussion, seulement les actions réalisées et par qui. Une fois qu'une entrée expire, elle disparaît. Il n'existe aucun moyen de le vider manuellement ni d'allonger la fenêtre depuis Discord lui-même.
TL;DR: - Le journal d'audit ne conserve les entrées que 45 jours, donc les propriétaires de serveur doivent exporter régulièrement les données s'ils ont besoin d'archives plus longues. - Consulter le journal d'audit exige la permission VIEW_AUDIT_LOG, que l'on peut attribuer à des rôles de confiance sans donner le contrôle administratif complet. - Filtrer le journal d'audit par type d'action, par modérateur ou par horodatage aide à identifier vite les événements utiles pendant une enquête. - Le journal enregistre qui a réalisé les actions, ce qui a changé et les motifs indiqués, mais jamais le contenu des messages ni l'historique de discussion. - Des outils automatiques combinés à des contrôles d'accès corrects offrent une couche de sécurité proactive, au-delà de la simple consultation du journal après un incident.
Table des matières
- Ce qui apparaît dans une entrée du journal d'audit Discord
- Consulter le journal d'audit Discord et restreindre l'accès
- Filtrer et rechercher dans le journal d'audit Discord
- Récupérer le journal d'audit via l'API Discord
- Conservation, exports et ce que vous ne pouvez pas annuler
- Bonnes pratiques du journal d'audit pour la sécurité du serveur
- Pourquoi les journaux ne suffisent pas
- Une couche proactive pour ce que le journal d'audit ne peut enregistrer qu'après coup
- Sources
- Questions fréquentes
Ce qui apparaît dans une entrée du journal d'audit Discord
Chaque entrée d'un journal d'audit Discord suit une structure stable, et connaître les champs vous fait gagner du temps quand vous reconstituez ce qui s'est passé après un incident.
- user_id : qui a réalisé l'action
- action_type : de quel type d'action il s'agissait (bannissement, expulsion, mise à jour de rôle, et ainsi de suite)
- target_id : qui ou quoi a été affecté
- changes : les valeurs précises avant/après qui ont changé
- reason : une explication texte facultative, saisie par un modérateur ou fournie par un bot via l'en-tête
X-Audit-Log-Reason - timestamp : intégré dans l'ID snowflake de l'entrée, ce qui vous donne un ordre exact
Les types d'action courants comprennent les expulsions et bannissements de membres, la création ou la modification de rôles, la création, la mise à jour et la suppression de salons, les changements de réécriture de permissions sur les salons, et les modifications de webhooks. Le champ reason compte plus que ce que les gens lui accordent. Les bots qui bannissent ou expulsent des utilisateurs peuvent le remplir automatiquement, ce qui signifie qu'un bot de modération bien configuré vous laisse une trace même quand le modérateur humain oublie de taper une explication.
Un point que la documentation du journal d'audit rend explicite : le contenu des messages n'est jamais enregistré. Si quelqu'un supprime un message, le journal montre qu'une suppression a eu lieu et qui l'a déclenchée, mais pas ce que le message disait.
Consulter le journal d'audit Discord et restreindre l'accès
Consulter les journaux Discord dans le client prend trois clics une fois que vous connaissez le chemin.
- Ouvrez Paramètres du serveur.
- Cliquez sur Journal d'audit dans la barre latérale gauche.
- Faites défiler ou filtrez par type d'action et par membre pour restreindre les résultats.
Le verrou de permission est VIEW_AUDIT_LOG, géré comme n'importe quelle autre permission Discord : Paramètres du serveur → Rôles → sélectionnez un rôle → Permissions. Par défaut, Administrator l'accorde automatiquement, mais vous pouvez l'attribuer comme permission autonome à un rôle plus bas si vous voulez que les modérateurs voient le journal sans leur donner le contrôle admin complet.
Cette séparation compte plus que la plupart des propriétaires de serveur ne le réalisent. Un modérateur qui peut consulter les journaux Discord mais ne peut pas toucher à la structure des salons ni aux paramètres du serveur obtient quand même une visibilité complète sur ce qui s'est passé, sans le risque que ce compte cause des dégâts s'il est un jour compromis.
Conseil de pro : Créez un rôle dédié « Examinateur des journaux » avec seulement VIEW_AUDIT_LOG activé. Attribuez-le au staff de confiance qui traite les signalements mais n'a pas besoin de droits admin plus larges. Cela réduit votre surface d'attaque sans ralentir personne.
Avant d'accorder la permission à quiconque, passez une checklist rapide : confirmez que le rôle n'a aucune permission élevée inutile attachée, vérifiez qu'il n'est pas empilé par accident sur Administrator, et documentez qui le détient pour pouvoir revoir cette liste chaque trimestre.
Filtrer et rechercher dans le journal d'audit Discord
L'interface du journal d'audit vous laisse filtrer par type d'action et par modérateur, et combiner les deux restreint les résultats rapidement quand vous poursuivez un incident précis.
- Filtrez par type d'action quand vous savez ce qui s'est passé mais pas qui l'a fait (tous les bannissements, toutes les suppressions de salon, toutes les modifications de rôle).
- Filtrez par modérateur (user_id) quand vous soupçonnez un compte précis et voulez tout son historique d'activité.
- Utilisez l'horodatage intégré à chaque entrée pour reconstituer la séquence quand plusieurs actions se sont enchaînées de près.
Un flux typique : un salon disparaît et personne ne revendique la responsabilité. Filtrez le journal sur les événements « Suppression de salon », comparez l'horodatage à votre historique d'activité Discord autour de ce moment, et croisez le user_id avec votre liste de staff. Si des permissions ont changé juste avant la suppression, cela apparaît aussi. Le tableau changes d'une entrée de réécriture de permissions liste exactement quelle permission est passée de false à true, ce qui est généralement la preuve décisive dans les cas d'élévation de privilèges. L'ordre des entrées va du plus récent au plus ancien par défaut dans le client, donc les incidents récents apparaissent tout de suite, sans faire défiler.
Récupérer le journal d'audit via l'API Discord
Pour quiconque construit un tableau de bord personnalisé ou un script d'export, l'endpoint est GET /guilds/{guild.id}/audit-logs, et il exige la même permission VIEW_AUDIT_LOG que la vue client.
user_id: restreindre les résultats à un modérateur ou un bot précisaction_type: filtrer sur un seul type d'action (énumération numérique définie dans la doc Discord)before/after: paginer par ID d'entrée,beforerenvoyant d'abord les entrées les plus récentes etafterles plus ancienneslimit: combien d'entrées tirer par requête, plafonné entre 1 et 100
La référence API discordkit documente ces paramètres directement et mérite d'être mise en favori si vous scriptez des extractions récurrentes. Si vous travaillez en JavaScript, le guide discord.js couvre des méthodes de bibliothèque comme fetchAuditLogs, qui encapsule cet endpoint et gère la pagination pour vous. Les bots qui remplissent le champ reason le font via l'en-tête de requête X-Audit-Log-Reason, pas un paramètre de corps, ce qui piège beaucoup d'intégrateurs débutants.
Conservation, exports et ce que vous ne pouvez pas annuler
Discord conserve les entrées d'audit pendant 45 jours, et il n'existe aucun réglage, commande ou palier premium qui allonge cette fenêtre ou vous laisse vider le journal manuellement. Une fois qu'une entrée sort de la fenêtre, elle est supprimée définitivement.
- Les entrées expirent automatiquement après 45 jours, sans aucune intervention admin possible.
- Le paquet de données personnelles d'un utilisateur auprès de Discord peut inclure les actions d'audit liées à ce compte précis pendant environ 90 jours, ce qui est plus long que la fenêtre côté serveur mais ne couvre que les actions impliquant ce seul compte.
- Si votre communauté a besoin d'une mémoire institutionnelle plus longue, planifiez des exports API périodiques et stockez-les quelque part à l'épreuve des falsifications, pas seulement dans un salon texte ou un tableur partagé que n'importe qui peut modifier.
Traitez la fenêtre de 45 jours comme une date butoir ferme. Si vous gérez une grande communauté ou quoi que ce soit avec des implications de conformité, prenez l'habitude d'exporter avant d'en avoir besoin, pas après qu'un litige vous fasse regretter de n'avoir que six semaines d'historique au lieu de six mois.
Bonnes pratiques du journal d'audit pour la sécurité du serveur
De bonnes pratiques de journaux de serveur Discord se résument à cinq habitudes, et la plupart des serveurs n'en font qu'une ou deux.
- Restreignez VIEW_AUDIT_LOG avec un contrôle d'accès basé sur les rôles, et révoquez cet accès à chaque départ de staff. Un modérateur parti qui détient encore la permission est une responsabilité silencieuse.
- Exportez les journaux selon un calendrier si vous avez besoin d'archives au-delà de 45 jours. Des extractions hebdomadaires ou mensuelles via l'API, stockées dans une archive sécurisée, couvrent la plupart des besoins de conformité et de résolution de litiges.
- Définissez des seuils d'alerte pour les pics anormaux, comme une rafale soudaine de bannissements ou de changements de permissions dans une courte fenêtre. Le guide CISA sur la surveillance des journaux d'audit recommande des processus de surveillance documentés exactement pour cette raison.
- Associez les journaux à des outils de modération proactive. Un bot comme Better Antispam peut bloquer les raids et les vagues de spam en temps réel, ce qui signifie moins d'entrées à enquêter.
- Rédigez un court playbook d'incident qui relie une trouvaille du journal d'audit à une étape de remédiation, pour que personne n'improvise pendant un raid en cours.
Conseil de pro : Les bonnes pratiques de journalisation demandent en général de centraliser et de protéger les journaux avec un RBAC et des alertes automatisées, plutôt que de les traiter comme un registre passif que personne ne consulte tant que quelque chose ne casse pas.
Pourquoi les journaux ne suffisent pas
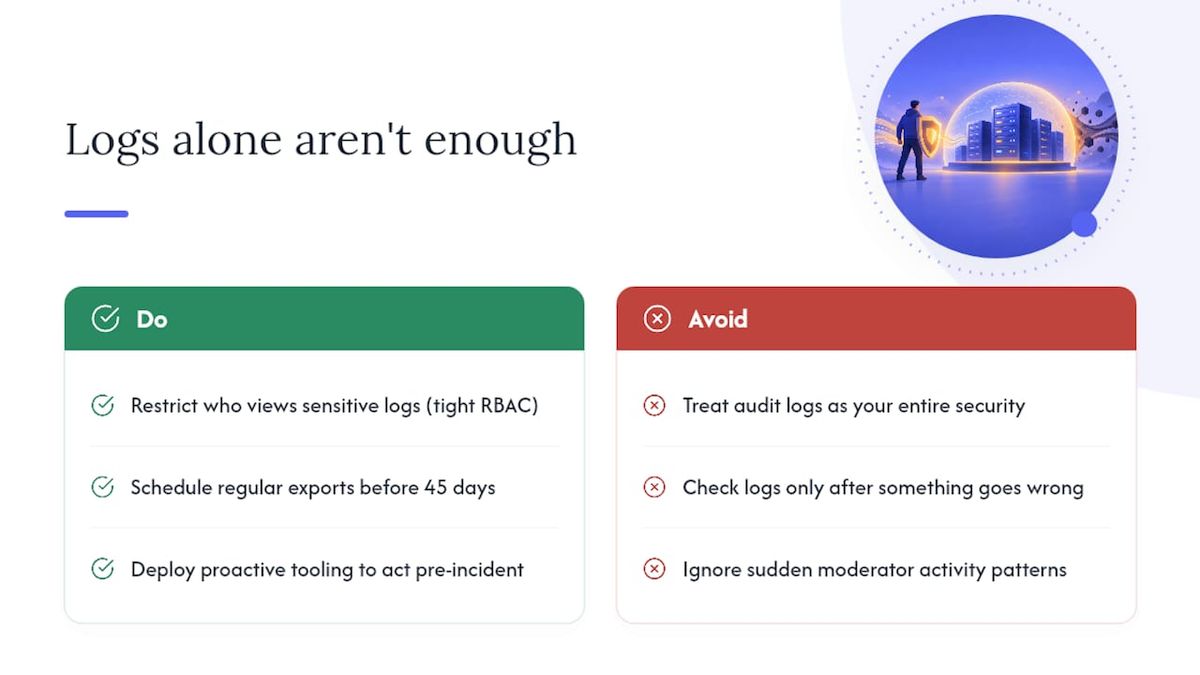
Les journaux d'audit répondent à la question « que s'est-il passé », mais ils y répondent après coup. C'est leur vraie limite : c'est un outil forensique, pas un outil préventif, et aucune relecture soigneuse n'arrête un raid pendant qu'il a lieu. J'ai vu des serveurs traiter le journal d'audit comme leur stratégie de sécurité entière, ne le consulter que quand quelque chose a déjà mal tourné, ce qui revient un peu à revoir les images de vidéosurveillance après une effraction et à appeler cela votre système de sécurité.
La meilleure posture superpose trois choses : un RBAC serré sur qui peut voir les journaux sensibles, des exports planifiés pour que rien de précieux n'expire à 45 jours, et des outils proactifs qui agissent avant même que les incidents ne génèrent des entrées. Un motif à surveiller : un groupe soudain de changements de rôles ou de bannissements depuis un seul compte modérateur en dehors de ses horaires habituels signale souvent une connexion compromise, et c'est le fait d'attraper ce motif dans le journal qui déclenche la réinitialisation des identifiants, pas la chance.
— Adam
Une couche proactive pour ce que le journal d'audit ne peut enregistrer qu'après coup
Lire le journal d'audit vous dit ce qui s'est déjà passé. Certains bots sont conçus pour réduire la fréquence à laquelle vous devez le lire pour de mauvaises raisons, en attrapant les vagues de spam, les raids et l'activité de permissions suspecte en temps réel plutôt qu'après les dégâts.
Il bloque automatiquement les vagues de spam et d'arnaques dès qu'elles commencent, verrouille les salons ou réduit au silence les comptes pendant les tentatives de raid, et signale les changements de permissions inhabituels pour qu'un compte modérateur compromis ne cause pas de dégâts en silence avant que quelqu'un ne consulte les journaux. Le nettoyage automatique des salons gère les suites si quelque chose passe quand même, pour que vous n'ayez pas à supprimer à la main des centaines de messages. Rien de tout cela ne remplace votre journal d'audit, cela travaille à ses côtés, en vous donnant moins d'incidents à enquêter dès le départ. Si vous en avez assez que vos journaux soient la seule chose entre votre serveur et le chaos, consultez Better Antispam et voyez à quoi ressemble une couverture proactive pour votre communauté.
Questions fréquentes
Que signifie journal d'audit sur Discord ?
Un journal d'audit Discord est l'enregistrement automatique des actions d'administration et de modération réalisées sur un serveur, y compris les bannissements, les expulsions, les changements de rôles et les modifications de salons. Il montre qui a réalisé l'action et quand, mais n'enregistre pas le contenu des messages.
Où voir mon journal d'audit Discord ?
Allez dans Paramètres du serveur → Journal d'audit dans le client Discord, à condition que votre rôle ait la permission VIEW_AUDIT_LOG. Les développeurs peuvent aussi le tirer par programme via l'endpoint GET /guilds/{guild.id}/audit-logs.
Peut-on voir les messages supprimés dans le journal d'audit Discord ?
Vous pouvez voir qu'un message a été supprimé et qui l'a supprimé, mais pas le contenu réel du message. Le système de journal d'audit de Discord exclut volontairement le contenu de discussion de tous les types d'entrée.
Peut-on vider un journal d'audit Discord ?
Non, les admins ne peuvent pas vider manuellement un journal d'audit Discord. Les entrées expirent automatiquement après 45 jours, et il n'existe aucun réglage ni commande qui les retire plus tôt.