Límite de 45 días: cómo exportar el registro de auditoría de Discord y proteger servidores
El registro de auditoría de Discord es el historial de tu servidor de cada acción administrativa y de moderación, desde baneos hasta cambios de permisos, guardado automáticamente durante 45 días. Necesitas el permiso VIEW_AUDIT_LOG para verlo, y nunca captura el contenido de los mensajes ni el historial del chat, solo las acciones realizadas y quién las hizo. Cuando una entrada caduca, desaparece. No hay forma de borrarlo a mano ni de ampliar la ventana desde el propio Discord.
TL;DR: - El registro de auditoría solo retiene entradas durante 45 días, así que los dueños de servidor deben exportar los datos con regularidad si necesitan un historial más largo. - Ver el registro de auditoría requiere el permiso VIEW_AUDIT_LOG, que se puede asignar a roles de confianza sin dar el control administrativo completo. - Filtrar el registro por tipo de acción, moderador o marca de tiempo ayuda a identificar rápido los eventos relevantes durante una investigación. - El registro anota quién hizo las acciones, qué cambió y los motivos indicados, pero nunca captura el contenido de los mensajes ni el historial del chat. - Las herramientas automáticas combinadas con controles de acceso adecuados aportan una capa de seguridad proactiva más allá de consultar el registro solo después de un incidente.
Tabla de contenidos
- Qué aparece en una entrada del registro de auditoría de Discord
- Cómo consultar el registro de auditoría de Discord y restringir el acceso
- Filtrar y buscar en el registro de auditoría de Discord
- Obtener el registro de auditoría a través de la API de Discord
- Retención, exportaciones y lo que no se puede deshacer
- Buenas prácticas del registro de auditoría para la seguridad del servidor
- Por qué los registros no bastan por sí solos
- Una capa proactiva para lo que el registro de auditoría solo puede registrar a posteriori
- Fuentes
- Preguntas frecuentes
Qué aparece en una entrada del registro de auditoría de Discord
Cada entrada del registro de auditoría de Discord sigue una estructura constante, y conocer los campos te ahorra tiempo cuando intentas reconstruir lo que pasó después de un incidente.
- user_id: quién realizó la acción
- action_type: qué tipo de acción fue (ban, kick, actualización de rol, etc.)
- target_id: quién o qué se vio afectado
- changes: los valores concretos de antes/después que cambiaron
- reason: una explicación de texto opcional, escrita por un moderador o aportada por un bot mediante la cabecera
X-Audit-Log-Reason - timestamp: incrustado en el ID snowflake de la entrada, lo que te da el orden exacto
Los tipos de acción habituales incluyen expulsiones y baneos de miembros, creación o edición de roles, creación, actualización y eliminación de canales, cambios de overwrites de permisos en canales y modificaciones de webhooks. El campo reason importa más de lo que la gente le concede. Los bots que banean o expulsan usuarios pueden rellenarlo automáticamente, lo que significa que un bot de moderación bien configurado te deja un rastro incluso cuando el moderador humano olvida escribir una explicación.
Una cosa que la documentación del registro de auditoría deja explícita: el contenido de los mensajes nunca se registra. Si alguien borra un mensaje, el registro muestra que hubo un borrado y quién lo disparó, pero no lo que decía el mensaje.
Cómo consultar el registro de auditoría de Discord y restringir el acceso
Ver el registro de auditoría de Discord en el cliente son tres clics cuando conoces la ruta.
- Abre Ajustes del servidor.
- Pulsa Registro de auditoría en la barra lateral izquierda.
- Desplázate o filtra por tipo de acción y miembro para acotar los resultados.
La puerta de permiso es VIEW_AUDIT_LOG, y se gestiona igual que cualquier otro permiso de Discord: Ajustes del servidor → Roles → selecciona un rol → Permisos. Por defecto, Administrator lo concede automáticamente, pero puedes asignarlo como permiso independiente a un rol inferior si quieres que los moderadores vean el registro sin entregarles el control de admin completo.
Esa separación importa más de lo que la mayoría de dueños de servidor se da cuenta. Un moderador que puede ver el registro pero no tocar la estructura de canales ni los ajustes del servidor sigue teniendo visibilidad completa de lo que pasó, sin el riesgo de que esa cuenta cause daños si alguna vez se ve comprometida.
Consejo: Crea un rol dedicado de «Revisor de registros» con solo VIEW_AUDIT_LOG activado. Asígnaselo al staff de confianza que gestiona reportes pero no necesita permisos de admin más amplios. Reduce la superficie de ataque sin frenar a nadie.
Antes de conceder el permiso a nadie, pasa una checklist rápida: confirma que el rol no tiene permisos elevados innecesarios, verifica que no está apilado encima de Administrator por accidente y documenta quién lo tiene para revisar esa lista cada trimestre.
Filtrar y buscar en el registro de auditoría de Discord
La interfaz del registro de auditoría te deja filtrar por tipo de acción y por moderador, y combinar ambos acota los resultados enseguida cuando persigues un incidente concreto.
- Filtra por tipo de acción cuando sabes qué pasó pero no quién lo hizo (todos los baneos, todas las eliminaciones de canal, todas las ediciones de rol).
- Filtra por moderador (user_id) cuando sospechas de una cuenta concreta y quieres su historial de actividad completo.
- Usa la marca de tiempo incrustada en cada entrada para reconstruir la secuencia cuando varias acciones ocurrieron muy juntas.
Un flujo típico: desaparece un canal y nadie asume la responsabilidad. Filtra el registro por eventos de «Eliminar canal», contrasta la marca de tiempo con tu historial de actividad de Discord de esa franja y cruza el user_id con tu lista de staff. Si los permisos cambiaron justo antes del borrado, eso también aparece. El array changes de una entrada de overwrite de permisos lista exactamente qué permiso pasó de false a true, que suele ser la prueba definitiva en casos de escalada de privilegios. El orden de las entradas es de más reciente a más antigua por defecto en el cliente, así que los incidentes recientes aparecen al instante sin desplazarte.
Obtener el registro de auditoría a través de la API de Discord
Para quien está montando un panel personalizado o un script de exportación, el endpoint es GET /guilds/{guild.id}/audit-logs, y requiere el mismo permiso VIEW_AUDIT_LOG que la vista del cliente.
user_id: restringe los resultados a un moderador o bot concretoaction_type: filtra por un solo tipo de acción (enum numérico definido en la documentación de Discord)before/after: pagina por ID de entrada;beforedevuelve primero las entradas más nuevas yafterlas más antiguaslimit: cuántas entradas pedir por solicitud, con un tope de entre 1 y 100
La referencia de la API de discordkit documenta estos parámetros directamente y merece un marcador si vas a programar extracciones periódicas. Si trabajas en JavaScript, la guía de discord.js cubre métodos de la librería como fetchAuditLogs, que envuelve este endpoint y gestiona la paginación por ti. Los bots que rellenan el campo reason lo hacen mediante la cabecera de solicitud X-Audit-Log-Reason, no con un parámetro del body, y eso pilla a muchos que integran por primera vez.
Retención, exportaciones y lo que no se puede deshacer
Discord guarda las entradas de auditoría durante 45 días, y no hay ajuste, comando ni plan premium que amplíe esa ventana o te deje borrar el registro a mano. Cuando una entrada envejece, se elimina de forma permanente.
- Las entradas caducan automáticamente a los 45 días, sin que un admin pueda intervenir.
- El paquete de datos personales de un usuario en Discord puede incluir acciones de auditoría ligadas a esa cuenta concreta durante unos 90 días, más que la ventana del servidor, pero solo cubre acciones que involucran esa cuenta.
- Si tu comunidad necesita memoria institucional más larga, programa exportaciones periódicas por la API y guárdalas en un sitio a prueba de manipulación, no solo en un canal de texto o una hoja compartida que cualquiera puede editar.
Trata la ventana de 45 días como un plazo firme. Si llevas una comunidad grande o algo con implicaciones de cumplimiento, crea el hábito de exportar antes de necesitarlo, no después de que una disputa te haga desear seis meses de historial en lugar de seis semanas.
Buenas prácticas del registro de auditoría para la seguridad del servidor
Las buenas prácticas de registros de un servidor de Discord se reducen a cinco hábitos, y la mayoría de servidores solo cumple uno o dos.
- Restringe VIEW_AUDIT_LOG con control de acceso basado en roles, y rota ese acceso cada vez que hay rotación de staff. Un moderador que se fue y sigue teniendo el permiso es una responsabilidad silenciosa.
- Exporta los registros con un calendario si necesitas historial más allá de 45 días. Extracciones semanales o mensuales por la API, guardadas en un archivo seguro, cubren la mayoría de necesidades de cumplimiento y resolución de disputas.
- Define umbrales de alerta para picos anómalos, como una racha súbita de baneos o cambios de permisos en poco tiempo. La guía de CISA sobre monitorización de registros de auditoría recomienda procesos de monitorización documentados precisamente por esto.
- Combina los registros con herramientas de moderación proactivas. Un bot como Better Antispam puede bloquear raids y oleadas de spam en tiempo real, lo que significa menos entradas que investigar.
- Escribe un protocolo corto de incidentes que conecte un hallazgo del registro de auditoría con un paso de remediación, para que nadie improvise durante un raid activo.
Consejo: Las buenas prácticas de logging suelen pedir centralizar y proteger los registros con RBAC y alertas automáticas, en lugar de tratarlos como un archivo pasivo que nadie mira hasta que algo se rompe.
Por qué los registros no bastan por sí solos
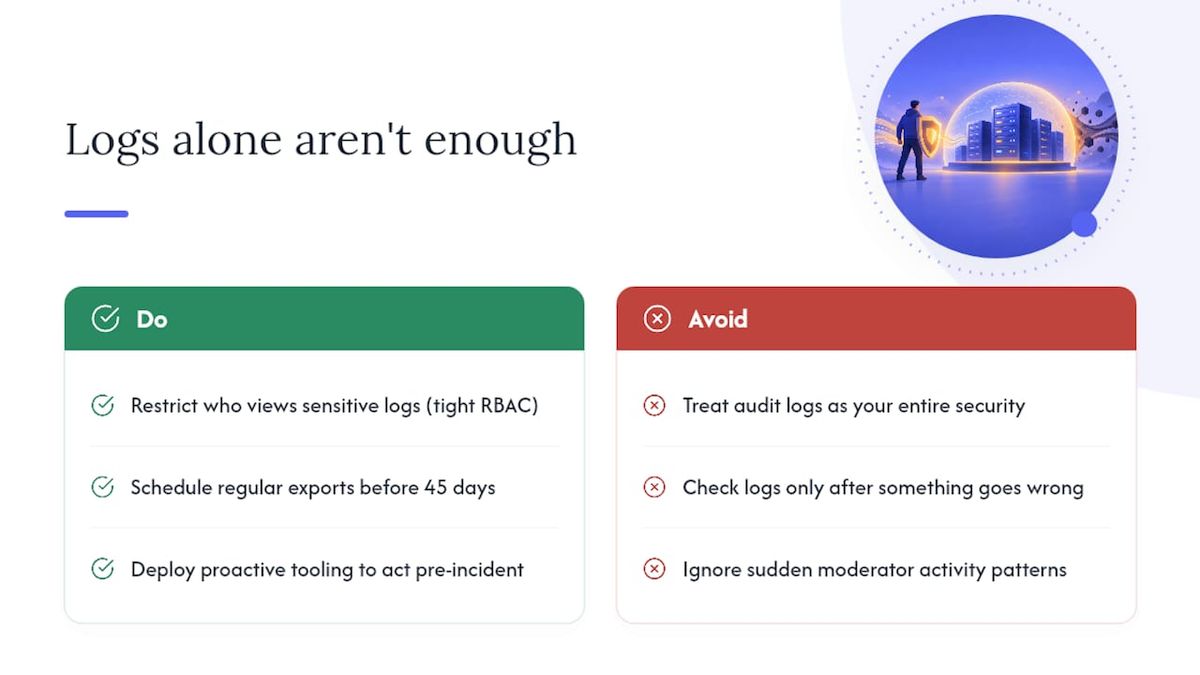
Los registros de auditoría responden a «qué pasó», pero lo responden a posteriori. Esa es su verdadera limitación: son una herramienta forense, no preventiva, y ninguna revisión cuidadosa del registro detiene un raid mientras está ocurriendo. He visto servidores tratar el registro de auditoría como su estrategia de seguridad entera, consultándolo solo cuando algo ya salió mal, que es un poco como revisar las cámaras después de un robo y llamar a eso tu sistema de seguridad.
La mejor postura apila tres cosas: RBAC estricto sobre quién puede ver registros sensibles, exportaciones programadas para que nada valioso caduque a los 45 días, y herramientas proactivas que actúan antes de que los incidentes generen entradas. Un patrón que merece vigilancia: un cúmulo súbito de cambios de rol o baneos desde una sola cuenta de moderador fuera de su horario habitual suele señalar un login comprometido, y pillar ese patrón en el registro es lo que dispara el reseteo de credenciales, no la suerte.
— Adam
Una capa proactiva para lo que el registro de auditoría solo puede registrar a posteriori
Leer el registro de auditoría te dice lo que ya pasó. Algunos bots están pensados para reducir las veces que tienes que leerlo por malas razones, pillando oleadas de spam, raids y actividad sospechosa de permisos en tiempo real en lugar de después de que el daño esté hecho.
Bloquea automáticamente las oleadas de spam y estafas en cuanto empiezan, bloquea canales o silencia cuentas durante intentos de raid, y señala cambios de permisos inusuales para que una cuenta de moderador comprometida no haga daño en silencio antes de que alguien mire los registros. La limpieza automática de canales se ocupa de las consecuencias si algo se cuela, así que no estás borrando cientos de mensajes a mano. Nada de esto sustituye tu registro de auditoría: funciona junto a él y te deja menos incidentes que investigar. Si estás cansado de que tus registros sean lo único que se interpone entre tu servidor y el caos, echa un vistazo a Better Antispam y comprueba cómo se ve una cobertura proactiva para tu comunidad.
Preguntas frecuentes
¿Qué significa registro de auditoría en Discord?
Un registro de auditoría de Discord es el historial automático de las acciones administrativas y de moderación tomadas en un servidor, incluidos baneos, expulsiones, cambios de rol y ediciones de canal. Muestra quién hizo la acción y cuándo, pero no registra el contenido de los mensajes.
¿Dónde puedo ver el registro de auditoría de Discord?
Ve a Ajustes del servidor → Registro de auditoría en el cliente de Discord, siempre que tu rol tenga el permiso VIEW_AUDIT_LOG. Los desarrolladores también pueden extraerlo por código con el endpoint GET /guilds/{guild.id}/audit-logs.
¿Se pueden ver los mensajes borrados en el registro de auditoría de Discord?
Puedes ver que se borró un mensaje y quién lo borró, pero no el contenido real del mensaje. El sistema de registro de auditoría de Discord excluye a propósito el contenido del chat de todos los tipos de entrada.
¿Puedo borrar un registro de auditoría en Discord?
No, los admins no pueden borrar a mano un registro de auditoría de Discord. Las entradas caducan automáticamente a los 45 días, y no hay ajuste ni comando que las elimine antes.