45-Tage-Limit: Discord-Audit-Logs exportieren und Server schützen
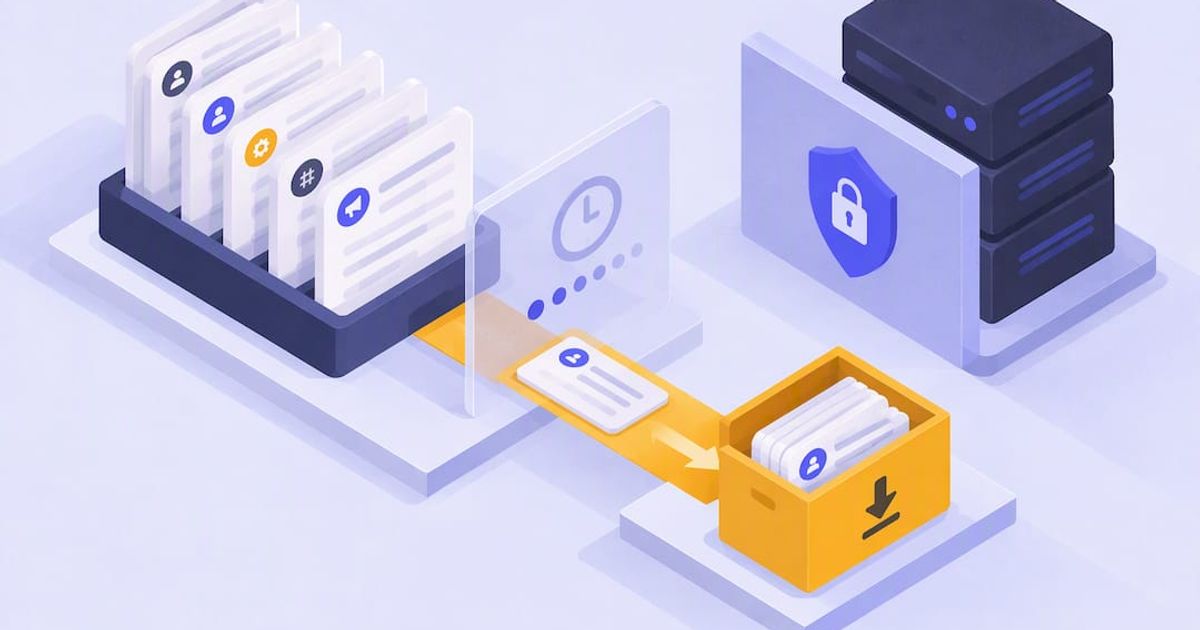
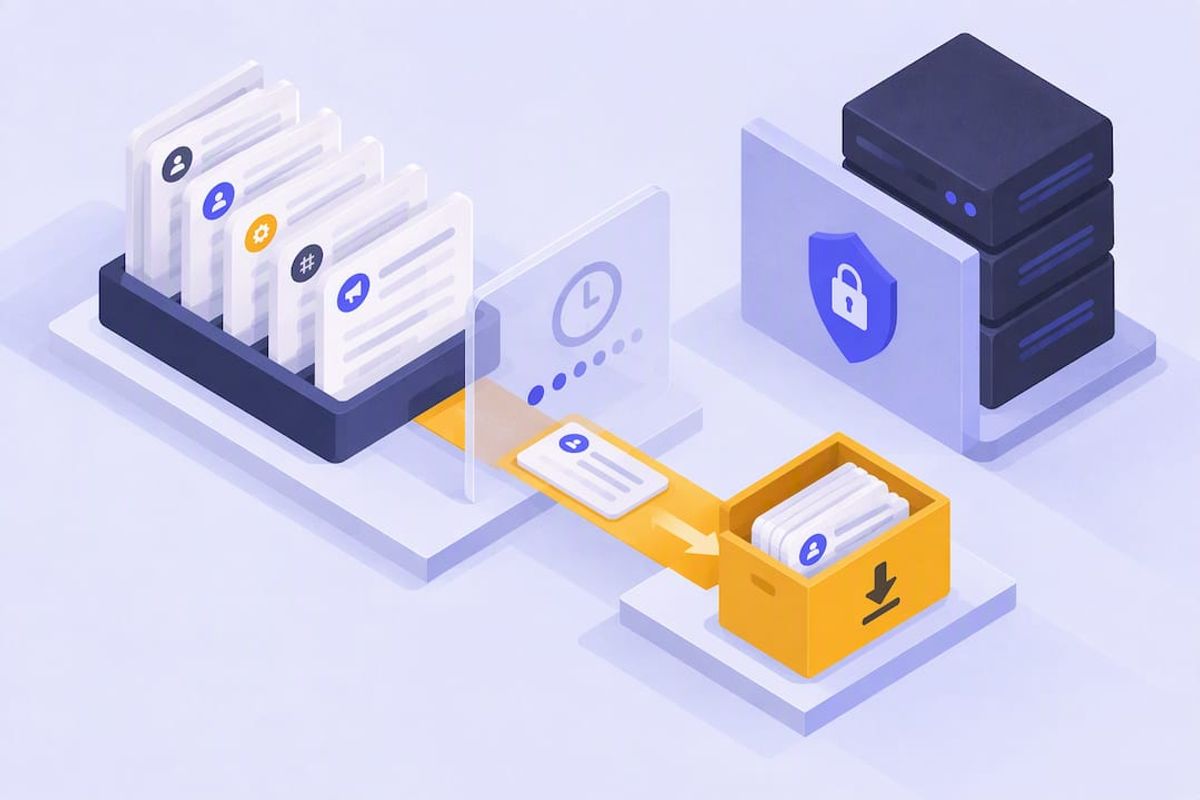
Das Discord-Audit-Log ist das Protokoll deines Servers für jede Verwaltungs- und Moderationsaktion, vom Bann bis zur Berechtigungsänderung, automatisch gespeichert für 45 Tage. Du brauchst die Berechtigung VIEW_AUDIT_LOG, um es zu sehen, und es erfasst niemals Nachrichteninhalte oder den Chatverlauf, nur die ausgeführten Aktionen und von wem. Sobald ein Eintrag abläuft, ist er weg. Du kannst ihn weder manuell löschen noch das Zeitfenster von innerhalb Discords selbst verlängern.
TL;DR: - Das Audit-Log behält Einträge nur 45 Tage, Serverbesitzer müssen die Daten also regelmäßig exportieren, wenn sie längerfristige Aufzeichnungen brauchen. - Das Ansehen von Audit-Logs erfordert die Berechtigung VIEW_AUDIT_LOG, die du vertrauenswürdigen Rollen zuweisen kannst, ohne volle Administrator-Kontrolle zu vergeben. - Das Filtern von Audit-Logs nach Aktionstyp, Moderator oder Zeitstempel hilft, relevante Ereignisse bei Untersuchungen schnell zu finden. - Das Log zeichnet auf, wer Aktionen ausgeführt hat, was geändert wurde und welche Gründe angegeben wurden, erfasst aber niemals Nachrichteninhalte oder den Chatverlauf. - Automatische Werkzeuge zusammen mit sauberen Zugriffskontrollen liefern eine proaktive Sicherheitsschicht, über das reine Nachschauen im Audit-Log nach einem Vorfall hinaus.
Inhaltsverzeichnis
- Was in einem Discord-Audit-Log-Eintrag steht
- Discord-Audit-Logs prüfen und den Zugriff absichern
- Discord-Audit-Logs filtern und durchsuchen
- Audit-Logs über die Discord-API abrufen
- Aufbewahrung, Exporte und was du nicht rückgängig machen kannst
- Best Practices für Audit-Logs und Serversicherheit
- Warum Logs allein nicht reichen
- Eine proaktive Schicht für das, was Audit-Logs nur im Nachhinein aufzeichnen
- Quellen
- Häufige Fragen
Was in einem Discord-Audit-Log-Eintrag steht
Jeder Eintrag in einem Discord-Audit-Log folgt derselben Struktur, und wer die Felder kennt, spart Zeit, wenn nach einem Vorfall rekonstruiert werden muss, was passiert ist.
- user_id: wer die Aktion ausgeführt hat
- action_type: um welche Art von Aktion es ging (Bann, Kick, Rollenaktualisierung und so weiter)
- target_id: wer oder was betroffen war
- changes: die konkreten Vorher/Nachher-Werte, die sich geändert haben
- reason: eine optionale Texterklärung, entweder vom Moderator eingegeben oder von einem Bot über den Header
X-Audit-Log-Reasongeliefert - timestamp: im Snowflake-ID des Eintrags eingebettet und man bekommt damit die genaue Reihenfolge
Häufige Aktionstypen, die du siehst, sind Kicks und Banns von Mitgliedern, das Erstellen oder Bearbeiten von Rollen, das Erstellen, Aktualisieren und Löschen von Kanälen, Änderungen an Berechtigungsüberschreibungen auf Kanälen und Webhook-Änderungen. Das Feld reason zählt mehr, als die Leute ihm zutrauen. Bots, die Nutzer bannen oder kicken, können es automatisch füllen, und ein gut konfigurierter Moderations-Bot hinterlässt dir damit eine Spur, selbst wenn der menschliche Moderator vergisst, eine Erklärung einzutippen.
Eine Sache, die die Audit-Log-Dokumentation ausdrücklich festhält: Nachrichteninhalte werden nie aufgezeichnet. Wenn jemand eine Nachricht löscht, zeigt das Log, dass eine Löschung stattgefunden hat und wer sie ausgelöst hat, aber nicht, was in der Nachricht stand.
Discord-Audit-Logs prüfen und den Zugriff absichern
Discord-Logs im Client anzusehen, dauert drei Klicks, sobald du den Weg kennst.
- Öffne die Servereinstellungen.
- Klicke in der linken Seitenleiste auf Audit-Log.
- Scrolle oder filtere nach Aktionstyp und Mitglied, um die Ergebnisse einzugrenzen.
Die Berechtigungsschranke ist VIEW_AUDIT_LOG, verwaltet wie jede andere Discord-Berechtigung: Servereinstellungen → Rollen → eine Rolle wählen → Berechtigungen. Standardmäßig vergibt Administrator sie automatisch, du kannst sie aber als eigenständige Berechtigung einer niedrigeren Rolle zuweisen, wenn Moderatoren das Log sehen sollen, ohne volle Admin-Kontrolle zu bekommen.
Diese Trennung zählt mehr, als die meisten Serverbesitzer merken. Ein Moderator, der Discord-Logs sehen, aber weder Kanalstruktur noch Servereinstellungen anfassen kann, behält volle Sicht darauf, was passiert ist, ohne das Risiko, dass dieser Account Schaden anrichtet, falls er je kompromittiert wird.
Profi-Tipp: Leg eine eigene Rolle „Log-Prüfer“ an, bei der nur VIEW_AUDIT_LOG aktiviert ist. Weise sie vertrauenswürdigem Team zu, das Meldungen bearbeitet, aber keine breiteren Admin-Rechte braucht. Das verkleinert deine Angriffsfläche, ohne jemanden auszubremsen.
Bevor du irgendwem die Berechtigung gibst, geh eine kurze Checkliste durch: bestätige, dass die Rolle keine unnötigen erhöhten Berechtigungen mitbringt, prüfe, dass sie nicht versehentlich auf Administrator gestapelt ist, und dokumentiere, wer sie hat, damit du diese Liste vierteljährlich prüfen kannst.
Discord-Audit-Logs filtern und durchsuchen
Die Audit-Log-Oberfläche lässt dich nach Aktionstyp und nach Moderator filtern, und beides zusammen grenzt die Ergebnisse schnell ein, wenn du einem bestimmten Vorfall nachgehst.
- Filter nach Aktionstyp, wenn du weißt, was passiert ist, aber nicht, wer es getan hat (alle Banns, alle Kanallöschungen, alle Rollenbearbeitungen).
- Filter nach Moderator (user_id), wenn du einen bestimmten Account verdächtigst und dessen vollständige Aktivitätshistorie willst.
- Nutze den Zeitstempel, der in jedem Eintrag steckt, um die Reihenfolge zu rekonstruieren, wenn mehrere Aktionen dicht hintereinander passiert sind.
Ein typischer Ablauf: ein Kanal verschwindet und niemand übernimmt die Verantwortung. Filter das Log nach Ereignissen „Kanal löschen“, gleiche den Zeitstempel mit deiner Discord-Aktivitätshistorie aus dieser Zeit ab und lege die user_id neben deine Team-Liste. Wenn sich die Berechtigungen direkt vor der Löschung geändert haben, steht das ebenfalls drin. Das Array changes bei einem Eintrag zur Berechtigungsüberschreibung listet genau, welche Berechtigung von false auf true gekippt ist, und das ist meist der entscheidende Beweis bei Privilege-Escalation. Die Einträge sind im Client standardmäßig neueste zuerst sortiert, aktuelle Vorfälle liegen also sofort oben, ohne zu scrollen.
Audit-Logs über die Discord-API abrufen
Für alle, die ein eigenes Dashboard oder ein Export-Skript bauen, lautet der Endpunkt GET /guilds/{guild.id}/audit-logs, und er braucht dieselbe Berechtigung VIEW_AUDIT_LOG wie die Ansicht im Client.
user_id: Ergebnisse auf einen bestimmten Moderator oder Bot beschränkenaction_type: nach einem einzelnen Aktionstyp filtern (numerisches Enum, definiert in Discords Docs)before/after: nach Eintrags-ID paginieren, wobeibeforedie neuesten Einträge zuerst liefert undafterdie ältesten zuerstlimit: wie viele Einträge pro Anfrage, begrenzt zwischen 1 und 100
Die discordkit-API-Referenz dokumentiert diese Parameter direkt und lohnt sich als Lesezeichen, wenn du wiederkehrende Abrufe skriptest. Wenn du in JavaScript arbeitest, behandelt der discord.js-Guide Bibliotheksmethoden wie fetchAuditLogs, die diesen Endpunkt wrappen und die Paginierung für dich übernehmen. Bots, die das Feld reason füllen, tun das über den Request-Header X-Audit-Log-Reason, nicht über einen Body-Parameter, und daran scheitern viele beim ersten Mal.
Aufbewahrung, Exporte und was du nicht rückgängig machen kannst
Discord hält Audit-Einträge 45 Tage, und es gibt keine Einstellung, keinen Befehl und keinen Premium-Tarif, der dieses Fenster verlängert oder dich das Log manuell leeren lässt. Sobald ein Eintrag das Alter überschreitet, wird er dauerhaft gelöscht.
- Einträge verfallen automatisch nach 45 Tagen, ohne dass ein Admin eingreifen kann.
- Ein persönliches Datenpaket eines Nutzers von Discord kann Audit-Aktionen enthalten, die an genau diesen Nutzer gebunden sind, für rund 90 Tage; das ist länger als das serverseitige Fenster, deckt aber nur Aktionen ab, an denen dieser eine Account beteiligt war.
- Wenn deine Community ein längeres institutionelles Gedächtnis braucht, plane regelmäßige API-Exporte und speichere sie irgendwo manipulationssicher, nicht nur in einem Textkanal oder einer geteilten Tabelle, die jeder bearbeiten kann.
Behandle das 45-Tage-Fenster als harte Frist. Wenn du eine große Community betreibst oder irgendetwas mit Compliance-Folgen handhabst, baue die Export-Gewohnheit auf, bevor du sie brauchst, nicht nachdem ein Streit dich wünschen lässt, du hättest sechs Monate Historie statt sechs Wochen.
Best Practices für Audit-Logs und Serversicherheit
Gute Praxis für Discord-Server-Logs läuft auf fünf Gewohnheiten hinaus, und die meisten Server machen nur eine oder zwei davon.
- Schränke VIEW_AUDIT_LOG mit rollenbasierter Zugriffskontrolle ein und rotiere diesen Zugriff, sobald sich das Team ändert. Ein ehemaliger Moderator, der die Berechtigung noch hat, ist eine stille Haftung.
- Exportiere Logs nach Zeitplan, wenn du Aufzeichnungen über 45 Tage hinaus brauchst. Wöchentliche oder monatliche Abrufe über die API, in einem sicheren Archiv gespeichert, decken die meisten Compliance- und Streitfälle ab.
- Setze Alarm-Schwellen für ungewöhnliche Spitzen, etwa eine plötzliche Serie von Banns oder Berechtigungsänderungen in einem kurzen Fenster. Die CISA-Leitlinie zur Audit-Log-Überwachung empfiehlt dokumentierte Überwachungsprozesse genau aus diesem Grund.
- Kombiniere Logs mit proaktiven Moderationswerkzeugen. Ein Bot wie Better Antispam kann Raids und Spam-Wellen in Echtzeit blockieren, und das heißt weniger Einträge, die du je untersuchen musst.
- Schreib einen kurzen Vorfall-Leitfaden, der einen Audit-Log-Fund mit einem Abhilfeschritt verbindet, damit während eines laufenden Raids niemand improvisiert.
Profi-Tipp: Best Practices fürs Logging verlangen im Allgemeinen, Logs zu zentralisieren und mit RBAC und automatischen Alarmen zu schützen, statt sie als passives Protokoll zu behandeln, das niemand prüft, bis etwas kaputtgeht.
Warum Logs allein nicht reichen
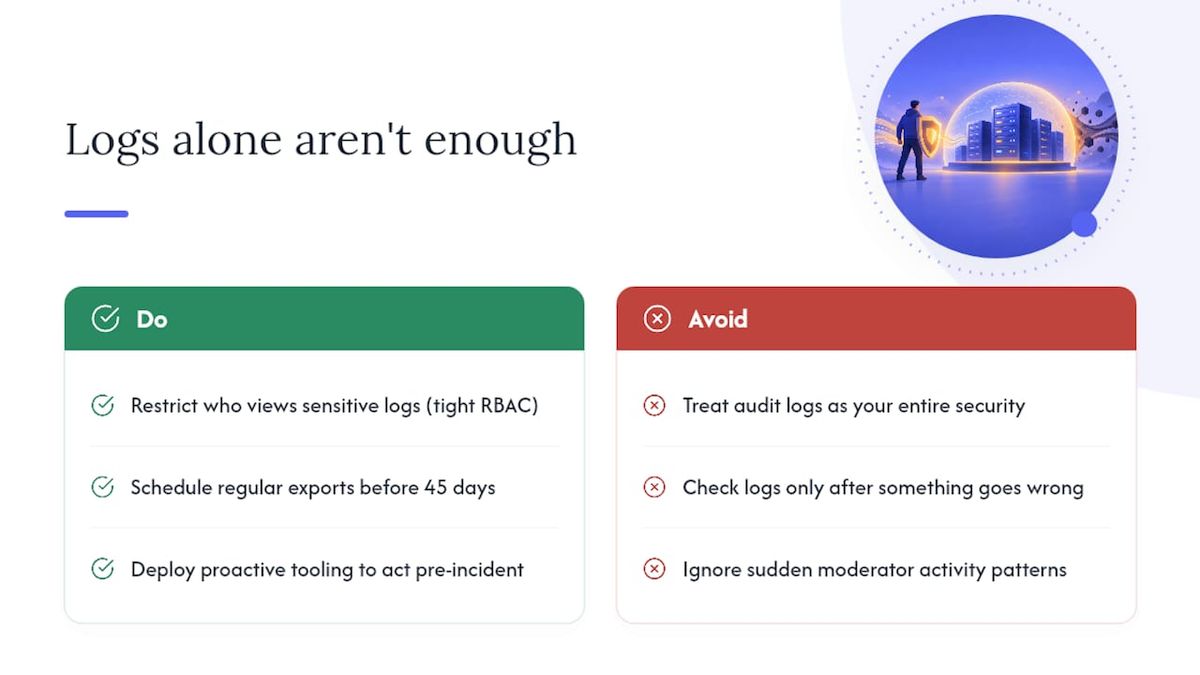
Audit-Logs beantworten die Frage „was ist passiert“, aber sie beantworten sie im Nachhinein. Das ist ihre eigentliche Grenze: Sie sind ein forensisches Werkzeug, kein vorbeugendes, und keine noch so sorgfältige Log-Prüfung stoppt einen Raid, während er läuft. Ich habe Server gesehen, die das Audit-Log als gesamte Sicherheitsstrategie behandeln und es nur prüfen, wenn schon etwas schiefgegangen ist; das ist ungefähr so, als würdest du nach einem Einbruch die Überwachungsaufnahmen anschauen und das dein Sicherheitssystem nennen.
Die bessere Haltung schichtet drei Dinge: enge rollenbasierte Zugriffskontrolle darauf, wer sensible Logs sehen darf, geplante Exporte, damit nichts Wertvolles nach 45 Tagen verfällt, und proaktive Werkzeuge, die handeln, bevor Vorfälle überhaupt Log-Einträge erzeugen. Ein Muster, auf das sich das Achten lohnt: ein plötzliches Bündel von Rollenänderungen oder Banns von einem einzelnen Moderator-Account außerhalb der üblichen Zeiten signalisiert oft einen kompromittierten Login, und genau dieses Muster im Log löst den Credential-Reset aus, nicht Glück.
— Adam
Eine proaktive Schicht für das, was Audit-Logs nur im Nachhinein aufzeichnen
Das Audit-Log zu lesen sagt dir, was bereits passiert ist. Manche Bots sind dafür gebaut, wie oft du es aus schlechten Gründen lesen musst, zu senken, indem sie Spam-Wellen, Raids und verdächtige Berechtigungsaktivität in Echtzeit fangen, statt nach dem Schaden.
Er blockiert Spam- und Betrugswellen automatisch, sobald sie beginnen, sperrt Kanäle oder stummt Accounts bei Raid-Versuchen und markiert ungewöhnliche Berechtigungsänderungen, damit ein kompromittierter Moderator-Account nicht still Schaden anrichtet, bevor irgendwer ins Log schaut. Automatisches Kanal-Aufräumen übernimmt die Nacharbeit, wenn doch etwas durchrutscht, sodass du nicht hunderte Nachrichten von Hand löschst. Nichts davon ersetzt dein Audit-Log, es arbeitet daneben und gibt dir von vornherein weniger Vorfälle zum Untersuchen. Wenn du es leid bist, dass deine Logs das Einzige sind, das zwischen deinem Server und dem Chaos steht, schau dir Better Antispam an und sieh, wie proaktive Absicherung für deine Community aussieht.
Häufige Fragen
Was bedeutet Audit-Log bei Discord?
Ein Discord-Audit-Log ist das automatische Protokoll der Verwaltungs- und Moderationsaktionen auf einem Server, einschließlich Banns, Kicks, Rollenänderungen und Kanalbearbeitungen. Es zeigt, wer die Aktion ausgeführt hat und wann, zeichnet aber keine Nachrichteninhalte auf.
Wo sehe ich mein Discord-Audit-Log?
Geh im Discord-Client zu Servereinstellungen → Audit-Log, sofern deine Rolle die Berechtigung VIEW_AUDIT_LOG hat. Entwickler können es außerdem programmatisch über den Endpunkt GET /guilds/{guild.id}/audit-logs abrufen.
Kann man gelöschte Nachrichten im Discord-Audit-Log sehen?
Du kannst sehen, dass eine Nachricht gelöscht wurde und wer sie gelöscht hat, aber nicht den tatsächlichen Inhalt. Discords Audit-Log-System schließt Chat-Inhalte bei jedem Eintragstyp bewusst aus.
Kann ich ein Audit-Log auf Discord löschen?
Nein, Admins können ein Discord-Audit-Log nicht manuell leeren. Einträge verfallen automatisch nach 45 Tagen, und es gibt keine Einstellung und keinen Befehl, der sie früher entfernt.